Industry Insights
Die 5 besten Secureframe-Konkurrenten und Alternativen 2026

Wenn Sie Secureframe vor einer Verlängerung oder einem Erstkauf mit anderen Compliance-Automatisierungstools vergleichen, sind Sie nicht allein. Die meisten Käufer, die Secureframe-Alternativen prüfen, landen aus demselben Grund hier: Das auditorientierte Design der Plattform wirkt zu eng, sobald die tägliche Compliance-Arbeit beginnt.
Dieser Leitfaden behandelt die besten Secureframe-Konkurrenten 2026: Valiido, Vanta, Drata, Strac Comply und AuditBoard. Sie erhalten ein vollständiges Review jedes Tools, eine Vergleichstabelle und eine Anleitung, wie Sie die richtige Compliance-Automatisierungsplattform auswählen.
Die wichtigsten Erkenntnisse
- Valiido: Am besten für die Zertifizierung nach ISO® 27001 und TISAX® ohne Berater, aufgebaut auf fokussierter Tiefe bei ISO® 27001 und TISAX® statt breitem Enterprise-GRC.
- Vanta: Am besten für SaaS-Startups, die schnell ein erstes SOC 2 anstreben; beachten Sie, dass die Preise mit der Unternehmensgröße schnell steigen.
- Drata: Am besten für Teams, die mehrere Frameworks mit tieferer Automatisierung verwalten; der Nachteil sind Preissprünge bei der Verlängerung.
- Strac Comply: Am besten für Sicherheitsteams, die native DLP und DSPM neben Audit-Nachweisen brauchen; die Integrationsbibliothek ist allerdings kleiner als bei den Marktführern.
- AuditBoard (jetzt Optro): Am besten für Großunternehmen mit SOX- und Internal-Audit-Programmen; der Haken sind Preise, die für kleine Organisationen außer Reichweite liegen.
Was Valiido anders macht, ist einfach: Es streicht die Enterprise-Komplexität, die mittelständische Teams nicht brauchen, und konzentriert sich vollständig auf die Zertifizierung nach ISO® 27001 und TISAX®.
Statt einer aufgeblähten GRC-Suite erhalten Sie einen geführten, softwaregestützten Weg, der den Berater ersetzt, den die meisten Wettbewerber weiterhin voraussetzen.
AuditMagic prüft Ihre Sicherheitsmaßnahmen automatisch, markiert fehlschlagende Prüfungen, bevor Ihr Auditor sie findet, und hält Ihren Compliance-Status aktuell.
Das ist das Profil, das die meisten Käufer im Kopf haben, wenn sie eine Secureframe-Alternative ohne sechsstelligen Vertrag suchen.
Wenn Sie die detaillierte Aufschlüsselung Funktion für Funktion möchten, zeigt der Vergleich Valiido vs. Secureframe genau, wo die beiden Plattformen auseinandergehen.
Sehen Sie, wie Ihre eigene Auditvorbereitung Gestalt annimmt: Starten Sie noch heute kostenlos.
Warum Teams nach Secureframe-Konkurrenten suchen
Secureframe hat seine Plattform um die Auditvorbereitung herum gebaut, und Käufer sehen sich anderswo um, sobald ein paar konkrete Lücken sichtbar werden.
- Die Auditorientierung kann die kontinuierliche, tägliche Compliance-Arbeit nach der Zertifizierung ausbremsen.
- Native DLP- und DSPM-Maßnahmen sind begrenzt, was manche Käufer zu einem kombinierten Stack drängt.
- Enterprise-Teams brauchen zunehmend Lieferantenrisikomanagement und Tiefe in der Risikobewertung über die Zertifizierungsvorbereitung hinaus.
- Das spätere Hinzufügen von Frameworks bedeutet oft doppelte Arbeit statt sauberer Zuordnung über Frameworks hinweg.
- Die Preise sind nicht öffentlich, und Preissprünge bei der Verlängerung überraschen manche Teams.
Diese Lücke zwischen einem bestandenen Audit und dauerhafter Auditbereitschaft ist der Grund, warum kontinuierliche Überwachung wichtiger ist als eine einmalige Prüfung. Nachweise müssen zwischen den Audits aktuell bleiben, nicht nur davor.
Wer diesen Schritt überspringt, hetzt im nächsten Jahr oft wieder, einer von 7 Gründen, warum Ihr ISMS nicht auditbereit ist.
Secureframe-Konkurrenten im Vergleich: Bewertungen, Preise & Eignung
Wenn Sie sich auf Ihr erstes Audit vorbereiten, können Sie mit dieser Tabelle Bewertung, Preis und Eignung abwägen, bevor Sie Ihre Shortlist eingrenzen.
| Tool | G2-Bewertung | Am besten für | Top-Funktion | Einstiegspreis |
|---|---|---|---|---|
| Valiido | 4,9/5 | Kleine Organisationen, die ISO® 27001 oder TISAX® ohne Berater anstreben | Automatisierte Lückenprüfungen mit AuditMagic | 149 €/Monat |
| Vanta | 4,6/5 | SaaS-Startups, die ein erstes SOC 2 anstreben | Automatisierte Nachweiserfassung über 375+ Integrationen | Individuelles Angebot |
| Drata | 4,7/5 | Teams, die mehrere Compliance-Frameworks gleichzeitig verwalten | Kontinuierliche Maßnahmenüberwachung | Individuelles Angebot |
| Strac Comply | 4,3/5 | Sicherheitsteams, die DLP und DSPM gebündelt mit Compliance wollen | Echtzeit-Erkennung und Schwärzung sensibler Daten | Individuelles Angebot |
| AuditBoard | Nicht verfügbar | Großunternehmen mit SOX, ERM und Internal Audit | Zentralisierte Enterprise-GRC-Workflows | Individuelles Angebot |
Erst einen breiteren Überblick? Vergleichen Sie die 10 besten ISMS-Software-Tools.
Die besten Secureframe-Alternativen 2026
Funktionslisten nebeneinander zu lesen, erzählt selten die ganze Geschichte. Achten Sie darauf, was jedes Tool weglässt, nicht nur darauf, was es enthält.
Valiido
Valiido ist eine All-in-one-Plattform zur ISMS-Compliance-Automatisierung für Unternehmen, die eine Zertifizierung nach ISO® 27001 und TISAX® anstreben. Sie ersetzt beratergeführte Projekte durch eine Self-Service-Plattform, die Teams selbst betreiben können, und verändert damit Kosten und Zeitplan der Zertifizierung.
Am besten für
Kleine und mittlere Unternehmen, die eine strukturierte Auditvorbereitung ohne externe Hilfe wollen.
Wichtigste Funktionen
- Valiido Guide: Ein Kapitel-für-Kapitel-Durchgang, der genau zeigt, was für ISO® 27001 und TISAX® als Nächstes zu erledigen ist, und den manuellen Aufwand beim Start von null reduziert.
- 1-Click Templates: Über 200 sofort einsetzbare Dokumente und Richtlinien auf Deutsch und Englisch, damit Teams Nachweise sammeln und ihr ISMS aufbauen können, ohne jede Richtlinie neu zu schreiben.
- AuditMagic: Prüft automatisch jeden Datensatz gegen Best Practices für ISO® 27001 und TISAX®, markiert fehlschlagende Prüfungen und erstellt wöchentliche Berichte, damit der aktuelle Stand der Nachweise sichtbar bleibt.
- Integrierte Module: Risiken, Audits, Lieferanten, Assets, Vorfälle und KPIs liegen unter einem Dach statt in verstreuten Tabellen.
Die vollständige Modulliste finden Sie in Valiidos gesamtem Funktionsumfang.
Preise
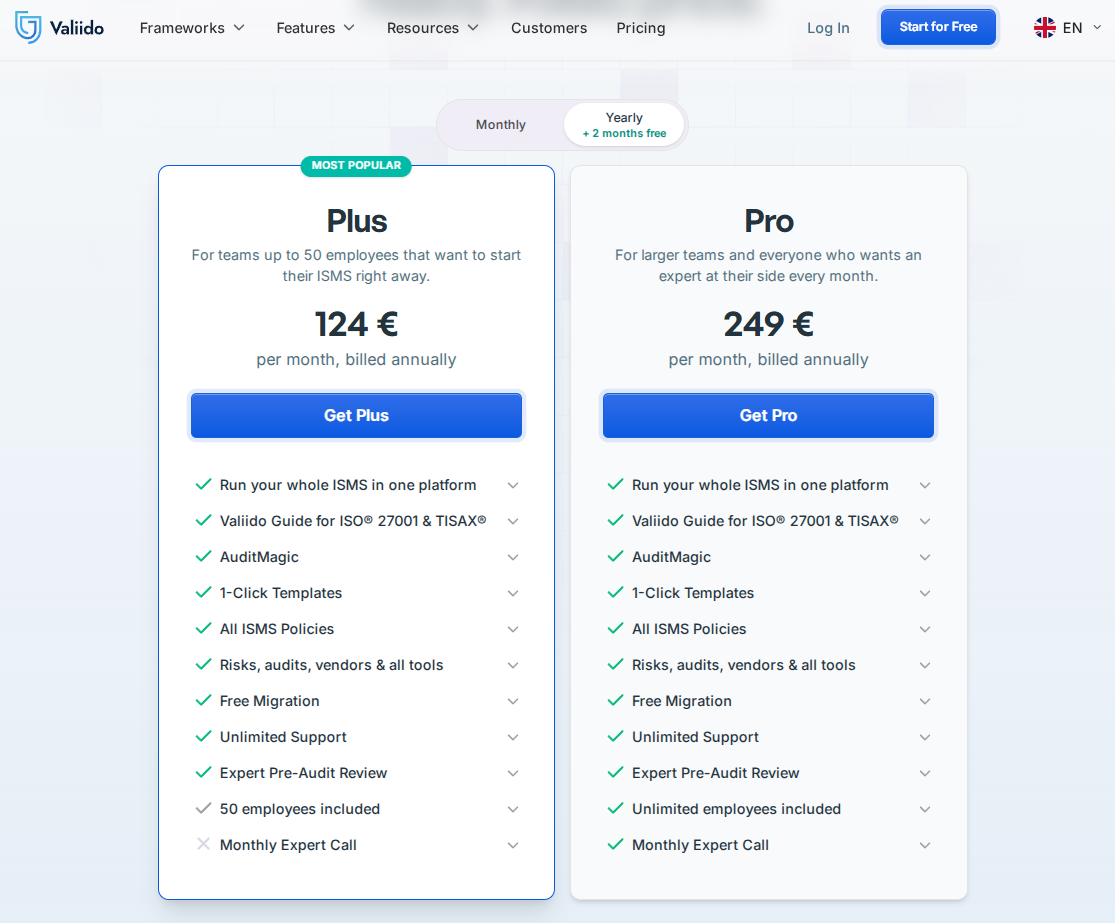
Valiido arbeitet mit einem transparenten Preismodell, das bei 149 € pro Monat oder 124 € pro Monat bei jährlicher Abrechnung beginnt, mit 50 Mitarbeitern als Flatrate inklusive und ohne Einrichtungsgebühr.
Es gibt keine Gebühr pro Dokument und kein erforderliches Berater-Add-on. Das vollständige Bild dessen, was der Preis abdeckt, liefert die Aufschlüsselung der Valiido-Preise.
Starten Sie kostenlos und sehen Sie, wie Ihr eigenes ISMS in Minuten Gestalt annimmt.
Vanta
Quelle: Screenshot der Vanta-Website. Geprüft am 26. August 2026.
Vanta ist zu einer der kategorieprägenden Compliance-Automatisierungsplattformen für Cloud-native Unternehmen geworden, die schnell auf eine Zertifizierung zusteuern. Dahinter stehen eine große Integrationsbibliothek und Jahre der Enterprise-Nutzung. Vantas Ansatz setzt darauf, sich in Ihren bestehenden Stack einzuklinken, statt Teams zu einer anderen Arbeitsweise zu zwingen.
Am besten für
Cloud-native SaaS-Unternehmen, die Multi-Framework-Unterstützung und breite Framework-Abdeckung über SOC 2, ISO® 27001, HIPAA und PCI DSS brauchen.
Wichtigste Funktionen
- Automatisierte Nachweiserfassung: Verbindet sich mit 375+ Tools, um Audit-Nachweise kontinuierlich abzurufen, statt Screenshots hinterherzujagen.
- Trust Center: Eine öffentliche Seite, die den aktuellen Compliance-Status im Vertriebsprozess mit Interessenten teilt.
- Framework-übergreifende Zuordnung: Gemeinsame Maßnahmen werden einmal zugeordnet und auf weitere Frameworks angewendet, was doppelte Arbeit reduziert.
- Lieferantenrisikomanagement: Verfolgt Aufgaben der Drittparteien-Risikobewertung neben internen Maßnahmen.
Preise
Vanta veröffentlicht keine Listenpreise. Laut SOC2Auditors beginnen berichtete Verträge bei rund 10.000 $ pro Jahr für ein einzelnes Framework und skalieren mit Unternehmensgröße, Nutzerzahl und Anzahl der Frameworks im Geltungsbereich.
Wie sich das im Vergleich schlägt, zeigt die vollständige Gegenüberstellung Valiido vs Vanta.
Drata
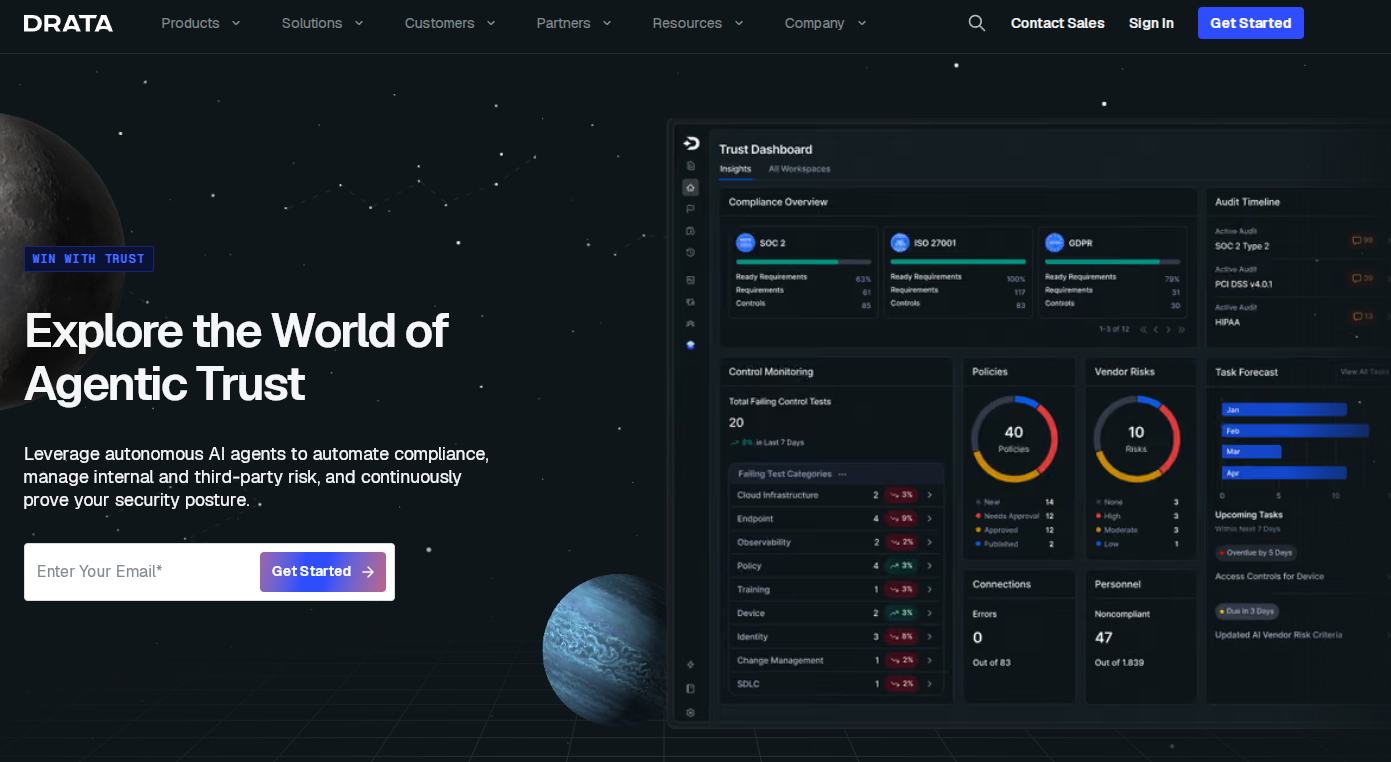
Quelle: Screenshot der Drata-Website. Geprüft am 26. August 2026.
Drata hat seinen Ruf auf kontinuierlicher Compliance aufgebaut, statt die Zertifizierung als einmaligen Kraftakt zu behandeln. Gegründet 2020, ist es schnell gewachsen und neben Vanta zu einer der beiden Plattformen geworden, die die meisten Startups auf die Shortlist setzen. Das Dashboard gibt Teams einen Live-Blick auf ihre Sicherheitslage zwischen den Audits, nicht nur davor.
Am besten für
Teams in der Wachstumsphase, die tiefere Automatisierung über SOC 2, ISO® 27001, HIPAA und weitere Frameworks brauchen, während sie skalieren.
Wichtigste Funktionen
- Kontinuierliche Maßnahmenüberwachung: Stündliche Prüfungen markieren fehlschlagende Tests nahezu in Echtzeit statt in einem manuellen Prüfzyklus.
- Framework-übergreifende Zuordnung: Eine gemeinsame Maßnahme erfüllt mehrere Frameworks gleichzeitig und reduziert doppelte Arbeit, wenn Programme wachsen.
- Risikomanagement: Integrierte Workflows zur Risikobewertung helfen Teams, Risiken neben Audit-Nachweisen zu steuern.
- Kollaborationsbereich für Auditoren: Ein gemeinsames Portal, das Auditoren, Sicherheitsteams und Entwickler auf demselben Nachweisstand hält.
Preise
Auch Drata veröffentlicht keine Listenpreise. Laut SecureLeap beginnen berichtete Verträge bei etwa 7.500 $ pro Jahr für ein einzelnes Framework, mittelständische Teams landen zwischen 20.000 $ und 40.000 $ jährlich.
Die Details vergleichen Sie in Valiido vs Drata.
Strac Comply
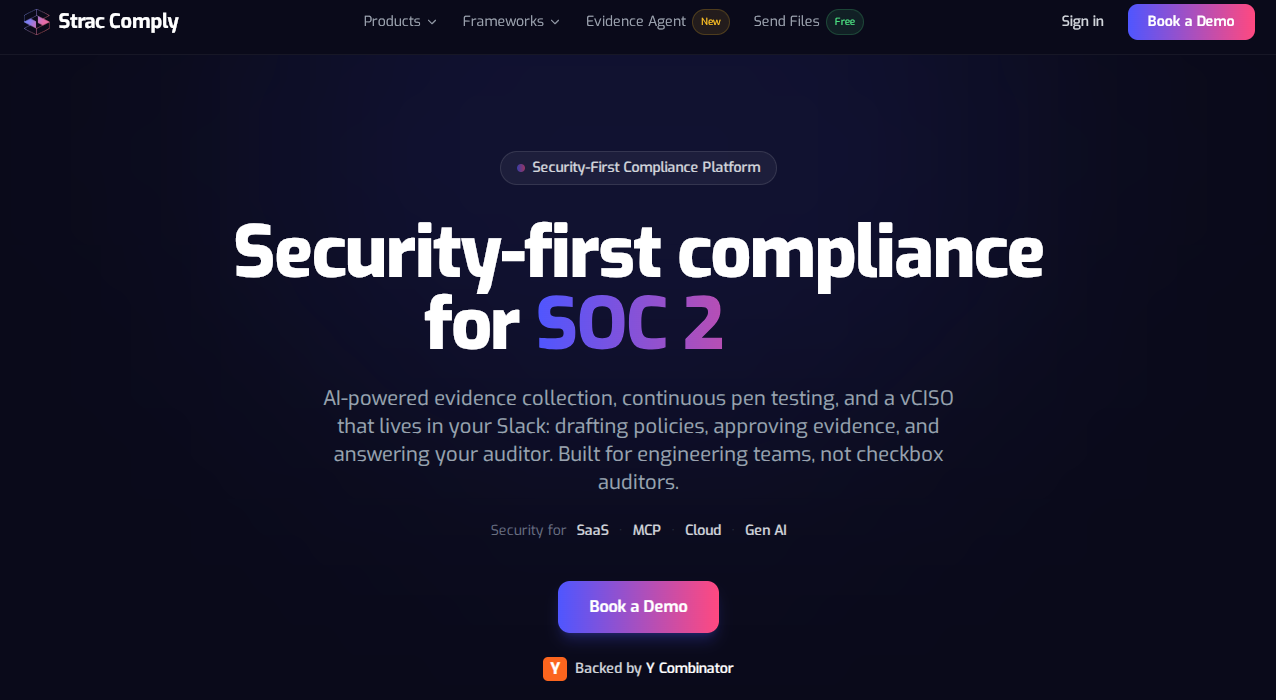
Quelle: Screenshot der Strac-Comply-Website. Geprüft am 26. August 2026.
Strac Comply verfolgt einen anderen Ansatz als die meisten Compliance-Automatisierungsplattformen hier. Es integriert Datensicherheit direkt in dieselbe Plattform, die Audit-Nachweise verwaltet, statt sie als separaten Kauf zu behandeln.
Diese Kombination spricht Teams an, die nicht zwei getrennte Anbieter zusammenstückeln wollen. Es hält eine Bewertung von 4,9 von 5 auf G2, der Software-Bewertungsplattform, auf der Käufer verifiziertes Feedback vergleichen.
Am besten für
Sicherheitsteams, die Echtzeit-Datenschutz direkt in ihrer Compliance-Automatisierung brauchen, nicht als Aufsatz.
Wichtigste Funktionen
- Erkennung sensibler Daten: Durchsucht Slack, E-Mail, Cloud-Speicher und SaaS-Apps nach PII, PCI und PHI und markiert sie automatisch.
- DSPM und DLP in einer Policy-Engine: Deckt SaaS-, Cloud-, Endpoint- und KI-Agenten-Oberflächen unter einem Regelwerk ab.
- Framework-Abdeckung: Ordnet Maßnahmen aus derselben Nachweisebene SOC 2, ISO® 27001, HIPAA und DSGVO zu.
- Automatisierte Behebung: Schwärzt, maskiert, blockiert oder entzieht den Zugriff auf sensible Daten ohne manuelle Arbeit.
Preise
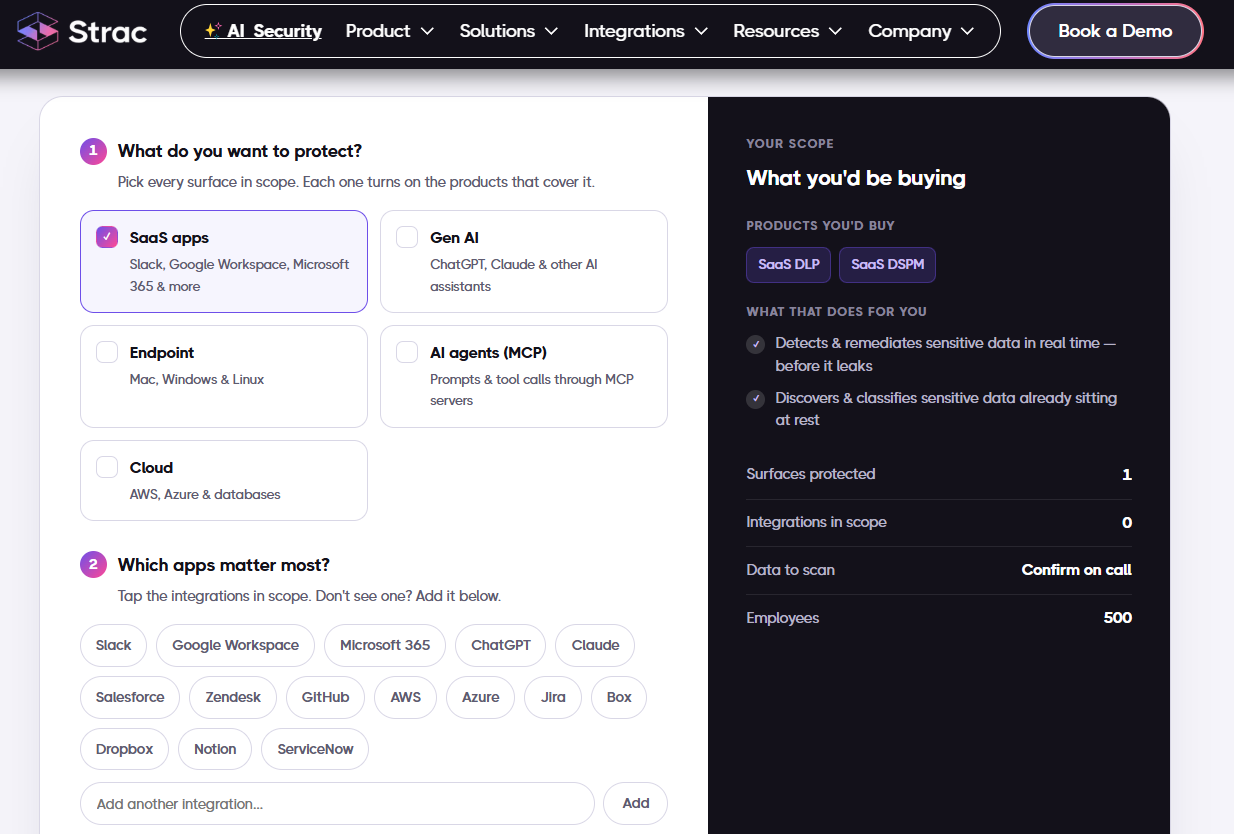
Quelle: Screenshot der Strac-Preisseite. Geprüft am 26. August 2026.
Die Preise sind individuell und modular. Sie können ein einzelnes Produkt wie SaaS DLP oder Gen AI DLP oder die gesamte Plattform kaufen, und das Angebot richtet sich nach der Zahl der Mitarbeitern, die tatsächlich im Geltungsbereich Ihres Kaufs liegen, nicht nach dem gesamten Mitarbeiterverzeichnis.
Echtzeitschutz wird nicht nach Datenvolumen bepreist, bei historischen Discovery-Scans fließt aber ein, wie viele Bestandsdaten geprüft werden müssen.
AuditBoard (jetzt Optro)
Quelle: Screenshot der Optro-Website. Geprüft am 26. August 2026.
AuditBoard wurde im März 2026 nach der Übernahme durch Hg Capital 2024 in Optro umbenannt, ist aber weiterhin dieselbe Enterprise-GRC-Plattform für Internal Audit, SOX-Compliance und Risikoaufsicht im großen Maßstab.
Sie läuft jetzt auf einem einheitlichen Datenkern, sodass Maßnahmen, Risiken, Richtlinien und in einem Modul geprüfte Nachweise automatisch in die anderen übernommen werden, statt in getrennten Silos zu liegen.
Am besten für
Großunternehmen mit eigenen Audit- und Risikoteams, die Enterprise-GRC-Tiefe über die Zertifizierungsvorbereitung hinaus brauchen.
Wichtigste Funktionen
- SOXHUB: Optros ursprüngliches Modul, weiterhin gebaut für SOX-404-Maßnahmentests und interne Kontrollen der Finanzberichterstattung.
- RiskOversight: Das Enterprise-Risikomanagement-Modul der Plattform, das Risikoregister und Behebungsverfolgung über Geschäftsbereiche hinweg zentralisiert.
- TPRM: Workflows für das Drittparteien-Risikomanagement, gebaut für Einkaufs- und Auditteams im Enterprise-Maßstab.
- Einheitlicher Datenkern: Verbindet alle Module für Echtzeit-Transparenz und gibt Audit- und Risikoverantwortlichen umsetzbare Einblicke in Compliance-Programme.
Preise
Die Preise werden nicht veröffentlicht. Laut ComplianceRated liegen berichtete Verträge je nach Modulen und Unternehmensgröße typischerweise bei 30.000 $ bis 80.000 $ oder mehr pro Jahr, wobei von Vendr erfasste Abschlüsse für einzelne Module wie SOXHUB Professional je nach Laufzeit 42.000 $ bis 125.000 $ betragen.
So wählen Sie die richtige Secureframe-Alternative
Die Wahl der richtigen Compliance-Automatisierungsplattform hängt von drei Faktoren ab. Überlegen Sie, wie kontinuierlich Ihre Überwachung sein muss, ob Sie native Datensicherheit brauchen und wie tief Ihr Risikomanagement gehen muss.
Auditorientierung versus Tiefe bei kontinuierlicher Compliance
Auditorientierte Tools bringen Sie schnell zur Zertifizierung, können aber nach dem Audit zurückfallen. Tools zur kontinuierlichen Überwachung kosten anfangs mehr, halten Ihren Compliance-Status aber das ganze Jahr über aktuell, was zählt, wenn Sie viele Frameworks verwalten oder häufige Audits haben.
Native DLP-, DSPM- und KI-Governance-Prüfungen
Wenn Ihre Daten über Dutzende SaaS-Apps und KI-Tools verteilt sind, prüfen Sie, ob native Integrationen zur Datenerkennung eingebaut oder nachträglich angeflanscht sind.
Eine Plattform mit einfacher Automatisierung der Nachweiserfassung, aber ohne echte Datensicherheitsebene lässt Risiken ungeprüft, egal wie viele fehlschlagende Tests sie findet.
Wägen Sie die Automatisierungsfähigkeiten jedes Finalisten gegen Ihren tatsächlichen Datenbestand ab.
Tiefe bei Enterprise-GRC und Risikomanagement
Großunternehmen brauchen Lieferantenrisikomanagement, Behebungsverfolgung und abteilungsübergreifendes Reporting, wofür ein schlankes Compliance-Automatisierungstool nicht gebaut wurde. Kleinere Organisationen brauchen diese Tiefe selten und stellen oft fest, dass sie Kosten und eingeschränkte Anpassungsmöglichkeiten statt Geschwindigkeit bringt.
| Entscheidungsfaktor | Was zu prüfen ist | Warum es wichtig ist |
|---|---|---|
| Auditorientiert vs. kontinuierlich | Überwacht die Plattform Maßnahmen täglich oder nur vor einem Audit? | Entscheidet, ob Sie das ganze Jahr über auditbereit bleiben |
| Native DLP/DSPM vorhanden | Ist die Datenerkennung eingebaut oder braucht es einen zweiten Anbieter? | Beeinflusst Gesamtkosten und wie schnell Risiken erkannt werden |
| Enterprise-GRC-Tiefe | Unterstützt sie SOX, ERM und abteilungsübergreifendes Reporting? | Wichtig für Großunternehmen, überdimensioniert für kleine Organisationen |
| Preise und Verlängerungsbedingungen | Sind die Preise öffentlich, und was passiert bei der Verlängerung? | Berichtete Preissprünge bei der Verlängerung sind bei angebotsbasierten Anbietern üblich |
Sie möchten einen umfassenderen Rahmen? Lesen Sie, wie Sie ISMS-Software auswählen, bevor Sie etwas unterschreiben.
Secureframe vs. Alternativen: Empfehlung nach Anwendungsfall
- Wählen Sie Valiido, wenn Sie ein kleines oder mittleres Team sind, ISO® 27001 oder TISAX® anstreben und den Berater überspringen wollen.
- Wählen Sie Vanta, wenn Sie ein Cloud-natives SaaS-Startup sind, das ein schnelles erstes SOC 2 und breite Integrationen braucht.
- Wählen Sie Drata, wenn Sie mehrere Frameworks verwalten und mit wachsendem Programm tiefere Automatisierung brauchen.
- Wählen Sie Strac Comply oder AuditBoard, wenn Sie native Datensicherheit im Paket oder Enterprise-GRC-Tiefe für SOX brauchen.
Für Teams mit Compliance-Anforderungen nach ISO® 27001 oder TISAX® bleibt Valiido die stärkste Allround-Wahl, weil es Auditbereitschaft ohne Enterprise-Preise oder einen Berater auf Abruf liefert.
Valiido im Detail
Valiido steht zwischen Tabellenkalkulationen und Enterprise-GRC-Plattformen. Es kostet weniger und startet schneller als ein Tool für vierstellige Monatsbeträge und bietet mehr Struktur als ein Excel-und-Word-Setup, in dem Sie jede Richtlinie von Grund auf schreiben.
Gründer Christopher Eller hat die Plattform nach Jahren in IT, Sicherheit und Compliance in der Automobilindustrie aufgebaut. Er ist qualifiziert als Auditor für ISO® 27001, Datenschutzbeauftragter und Risikomanager.
Jeder Plan enthält Live-Chat und ein Pre-Audit-Check vom Experten, bevor Sie einem echten Auditor gegenübersitzen.
Zwei Pläne decken die meisten Teams ab. Plus kostet 149 € pro Monat oder 124 € pro Monat bei jährlicher Abrechnung für bis zu 50 Mitarbeiter. Er enthält alle Module sowie eine kostenlose Migration, wenn Sie ein bestehendes ISMS aus Word oder Excel übernehmen.
Pro kostet 299 € pro Monat oder 249 € pro Monat bei jährlicher Abrechnung, hebt die Mitarbeitergrenze auf und ergänzt einen monatlichen Experten-Call.
Die Plattform wird in der EU gehostet, was zählt, wenn Datenresidenz Teil Ihrer Framework-Anforderungen ist.
Sie hält außerdem eine Bewertung von 4,9 von 5 aus 29 Bewertungen. Diese Kombination macht sie zu einer soliden Wahl für ein Unternehmen, das einen geführten Pfad statt eines leeren Arbeitsbereichs will.
Starten Sie kostenlos, um sich die Plattform selbst anzusehen.
Wechsel von Secureframe: Migrationscheckliste
Bereit, Secureframe zu verlassen? Viele Teams überstürzen diesen Schritt, aber diese vier Phasen helfen Secureframe-Nutzern, den Übergang sauber zu halten und Lücken im Compliance-Status zu vermeiden.
- Exportieren Sie alle Nachweise, Richtlinien und die Audit-Historie aus Secureframe, bevor Sie kündigen.
- Ordnen Sie bestehende Maßnahmen der Framework-Struktur der neuen Plattform zu, einschließlich gemeinsamer Maßnahmen über SOC 2 und ISO® 27001 hinweg.
- Betreiben Sie beide Plattformen für einen Überwachungszyklus parallel, um zu bestätigen, dass die Nachweiserfassung korrekt funktioniert.
- Stellen Sie Secureframe erst ab, wenn Ihre neue Plattform ein vollständiges internes Review bestanden hat.
Sie bauen Ihr ISMS im Zuge des Wechsels von Grund auf neu? Ein ISMS ohne Berater aufbauen führt Sie Schritt für Schritt hindurch.
Fazit zu Secureframe-Konkurrenten
Secureframe hat echte Konkurrenz, und jede Alternative hier löst ein anderes Teil des Puzzles. Vanta und Drata gehen tiefer in die kontinuierliche Überwachung, Strac Comply integriert native Datensicherheit, und AuditBoard übernimmt GRC im Enterprise-Maßstab.
Valiido bleibt die stärkste Gesamtwahl für Teams mit Fokus auf ISO® 27001 und TISAX®, weil es eine vollständige Auditvorbereitung zu einem Bruchteil der Kosten liefert.
Testen Sie Valiido kostenlos und bringen Sie Ihr ISMS noch heute in Bewegung.
Häufig gestellte Fragen
Was ist die beste Compliance-Management-Software?
Die beste Compliance-Management-Software hängt von Ihrem Framework und Ihrer Unternehmensgröße ab. Valiido passt zu kleinen Teams, die ISO® 27001 oder TISAX® ohne Berater anstreben; Vanta und Drata passen zu SaaS-Unternehmen, die über mehrere Frameworks skalieren, und AuditBoard passt zu Großunternehmen mit SOX-Programmen.
Wer sind die wichtigsten Konkurrenten von Secureframe?
Zu den wichtigsten Konkurrenten von Secureframe gehören Valiido, Vanta, Drata, Strac Comply und AuditBoard. Valiido konzentriert sich auf ISO® 27001 und TISAX® für kleinere Teams. Vanta und Drata konkurrieren bei der kontinuierlichen Überwachung, Strac Comply ergänzt native Datensicherheit, und AuditBoard bedient Enterprise-GRC- und SOX-Programme.
Was ist Secureframe?
Secureframe ist eine Plattform zur Automatisierung der Sicherheits-Compliance, die Unternehmen bei der Vorbereitung auf SOC 2, ISO® 27001, HIPAA und andere Zertifizierungen unterstützt. Sie automatisiert die Nachweiserfassung, ordnet Maßnahmen über Frameworks hinweg zu und unterstützt die Auditvorbereitung wachsender SaaS-Unternehmen. Käufer vergleichen sie typischerweise zuerst mit Vanta, Drata und anderen Secureframe-Alternativen.
Was kosten Secureframe-Alternativen?
Die Preise variieren stark. Valiido veröffentlicht transparente Preise ab 149 € pro Monat. Vanta, Drata, Strac Comply und AuditBoard nutzen individuelle, angebotsbasierte Preise, die mit Unternehmensgröße und Frameworks skalieren und von 7.500 $ bis weit über 75.000 $ pro Jahr reichen.
Brauche ich einen Berater, um die Compliance-Automatisierungsplattform zu wechseln?
Nein. Die meisten Compliance-Automatisierungsplattformen, einschließlich Valiido, führen Teams ohne externe Berater durch die Einrichtung. Ein Berater kann bei komplexen Multi-Framework-Enterprise-Programmen weiterhin helfen, aber kleine Teams bewältigen den Wechsel in der Regel intern mit der eingebauten Anleitung.
Methodik & Quellen
Dieser Vergleich wurde am 26. August 2026 geprüft. Er nutzt öffentlich verfügbare offizielle Produkt-, Framework- und Preisseiten von Secureframe, Valiido, Vanta, Drata, Strac Comply und Optro sowie G2-Bewertungen und öffentlich berichtete Vertragsspannen von Preis-Trackern Dritter, wo ein Anbieter keine Listenpreise veröffentlicht. Ausgewählt wurden fünf Alternativen, die sich mit Secureframe überschneiden und unterschiedliche Anforderungen abdecken: fokussierte ISMS-Umsetzung, breite Multi-Framework-Automatisierung, integrierte Datensicherheit und Enterprise-GRC. Verglichen wurden Produktumfang, Framework-Fokus, Automatisierungsansatz, Preise und Eignung für unterschiedliche Teams. Die Reihenfolge ist keine numerische Rangliste. Die Angaben zu Valiido beruhen zusätzlich auf direkter Produktkenntnis. Screenshots von Drittanbietern sind mit Quelle und Prüfdatum gekennzeichnet.
- Secureframe - Platform
- Secureframe - Frameworks
- Secureframe - Pricing
- Valiido - Features
- Valiido - Pricing
- Vanta - Automated Compliance
- Vanta - Pricing
- Drata - Multi-Framework Support
- Drata - Plans and Pricing
- Strac Comply - Compliance Platform
- Strac - Data Security Pricing
- Optro - AuditBoard is Now Optro
- Optro - Third-Party Risk Management