Industry Insights
Die 5 besten Compliance-Management-Software-Plattformen 2026

Compliance-Management-Software ist der Unterschied zwischen der Suche nach Nachweisen in der Woche vor dem Audit und einem Audit, in das Sie vorbereitet hineingehen. Diese Lücke entsteht, weil die meisten Teams Tabellen längst entwachsen sind, bevor sie sie ersetzen.
Wenn Ihre Maßnahmen in fünf verschiedenen Tools liegen, Nachweise in verstreuten E-Mail-Verläufen stecken und niemand mit Sicherheit sagen kann, wie Ihr aktueller Compliance-Status aussieht, ist dieser Leitfaden für Sie.
Moderne Compliance-Management-Lösungen sind längst mehr als einfache Checklisten: Sie stehen heute im Zentrum der regulatorischen Compliance wachsender Unternehmen und führen Frameworks, Maßnahmen und Nachweise, die das Vertrauen eines Auditors sichern, an einem Ort statt an zehn zusammen.
Vor diesem Hintergrund bewertet dieser Artikel die beste Compliance-Management-Software auf dem Markt 2026. Er richtet sich an Verantwortliche aus IT, Sicherheit und Compliance, die über die Frage "Warum brauche ich das" hinaus sind. Sie wollen wissen, was eine Compliance-Lösung von der anderen unterscheidet.
Sie finden hier eine Vergleichstabelle, vollständige Anbieterbewertungen, die Funktionen, auf die es ankommt, und einen Entscheidungsrahmen für Ihre eigene Shortlist.
Was ist Compliance-Management-Software?
Compliance-Management-Software führt Maßnahmen, Nachweise, Risiken und Audits zentral zusammen, statt sie über Tabellen und geteilte Laufwerke zu verstreuen. Compliance-Management-Software verbindet jeden Teil Ihres Programms, von Richtlinien und Aufgaben bis zu Lieferanten und Nachweisen, an einem Ort, dem Ihr Team und externe Auditoren vertrauen können.
Was sie im Alltag leistet
Gute Compliance-Management-Lösungen decken in der Regel dieselben Bereiche ab, unabhängig davon, wie die Oberfläche aussieht:
- Framework-Zuordnung: ordnet interne Maßnahmen den regulatorischen Frameworks und Compliance-Anforderungen zu, die Sie erfüllen müssen
- Nachweiserfassung: automatisiert die Nachweiserfassung, damit sich Screenshots und Exporte nicht mehr im Postfach stapeln
- Risikoverfolgung: verfolgt Risiken im gesamten Unternehmen statt in einer separaten Tabelle
- Audit-Trails: führt eine auditfähige Spur darüber, was wann passiert ist
- Dokumentenlenkung: übernimmt die Dokumentenlenkung im selben Arbeitsbereich, sodass interne Richtlinien, Sicherheitsmaßnahmen und Compliance-Richtlinien direkt neben der Anforderung stehen, die sie erfüllen
Das Ziel ist einfach: Compliance-Prozesse so zu straffen, dass Auditbereitschaft zum Nebenprodukt der täglichen Arbeit wird und nicht zur vierteljährlichen Hektik. Damit ist die Software weniger ein Dokumentenarchiv als ein Betriebssystem für die Compliance im Unternehmen.
Manuelle Nachverfolgung gegenüber Compliance-Management-Software
| Manuelle Nachverfolgung | Compliance-Management-Software | |
|---|---|---|
| Frameworks | Getrennt verfolgt | Gemeinsam zugeordnet und wiederverwendet |
| Nachweise | Verstreut über E-Mail und Laufwerke | Automatisch erfasst |
| Verantwortung | Oft nicht dokumentiert | Ein klarer Verantwortlicher je Maßnahme |
| Auditvorbereitung | Wochen an Vorbereitung | Laufend, jederzeit nahezu bereit |
Anzeichen, dass Sie der manuellen Nachverfolgung entwachsen sind
- Sie steuern mehrere Frameworks gleichzeitig und sehen nicht, wo sie sich überschneiden
- Die Auditvorbereitung dauert inzwischen Wochen statt Tage
- Niemand verantwortet einzelne Maßnahmen, sodass Lücken erst auffallen, wenn der Auditor sie findet
- Nachweise liegen in E-Mail-Verläufen statt in einem durchsuchbaren System
Kommt Ihnen davon etwas bekannt vor, sehen Sie sich an, was Valiido mitbringt. Es wurde genau dafür gebaut, diese Lücken ohne zusätzliches Personal zu schließen.
So haben wir diese Tools bewertet
Wir haben diese Liste nützlich gehalten, nicht werblich. Jedes Produkt durchlief dieselben Kriterien, die interne Auditteams anlegen, ergänzt um die Kaufsituationen, vor denen Unternehmen stehen, wenn sie regulatorisches Compliance-Management von Grund auf aufbauen.
Unsere Bewertungskriterien
- Framework-Abdeckung und wie sauber sich Maßnahmen darüber zuordnen lassen
- Tiefe von Automatisierung, Auditmanagement und Nachweiserfassung
- Reifegrad der Risikobewertungsprozesse und Unterstützung für integriertes Risikomanagement
- Integrationsökosystem und API-Unterstützung
- Bedienbarkeit und realistischer Einführungsaufwand
- Preismodell und Gesamtkosten
Wir haben außerdem gewichtet, wie gut jede Plattform zugleich als eines der breiteren Werkzeuge zur Compliance-Überwachung im Alltag taugt und nicht nur als Punktlösung zum Abhaken.
Wie wir die Produkte für diese Liste ausgewählt haben
- Ausgangspunkt waren Marktführer und schnell wachsende Herausforderer
- Entfernt wurden Tools, die redundant oder zu eng fokussiert waren, um breit mitzuhalten
- Der Rest wurde gegen drei typische Käuferprofile bewertet: Start-up, Mittelstand und Großunternehmen
Für einen ähnlichen Blick speziell auf ISMS-Plattformen sehen Sie, wie wir 10 führende ISMS-Tools in einem separaten Vergleich eingeordnet haben.
Die beste Compliance-Management-Software auf einen Blick
So schneiden die fünf Plattformen ab, bevor es unten in die vollständige Aufschlüsselung dieser Compliance-Tools geht.
| Tool | G2-Bewertung | Am besten für | Unterscheidungsmerkmal | Einstiegspreis |
|---|---|---|---|---|
| Valiido | 4,9/5 | KMU, die ISO® 27001 oder TISAX® ohne Berater anstreben | Geführter Pfad, Kapitel für Kapitel, mit 200+ Vorlagen und wöchentlichen Audit-Berichten | 149 €/Monat |
| Vanta | 4,5/5 | Start-ups, die schnelle SOC-2-Automatisierung wollen | Umfangreiche Integrationsbibliothek für schnelle Nachweiserfassung | Individuelles Angebot |
| Drata | 4,7/5 | Mittelstandsteams, die mehrere Frameworks skalieren | Starke Engine für kontinuierliche Maßnahmenüberwachung | Individuelles Angebot |
| Sprinto | 4,7/5 | Compliance-Teams, die eine betreute Einrichtung wollen | Compliance-Betreuung zusätzlich zur Automatisierung | Individuelles Angebot |
| ServiceNow IRM | 4,2/5 | Großunternehmen mit Bedarf an breiter GRC-Abdeckung | Enge Verzahnung mit bestehenden ITSM- und GRC-Workflows | Individuelles Angebot |
Valiido führt bei transparenten, fixen Preisen und einem geführten Pfad zur Zertifizierung. Die übrigen Plattformen dieser Liste rechnen stattdessen pro Nutzer oder nach individuellem Angebot ab. Die Valiido-Pläne zeigen alle Details.
Die beste Compliance-Management-Software im Einzelnen
Fünf Tools haben es in die Auswahl geschafft, und jedes wird unten gleich behandelt: was es ist, zu wem es passt, was es leistet und was es kostet.
Valiido
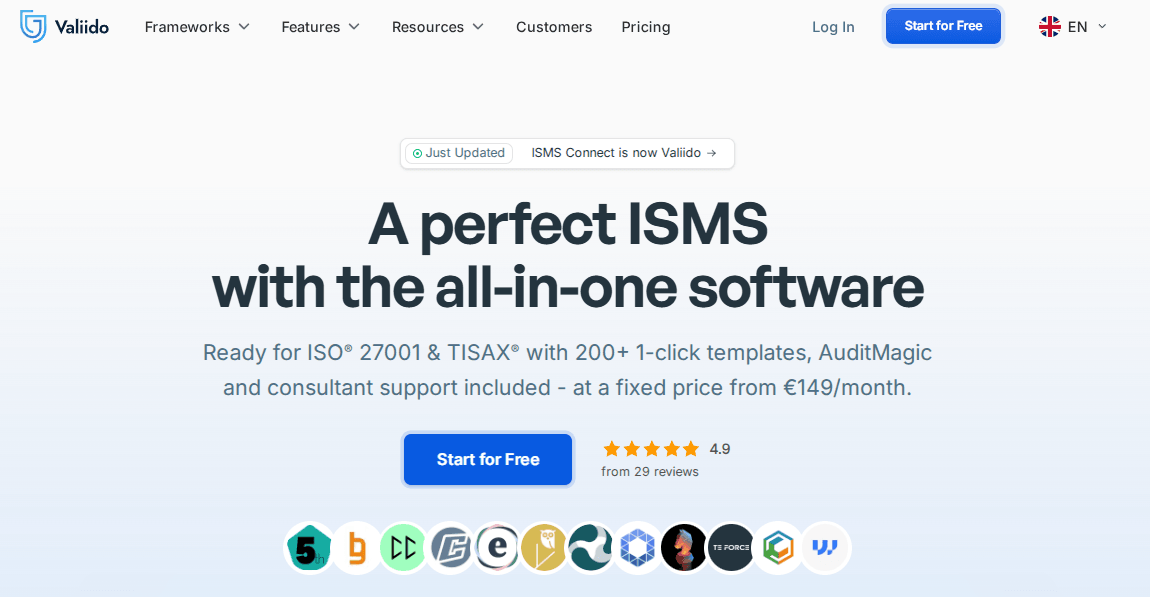
Valiido ist eine All-in-one-Plattform für Unternehmen, die ein Informationssicherheits-Managementsystem aufbauen, mit Fokus auf die Zertifizierung nach ISO® 27001 und TISAX®.
Früher bekannt als ISMS Connect, hat sich Valiido umbenannt und als Self-Service-Alternative zur Beauftragung eines externen Beraters aufgestellt. Seither gibt es eine Reihe von Kunden, die damit ohne externe Hilfe zur Zertifizierung gekommen sind.
Am besten für
Unternehmen unter 150 Mitarbeitern, die auf die Kosten achten und ihr Compliance-Programm ohne externen Berater führen wollen.
Wichtige Funktionen
- Valiido Guide: ein Pfad Kapitel für Kapitel, der Teams in verständlicher Sprache durch jede Anforderung führt.
- 1-Klick-Vorlagen: über 200 fertige Richtlinien und Dokumente auf Deutsch und Englisch.
- AuditMagic: automatische Lückenprüfungen gegen Best Practices, mit einem vollständigen Audit-Bericht pro Woche.
- Kostenlose Migration: Teams, die ihre Compliance bereits in Excel oder Word führen, bekommen einen kostenlosen, expertengeführten Umzug nach Valiido.
- Unbegrenzter Support: Support per E-Mail und Chat ohne Ticketgrenzen, dazu ein monatlicher Experten-Call im Pro-Plan.
Preise
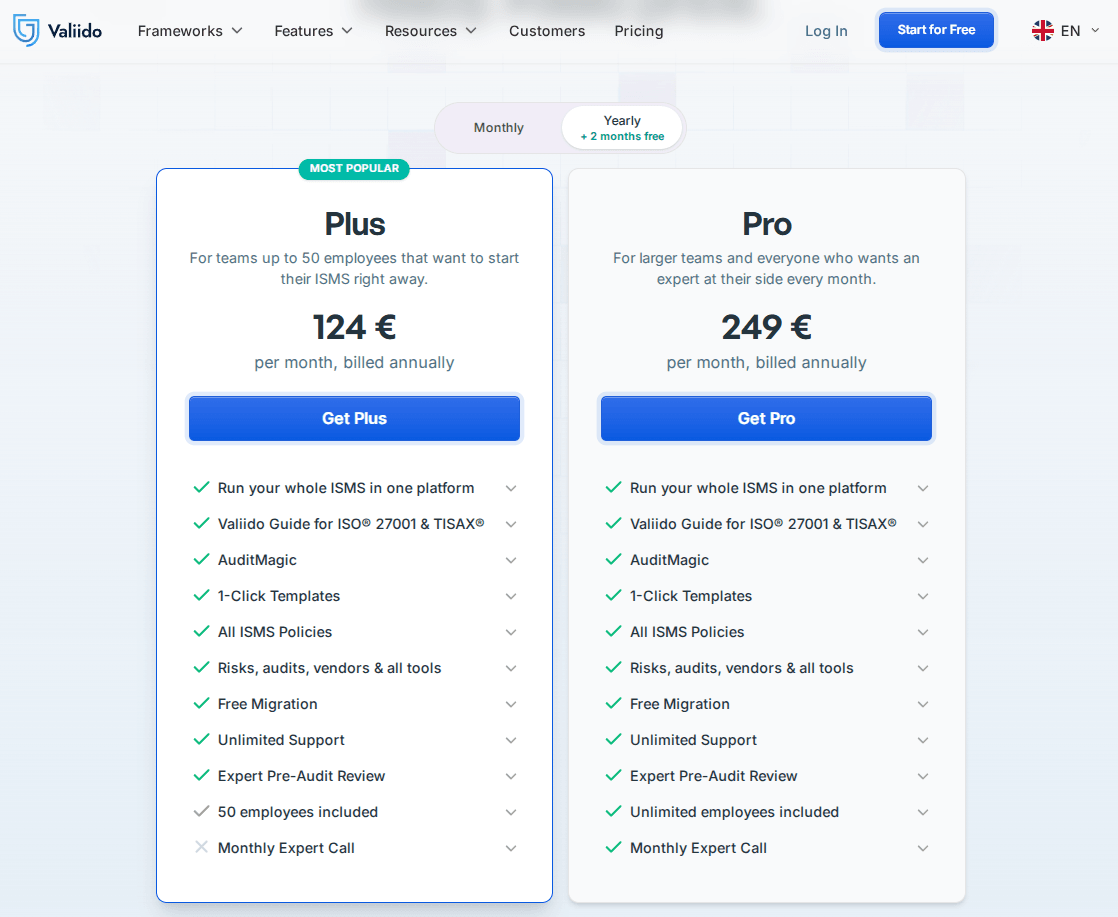
Die Pläne starten bei 149 € pro Monat oder 124 € pro Monat im Jahrestarif (zwei Monate gratis), ein Bruchteil der 20.000 € bis 60.000 €, die ein beratergeführtes Projekt üblicherweise kostet.
Sie wollen es selbst sehen? Kostenlos starten und ab dem ersten Tag geführten Zugriff auf alle Vorlagen und Auditprüfungen erhalten.
Vanta
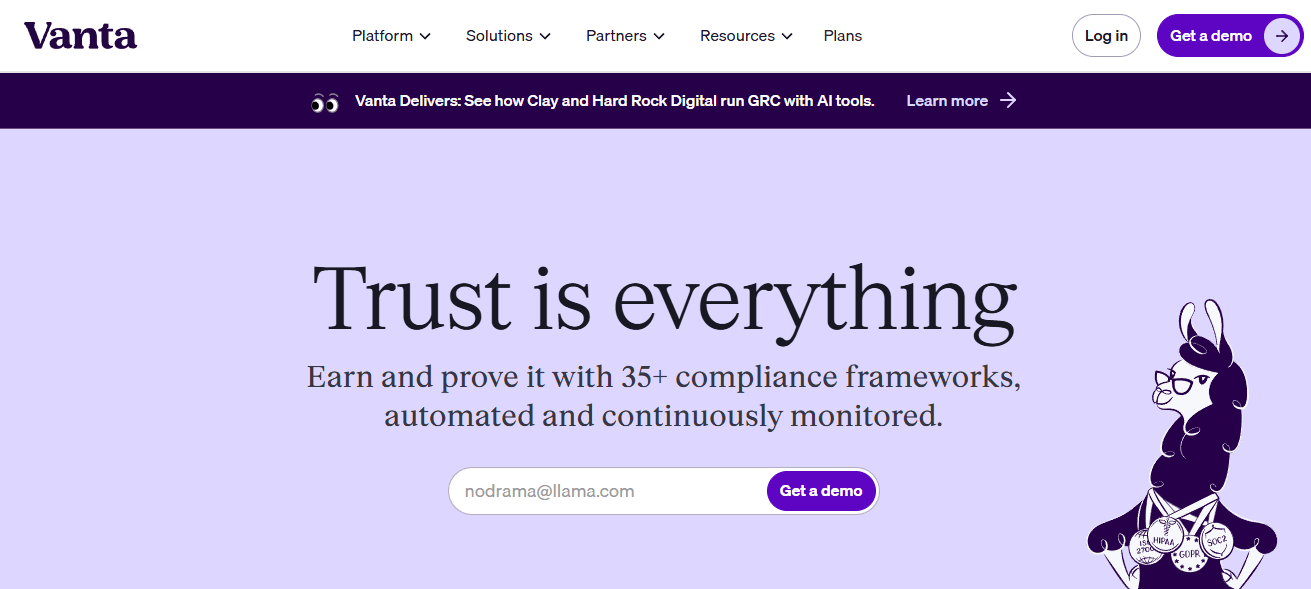
Quelle: Screenshot der Website von Vanta. Geprüft am 10. September 2026.
Vanta ist eine risikokapitalfinanzierte Compliance-Management-Lösung, die automatisierte, kontinuierliche Compliance-Überwachung für SOC 2 populär gemacht hat. Sie klinkt sich direkt in den Tech-Stack eines Unternehmens ein, statt auf manuelle Nachweis-Uploads zu setzen, was sie unter Start-ups im ersten Audit bekannt gemacht hat.
Mehr dazu unter Vanta-Alternativen.
Am besten für
Teams, die schnelle Automatisierung für ein einzelnes Framework wollen und bereits Engineering-Ressourcen für die Einrichtung haben.
Wichtige Funktionen
- Integrationskatalog: verbindet sich mit der Cloud-Infrastruktur, um Nachweise automatisch zu ziehen.
- Maßnahmenbibliotheken: vorgefertigte Maßnahmensätze, die den wichtigsten Frameworks zugeordnet sind.
- Monitoring-Dashboards: Sichtbarkeit des Maßnahmenstatus in Echtzeit.
- Trust Pages: eine öffentliche Seite, die Interessenten Zertifizierungen und Sicherheitslage zeigt.
- Lieferanten-Fragebögen: automatisiert Drittparteien-Risikoprüfungen neben den eigenen Maßnahmen.
Preise
Die Preise werden individuell angeboten und skalieren in der Regel mit Unternehmensgröße und Anzahl der verfolgten Frameworks.
Drata
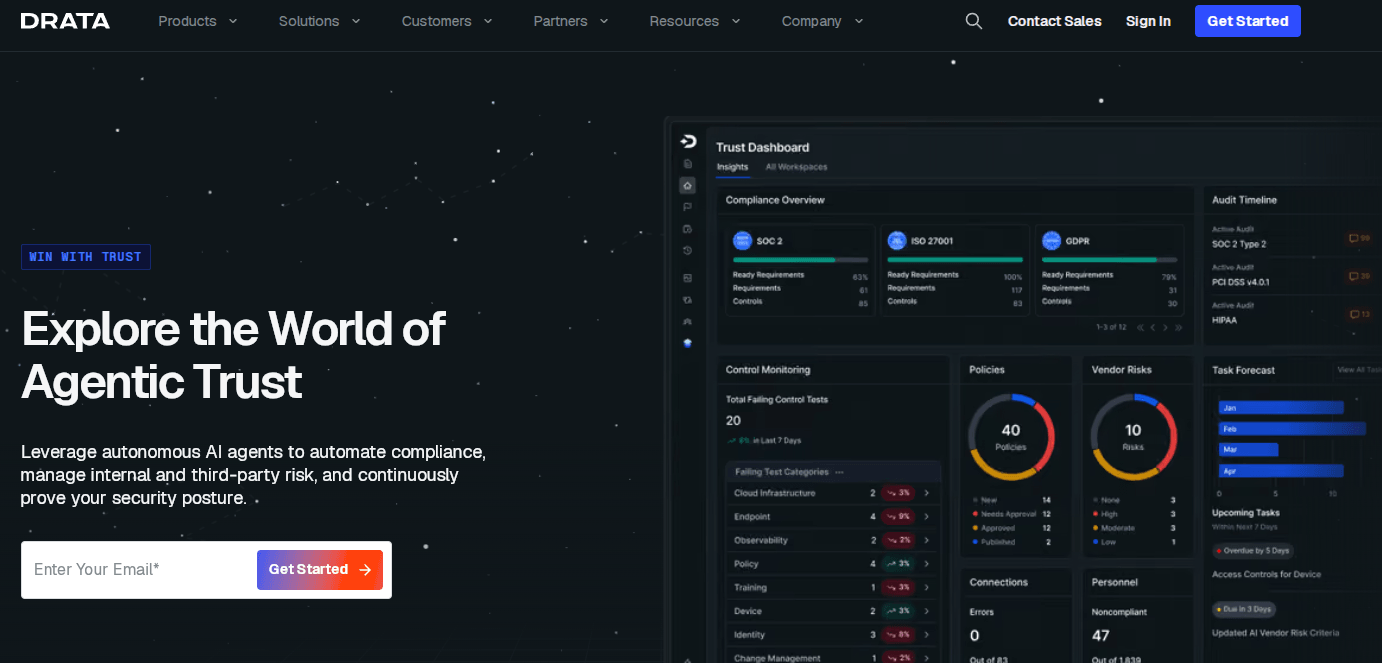
Quelle: Screenshot der Website von Drata. Geprüft am 10. September 2026.
Drata ist eine eher auf Großkunden ausgerichtete Plattform, bekannt für automatisierte Maßnahmentests und belastbare Audit-Trails über SOC 2, ISO® 27001 und HIPAA. Gewachsen ist sie mit Sicherheitsteams, die mehr als ein Framework jonglieren, und hat sich seither zu einer breiteren Trust- und Risiko-Suite entwickelt.
Mehr dazu unter Drata-Wettbewerber.
Am besten für
Mittelständische Unternehmen mit mehreren Frameworks, die ein einziges führendes System für Maßnahmen und Nachweise brauchen.
Wichtige Funktionen
- Agenten für kontinuierliche Überwachung: prüfen Systeme rund um die Uhr auf Abweichungen.
- Workflow-Automatisierung: automatisiert wiederkehrende Compliance-Aufgaben und Erinnerungen.
- Audit-Trail-Erzeugung: führt einen detaillierten Nachweis für jeden Maßnahmentest.
- Trust Center: eine Live-Seite, auf der Auditoren und Käufer Zertifizierungen und Richtlinien einsehen.
- KI-gestützte Risikoprüfungen: fassen Lieferantenfragebögen zusammen und markieren zentrale Risiken automatisch.
Preise
Individuelle Preise nach Mitarbeiterzahl und Frameworks, in der Regel oberhalb der Budgets kleiner und mittlerer Unternehmen.
Sprinto
Quelle: Screenshot der Website von Sprinto. Geprüft am 10. September 2026.
Sprinto verbindet automatisierte Prüfungen mit menschlicher Compliance-Unterstützung und positioniert sich als geführte Alternative zu vollständig selbstbedienten Plattformen. Es ist für Teams gebaut, die Automatisierung wollen, ohne den Ansprechpartner zu verlieren; der praxisnahe Customer Success ist das Hauptunterscheidungsmerkmal.
Mehr dazu unter Sprinto-Alternativen.
Am besten für
Schlanke Teams, die Automatisierung wollen, aber auch jemanden, der Fragen auf Programmebene beantwortet.
Wichtige Funktionen
- Risiko-Workflows: strukturierte, eingebaute Unterstützung für laufende Risikoprüfungen.
- Richtlinienverwaltung auf Entitätsebene: Richtlinien teamübergreifend in einem Arbeitsbereich verwalten.
- Automatisierte Workflows: automatisierte Prüfungen, die manuellen Prüfaufwand senken.
- Integrationen: verbindet sich mit gängigen Cloud- und HR-Systemen.
- Eingebetteter KI-Assistent: beantwortet Compliance-Fragen und startet Workflows, ohne die Seite zu verlassen.
Preise
Individuelle Angebote, im Vergleich zu Enterprise-Suiten in der Regel im mittleren Bereich.
ServiceNow IRM
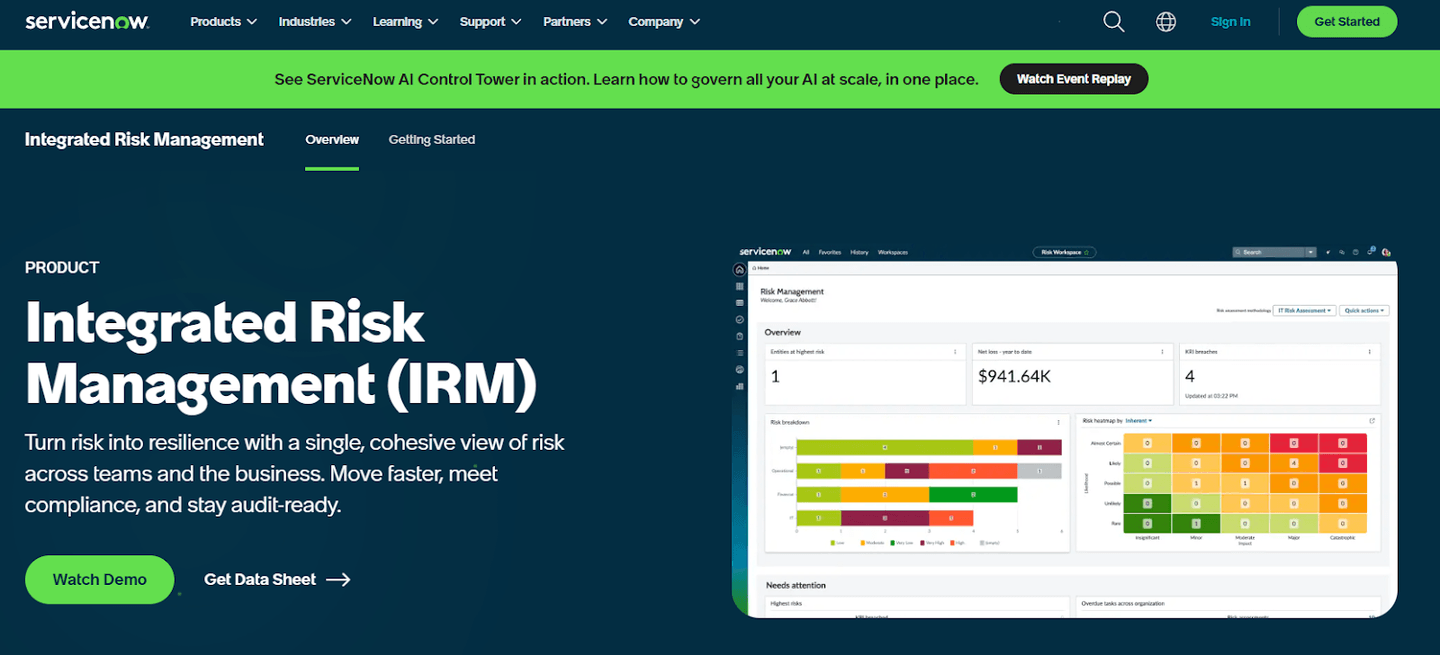
Quelle: Screenshot der Website von ServiceNow. Geprüft am 10. September 2026.
Das Modul Integrated Risk Management von ServiceNow erweitert die ITSM-Plattform um Governance, Risiko und Compliance für große Organisationen, die auf ServiceNow standardisiert sind.
Es lebt in einer Plattform, die Großunternehmen ohnehin über IT, HR und Sicherheit hinweg betreiben, was zu Unternehmen passt, die Compliance in bereits genutzte Systeme einbetten wollen statt in ein eigenständiges Tool.
Am besten für
Großunternehmen, die Berichte über mehrere Einheiten brauchen und ihr Kerngeschäft bereits im ServiceNow-Ökosystem betreiben.
Wichtige Funktionen
- Konfigurierbarkeit: weitgehend anpassbar an komplexe Unternehmensprozesse.
- ITSM-Anbindung: native Verbindungen zu bestehenden ITSM-Workflows.
- Programmunterstützung: gebaut für komplexe, individuell aufgesetzte Compliance-Programme im großen Maßstab.
- Risikobewertung: detaillierte Risikoklassifizierung, direkt an Maßnahmen und Geschäftsauswirkungen geknüpft.
- Management regulatorischer Änderungen: eine Inhaltsbibliothek, die eingehende regulatorische Aktualisierungen verfolgt und ordnet.
Preise
Individuelle Enterprise-Preise, in der Regel die höchsten dieser Liste und in größere ServiceNow-Verträge eingebunden.
Funktionen, die bei Compliance-Management-Software Vorrang haben
Nutzen Sie diesen Abschnitt als Checkliste für jede Shortlist, nicht nur für die fünf Tools oben. Dieselben Kriterien gelten, ob Sie ein einzelnes Framework abbilden oder breitere Geschäftsprozesse um Compliance herum neu aufstellen. Compliance-Risiken früh zu finden, ist der Sinn der ganzen Übung.
Maßnahmenbibliotheken, Tests und Verantwortlichkeit
- Vorgefertigte Maßnahmenbibliotheken, die den für Sie relevanten Frameworks zugeordnet sind
- Klare Verantwortung für jede Maßnahme, gestützt auf regelmäßige Risikoanalysen
- Geplante Maßnahmentests sowie eingebaute Bestätigungs- und Freigabe-Workflows
Nachweis-Workflows und Audit-Trails
- Automatisierte Nachweiserfassung, damit nichts davon abhängt, dass jemand an einen Upload denkt
- Unveränderliche Audit-Trails, die einer Prüfung standhalten
- Versionshistorie zu jedem Datensatz, damit Compliance-Daten dauerhaft belastbar bleiben
Ein praktisches Beispiel für auditfähige Dokumentation finden Sie im Leitfaden zum Statement of Applicability nach ISO® 27001.
Automatisierung und kontinuierliche Überwachung
- Wiederkehrende automatisierte Tests statt einmaliger manueller Prüfungen
- Alarme, sobald eine Maßnahme abdriftet, gestützt auf kontinuierliche Maßnahmenüberwachung statt punktueller Stichproben
- KI-gestützte Zuordnung dort, wo sie wirklich Zeit spart
Framework-übergreifende Zuordnung und Berichterstattung
- Wiederverwendung von Maßnahmen über SOC 2, ISO® und Frameworks nach NIST-Art
- Unterstützung eigener Compliance-Frameworks und sich entwickelnder regulatorischer Standards, ohne doppelte Arbeit
- Eingebaute Berichterstattung für Geschäftsleitung und Auditoren
- Abdeckung, die bis in das Lieferantenrisikomanagement und Datenschutzvorgaben wie die DSGVO reicht, nicht nur interne Frameworks
- Native Konnektoren und offener API-Zugang
So wählen Sie die richtige Compliance-Management-Software
Machen Sie aus den Kriterien oben einen echten Entscheidungsprozess, anhand dieser drei Blickwinkel.
Nach Integrationen und Tech-Stack auswählen
- Erfassen Sie die benötigten Cloud-, Identity- und Ticketing-Integrationen vor der Shortlist, besonders Konnektoren zu Ihren bestehenden Cloud-Diensten
- Prüfen Sie CMDB- und ITSM-Konnektoren vorab, wenn Ihr Team darauf angewiesen ist
Nach Unternehmensgröße und Governance-Modell auswählen
- Passen Sie den Reifegrad Ihres Programms an die Komplexität der Plattform an: Kaufen Sie nicht mehr, als Sie nutzen werden
- Ziehen Sie Enterprise-Suiten nur vor, wenn Berichte über mehrere Einheiten und organisationsweite Risikoaufsicht echte Anforderungen sind
- Bedenken Sie, wie schnell sich Ihr regulatorisches Umfeld ändert, bevor Sie sich auf einen starren Workflow festlegen
Nach Automatisierung und Einführungskapazität auswählen
- Bevorzugen Sie stark automatisierte, geführte Plattformen, wenn Ihr Team klein ist und manuellen Aufwand nicht auffangen kann
- Suchen Sie eine dedizierte Compliance-Lösung, die Compliance-Aufgaben durchgängig automatisiert, kein Projekt-Tool, das nachträglich zur Verwaltung von Compliance-Workflows umgebaut wurde
- Behalten Sie Plattformen mit individuellen Workflows Teams mit wirklich komplexen Compliance-Abläufen vor
Was immer Sie wählen: Die Software sollte es leichter machen, regulatorische Einhaltung zu belegen, nicht nur darüber zu reden.
Teams, die diesen Schritt überspringen, entdecken regulatorische Risiken und Compliance-Verstöße oft erst, wenn ein Audit sie erzwingt. Lücken bei Compliance-Vorgaben zu diesem Zeitpunkt zu schließen, kostet weit mehr, als sie zu vermeiden.
Gut geführte Programme verfolgen regulatorische Anforderungen und erkennen regulatorische Änderungen früh. Sie binden regulatorische Pflichten in die laufenden Compliance-Aktivitäten ein. Das ist fortlaufende Compliance, wie sie sein soll: eine, die sich ohne zusätzliches Personal dauerhaft aufrechterhalten lässt.
Warum Valiido die beste Compliance-Management-Software ist
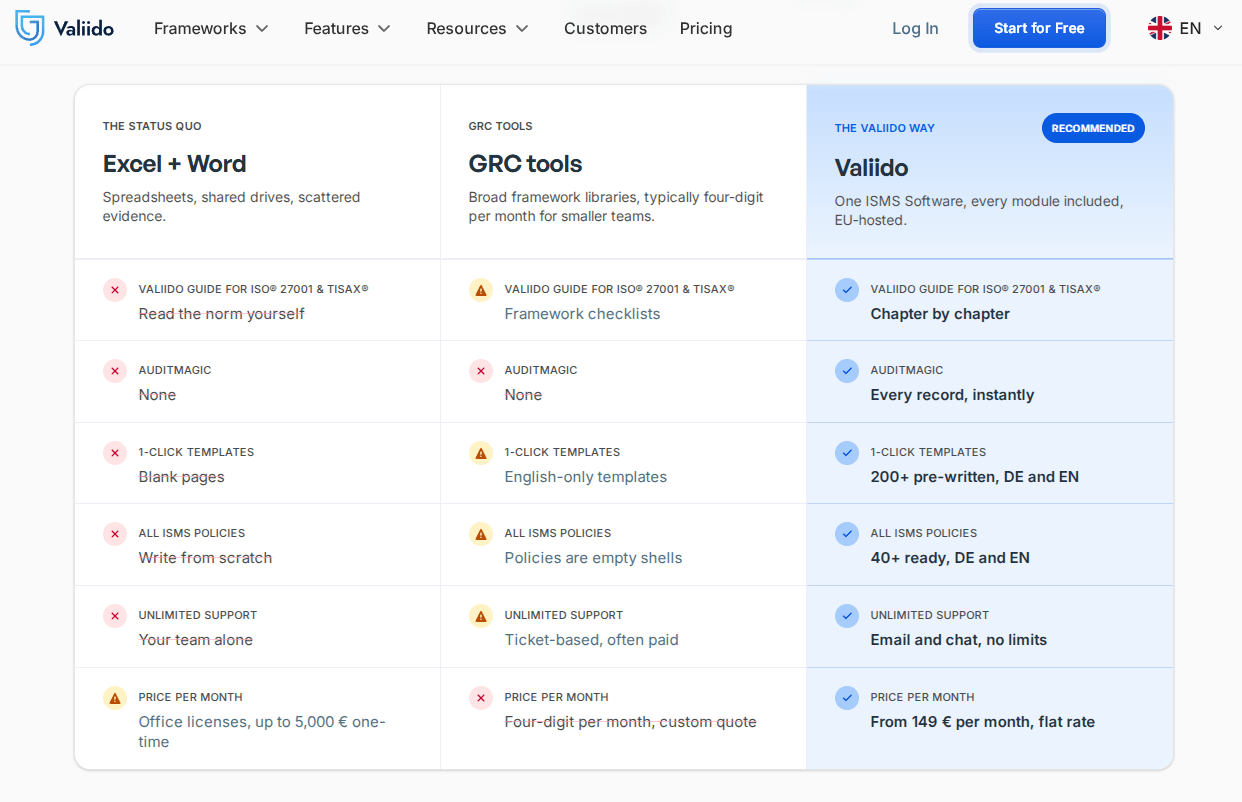
Teams werden mit Valiido schneller auditbereit als mit Tabellen, einem Berater oder einer Plattform, die für Enterprise-IT statt speziell für Compliance gebaut wurde.
Der Valiido-Vorteil, Punkt für Punkt
- Das Audit im ersten Anlauf bestehen: ein geführter Pfad und automatische Prüfungen bringen 98,7 % der Kunden im ersten Anlauf durch.
- Lücken vor dem Auditor kennen: Valiido prüft jedes Dokument, jedes Risiko, jeden Lieferanten und jedes Asset gegen ISO® 27001 und TISAX® und schickt wöchentlich einen vollständigen Audit-Bericht.
- Leere Seite und Beraterhonorar überspringen: über 200 vorformulierte Vorlagen für Richtlinien, Risiken, Lieferanten und Audits lassen sich mit einem Klick übernehmen, auf Deutsch oder Englisch. Mehr dazu unter ISMS ohne Berater.
- Nie raten, was als Nächstes kommt: der Valiido Guide führt Sie Kapitel für Kapitel durch jede Anforderung, mit verknüpften Aufgaben und Tools an jedem Schritt.
- Ein fixer Preis statt Abrechnung pro Person oder Framework: die Pläne starten bei 149 € pro Monat inklusive bis zu 50 Mitarbeitern.
- Bestehende Arbeit kostenlos übernehmen: Teams, die ihre Compliance in Excel oder Word führen, erhalten eine kostenlose, expertengeführte Migration, statt von vorn zu beginnen.
- Echte Hilfe statt Ticketschlange: jeder Plan enthält unbegrenzten Support per E-Mail und Chat, dazu ein monatlicher Experten-Call und ein Pre-Audit-Check vom Experten im Pro-Plan.
- Der Bilanz vertrauen: Valiido hält eine Bewertung von 4,9 von 5 aus 29 Bewertungen von Unternehmen, die die Zertifizierung erreicht haben.
Zusammengenommen bringt Valiido Sie mit weniger Kosten, weniger Rätselraten und weniger Wartezeit zur Zertifizierung als jede andere Option auf dieser Liste.
Valiido gegenüber anderen Lösungen: was den Unterschied macht
| Was Sie bekommen | Tabellen | Typische Enterprise-Plattform | Valiido |
|---|---|---|---|
| Führung durch die Norm | Keine | Begrenzt, allgemein | Kapitelweise, normspezifisch |
| Automatische Lückenprüfung | Keine | Zusatzmodul oder teilweise | Eingebaut, wöchentlich |
| Fertige Vorlagen | Keine | Selten | 200+ enthalten |
| Support | Nur Selbstbedienung | Ticketbasiert | Unbegrenzt per Chat, E-Mail und monatliche Gespräche |
| Preis pro Monat | Kostenlos (aber teuer an Zeit) | Individuelles Angebot, oft hoch | 149 € Flatrate |
Wo Enterprise-lastige Plattformen angebotsbasierte Preise verlangen, die mit jedem zusätzlichen Framework steigen, hält Valiido einen fixen Preis und ein Setup, das für Teams ohne eigene Compliance-Abteilung gebaut ist.
Sehen Sie den Unterschied selbst: Kostenlos starten und Ihr erstes Framework in Minuten statt Wochen abbilden.
Einführungsschritte für Compliance-Management-Software
Wenn Sie ein Tool gewählt haben, passiert als Nächstes das hier:
- Scope und Ziel-Frameworks vor dem Kauf festlegen
- Workflows der Beteiligten abbilden und Verantwortliche für Maßnahmen benennen
- Integrationen planen und die wichtigsten Konnektoren zuerst pilotieren
- Schulungen terminieren und einen Rhythmus für die laufende Überprüfung der Plattform festlegen
Einen vollständigen Durchgang dazu in der Praxis finden Sie in der Checkliste zur Zertifizierung nach ISO® 27001.
Fazit zu Compliance-Management-Software
Das richtige Tool hängt vom Reifegrad Ihres Teams, Ihrem Framework-Mix und Ihrem bestehenden Tech-Stack ab.
Aus der Distanz betrachtet hält das Muster dieser Liste. Valiido gewinnt bei Preis und Führung für KMU-Teams, die ISO® 27001 oder TISAX® anstreben. Vanta und Drata tauschen diese Führung gegen reine Automatisierungsgeschwindigkeit bei einem einzelnen Framework.
Sprinto liegt dazwischen, mit Automatisierung plus menschlicher Ebene. ServiceNow IRM zahlt sich erst aus, wenn Sie unternehmensweite Governance, Risiko und Compliance über mehrere Geschäftsbereiche hinweg brauchen.
Gleichen Sie dieses Bild mit Ihrem eigenen Team ab, bevor Sie kaufen. Für Teams, die einen geführten All-in-one-Weg zur Zertifizierung ohne Enterprise-Rollout wollen, bietet Valiido die beste Balance aus Automatisierung, Support und Preis.
Kostenlos starten und sehen, wie schnell Ihr Programm von verstreuten Tabellen zur Auditbereitschaft kommt.
Häufig gestellte Fragen
Was ist die beste Software für Compliance?
Valiido ist die beste Compliance-Software, wenn Sie ein KMU sind und ISO® 27001 oder TISAX® ohne Berater anstreben. Der geführte Pfad, die eingebauten Vorlagen und die fixen Preise bringen Teams schneller zur Zertifizierung, als ein Programm von Grund auf aufzubauen.
Was sind die 7 Säulen der Compliance?
Zu den sieben Säulen zählen üblicherweise schriftliche Richtlinien und Verfahren, ein benannter Compliance-Verantwortlicher, Mitarbeiterschulungen, offene Kommunikation, interne Überwachung und Prüfung, die Durchsetzung von Vorgaben und zügige Korrekturmaßnahmen.
Was sind die Top 5 der Risikomanagement-Software?
Häufig genannt werden Valiido, Vanta, Drata, Sprinto und ServiceNow IRM, jeweils passend zu einer anderen Unternehmensgröße, einem anderen Framework-Mix und einem anderen Budget.
Was ist die beste Compliance-Management-Plattform 2026?
Valiido ist die stärkste Wahl für wachsende Unternehmen mit Ziel ISO® 27001 oder TISAX®, während ServiceNow IRM bei Großunternehmen führt, die tiefe, individuelle Governance über viele Geschäftsbereiche brauchen.
Methodik & Quellen
Dieser Vergleich wurde am 10. September 2026 geprüft. Er nutzt öffentlich verfügbare offizielle Produkt-, Framework- und Preisseiten von Valiido, Vanta, Drata, Sprinto und ServiceNow sowie G2-Bewertungen, wo ein Anbieter keine Listenpreise veröffentlicht. Jedes Produkt wurde anhand derselben Kriterien bewertet: Framework-Abdeckung und Kontrollzuordnung, Tiefe der Automatisierung und Nachweiserfassung, Reifegrad der Risikobewertung, Integrationsökosystem und API-Unterstützung, Bedienbarkeit und Einführungsaufwand sowie Preismodell. Ausgangspunkt waren Marktführer und schnell wachsende Herausforderer; redundante oder zu eng fokussierte Tools wurden entfernt, der Rest gegen drei Käuferprofile bewertet: Start-up, Mittelstand und Großunternehmen. Die Angaben zu Valiido beruhen zusätzlich auf direkter Produktkenntnis. Wo ein Anbieter keine Preise veröffentlicht, weisen wir darauf hin, statt zu schätzen. Screenshots von Drittanbietern sind mit Quelle und Prüfdatum gekennzeichnet.