Industry Insights
Die 5 besten Tools zur ISO® 27001 Compliance-Automatisierung 2026

Tools zur ISO® 27001 Compliance-Automatisierung ersetzen manuelle Annex-A-Prüfungen, verstreute Risikobewertungen und die Nachweisjagd in letzter Minute. Stattdessen läuft ein System kontinuierlich im Hintergrund und erledigt die Arbeit für Sie.
Wenn Sie vor jedem Audit noch Abteilungsleiter per E-Mail um Screenshots bitten, kennen Sie den Preis in Stunden und Stress bereits.
Dieser Leitfaden richtet sich an Gründer, IT-Verantwortliche und Compliance-Beauftragte, die ihre Compliance-Programme steuern wollen, ohne einen teuren externen Berater zu beauftragen.
Wir bewerten fünf Plattformen, die ISO® 27001 als Kern-Framework behandeln und nicht als Zusatzmodul. Außerdem vergleichen wir, wie automatisiert der Auditprozess wirklich ist, wie tief die Zuordnung zur Norm reicht und wie viel Anleitung Sie ohne eigene Compliance-Stelle bekommen.
Die Tools auf dieser Liste sind darauf ausgelegt, sich Ihren Compliance-Anforderungen anzupassen, nicht umgekehrt.
Was sind Tools zur ISO® 27001 Compliance-Automatisierung?
Software zur ISO® 27001 Compliance-Automatisierung automatisiert Nachweiserfassung, Maßnahmenüberwachung und Auditvorbereitung gegen die Norm. Sie ersetzt die manuelle Annex-A-Nachverfolgung durch eine Compliance-Management-Plattform, die um ein Informationssicherheits-Managementsystem herum gebaut ist, die formale Struktur, die ISO® 27001 tatsächlich zertifiziert.
Die Plattform verbindet sich mit Ihren Cloud-Diensten und Ihrem Identity Provider, zieht Daten aus Ihren bestehenden Systemen und reduziert wiederkehrende Aufgaben. Sie automatisiert Routineaufgaben der Compliance und führt eine laufende Aufzeichnung Ihres Compliance-Status.
Drei Dinge entscheiden, welche passt: wie viel tatsächlich automatisiert statt nur nachverfolgt wird, wie tief die Zuordnung zur Norm reicht und wie viel Anleitung Sie bekommen, wenn die Zertifizierung neu für Sie ist.
Anzeichen, dass Ihr ISMS noch auf manueller Compliance-Arbeit läuft
Einige Signale deuten darauf hin, dass Ihr ISMS noch auf manuellem Aufwand statt auf einer echten Plattform läuft:
- Nachweise zu Maßnahmen werden vor jedem Audit per E-Mail zusammengesucht, statt dass ein System sie automatisch erfasst und an einem Ort ablegt.
- Die Annex-A-Abdeckung bleibt unklar, sodass Nachweisanfragen zur Schnitzeljagd werden.
- Risiko- und Lieferantendaten liegen in getrennten Tabellen, die nie miteinander sprechen.
- Die Rezertifizierung fühlt sich an wie ein Neuanfang statt wie eine leichte jährliche Auffrischung.
Jedes davon ist für sich genommen beherrschbar. Zusammen bedeuten sie, dass Menschen Ihr ISMS betreiben statt ein System.
Sehen Sie sich an, was Valiido mitbringt, wenn Ihnen davon etwas bekannt vorkommt. Es wurde gebaut, um genau diese Engpässe für kleinere Teams zu beseitigen.
So haben wir diese Tools bewertet und eingeordnet
Damit diese Liste ehrlich bleibt, haben wir sie um einen festen Kriterienkatalog und einen definierten Auswahlprozess herum aufgebaut. So bekommen Sie nicht nur unsere Meinung zu bekannten Logos.
Jede Plattform wurde anhand derselben sechs Faktoren bewertet:
- Wie tief die kontinuierliche Maßnahmenüberwachung tatsächlich reicht
- Ob Nachweisautomatisierung und Auditmanagement mehr abdecken als reine Dokumentenablage
- Ob Datensicherheitsmaßnahmen eingebaut sind und nicht aus einem separaten Tool angeflanscht
- Unterstützung für interne Audits, mit klarer Verantwortung je Maßnahme im Compliance-Team
- Ob die Wirksamkeit der Maßnahmen über die Zeit verfolgt wird und nicht nur einmal für die Bereitschaft zum Zertifizierungsaudit geprüft
- Wie transparent die Preise sind und wie reaktionsschnell das Lieferantenmanagement tatsächlich ist
Wir haben automatisierte Compliance und Auditbereitschaft bewusst stark gewichtet. Ein günstiges Tool, mit dem Sie Nachweisen weiterhin manuell hinterherlaufen, spart Ihnen in Wirklichkeit keine Zeit.
Wie wir die Produkte für diese Liste ausgewählt haben
Ausgangspunkt waren etablierte Anbieter für ISO® 27001 Automatisierung und einige neuere Spezialisten. Dann haben wir Tools entfernt, bei denen ISO® 27001 nur ein kleines Zusatzmodul einer breiteren GRC-Suite ist.
Den Rest haben wir nach Passung zur Größe des Compliance-Teams und nach Automatisierungstiefe eingeordnet. Das Ergebnis ist eine Shortlist für echte Passung, nicht für Bekanntheit.
Mehr zu unserem Vorgehen finden Sie in unserem Vergleich von ISMS-Software-Plattformen.
Kurzvergleich der besten Tools zur ISO® 27001 Compliance-Automatisierung
Hier ist die Shortlist im direkten Vergleich, bevor wir auf jedes Tool im Einzelnen eingehen.
| Tool | G2-Bewertung | Am besten für | Unterscheidungsmerkmal | Einstiegspreis |
|---|---|---|---|---|
| Valiido | 4,9/5 | KMU, die ISO® 27001/TISAX® ohne Berater anstreben | Geführter Pfad, Kapitel für Kapitel, mit wöchentlichen automatischen Audit-Berichten | 149 €/Monat |
| Scytale | 4,8/5 | Teams, die KI-gestützte Nachweisautomatisierung mit Expertenunterstützung wollen | Scy, ein KI-GRC-Agent, plus ein fester Auditpartner | Individuelles Angebot |
| Strac Comply | 4,9/5 | Teams, die native DLP neben ISMS-Funktionen brauchen | Eingebaute DLP/DSPM, sodass die Sicherheitsmaßnahme selbst der Nachweis ist | Individuelles Angebot |
| LogicGate | 4,6/5 | Großunternehmen mit komplexen GRC-Anforderungen über mehrere Frameworks | No-Code-Plattform Risk Cloud mit finanzieller Risikoquantifizierung | Individuelles Angebot |
| Optro | 4,6/5 | Mittelstands- und Enterprise-Teams, die viele Frameworks steuern | Vernetzter Risikokern, der ISO® 27001 mit 40+ weiteren Frameworks verknüpft | Individuelles Angebot |
Valiido führt bei transparenten, fixen Preisen und einem vollständig geführten Pfad. Die übrigen Compliance-Plattformen hier setzen auf angebotsbasierte Preise und eine konfigurationslastige Einrichtung.
Die Preispläne von Valiido zeigen alle Details.
Die besten Tools zur ISO® 27001 Compliance-Automatisierung im Einzelnen
Hier finden Sie einen genaueren Blick auf jede Plattform: was sie leistet, zu wem sie am besten passt und was sie kostet, damit Sie sehen, wie die Optionen tatsächlich gegeneinander abschneiden.
Valiido
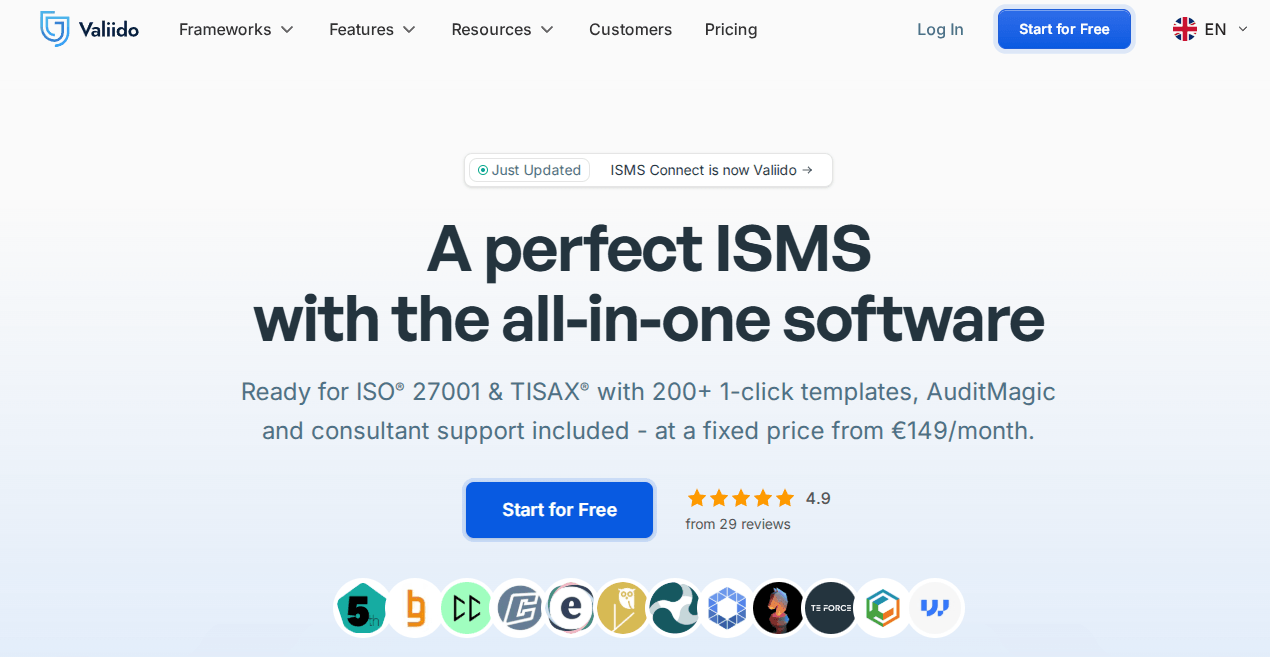
Valiido vereint Anleitung, Dokumentation und automatische Lückenprüfung in einem einzigen ISMS-Arbeitsbereich für die Zertifizierung nach ISO® 27001 und TISAX®.
Die eingebaute Vorlagenbibliothek deckt ISMS-Richtlinien, Risiken, Lieferanten und Audits ab, sodass Teams die Dokumentation nicht von Grund auf aufbauen oder einzelne Beraterleistungen zusammenstückeln müssen, um dorthin zu kommen.
Früher bekannt als ISMS Connect, arbeitet Valiido mit einem Self-Service-Modell zum fixen Preis. Das unterscheidet es von der angebotsbasierten, konfigurationslastigen Einrichtung, die die meisten konkurrierenden Plattformen nutzen.
Am besten für
Unternehmen unter 150 Mitarbeitern, die ihr Programm für ISO® 27001 oder TISAX® ohne Berater betreiben.
Wichtige Funktionen
- Valiido Guide: Führt Teams Kapitel für Kapitel durch jede ISO® 27001- und TISAX®-Anforderung, in verständlicher Sprache direkt neben der Originalnorm.
- AuditMagic: Prüft jedes Dokument, jedes Risiko, jeden Lieferanten und jedes Asset gegen Best Practices und liefert automatisch jede Woche einen vollständigen Audit-Bericht.
- 1-Klick-Vorlagen: Bringt über 200 vorgemappte Richtlinien- und Dokumentvorlagen auf Englisch oder Deutsch in den Arbeitsbereich.
- Risiko- und Vorfallregister: Verfolgt einen Risikobehandlungsplan für jedes identifizierte Risiko, neben Lieferantenbewertungen und Vorfalldokumentation.
- Kostenlose Migration: Überführt bestehende Compliance-Arbeit aus Excel oder Word mit Expertenbegleitung in die Plattform, ohne Aufpreis.
Zusammen bringen diese fünf Bausteine ein kleines Team von einem leeren ISMS zu einem bestandenen Audit, ohne externe Hilfe. Mehr Details finden Sie unter alle Funktionen.
Preise
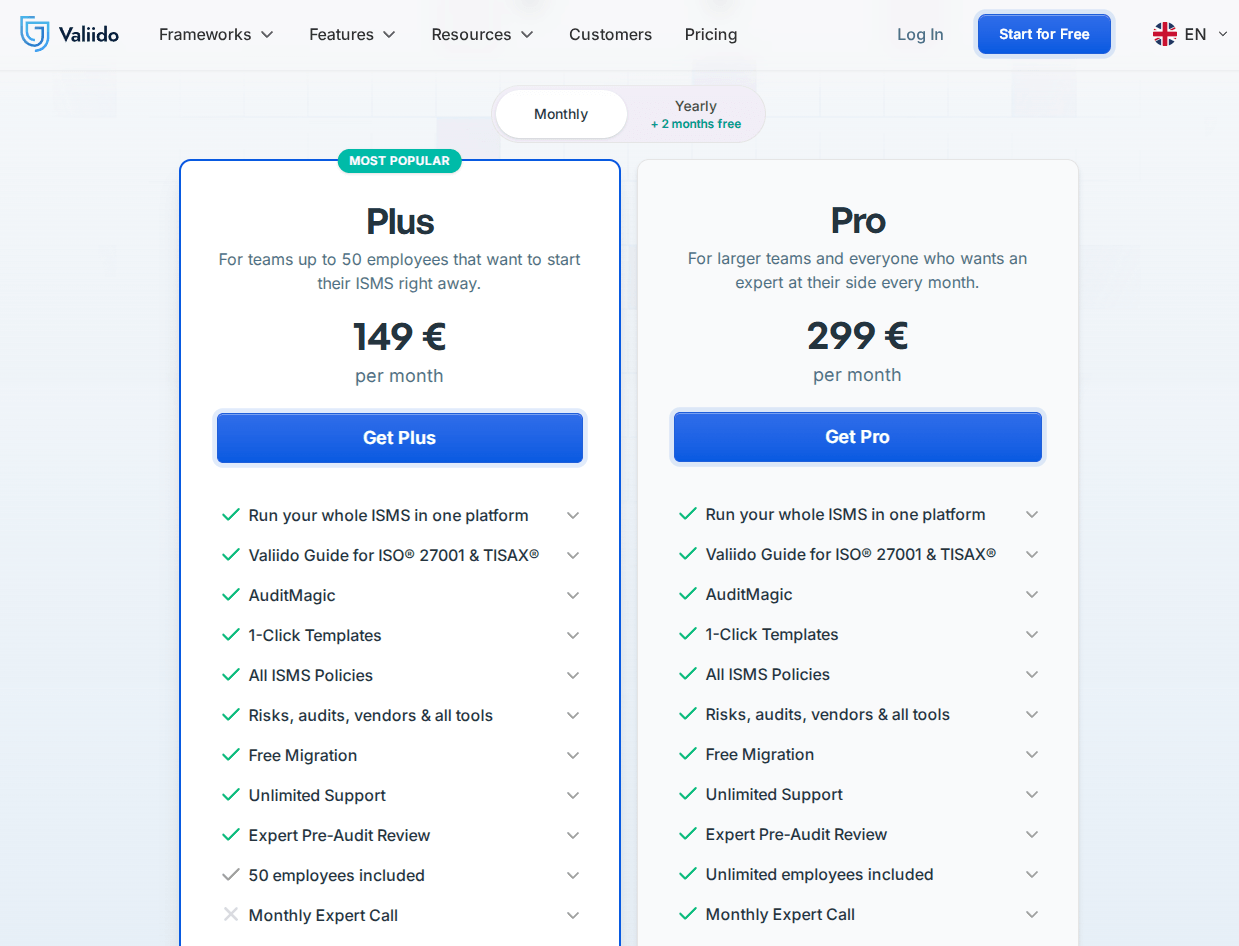
Valiido bietet zwei Pläne, monatlich oder jährlich abgerechnet, mit 2 Monaten gratis bei jährlicher Zahlung.
Der Plus-Plan startet bei 149 €/Monat für bis zu 50 Mitarbeiter und enthält die vollständige ISMS-Plattform: den Valiido Guide, AuditMagic, 1-Klick-Vorlagen, alle ISMS-Richtlinien, Risiken, Audits, Lieferanten und alle Tools, kostenlose Migration und unbegrenzten Support.
Der Pro-Plan kostet 299 €/Monat, enthält alles aus Plus und ergänzt unbegrenzte Mitarbeiter sowie einen monatlichen Experten-Call für Teams, die regelmäßig einen persönlichen Ansprechpartner wollen.
Kostenlos starten und sehen, welcher Plan passt, bevor Sie sich festlegen.
Scytale
Quelle: Screenshot der Website von Scytale. Geprüft am 15. September 2026.
Scytale betreibt Ihr Compliance-Programm über eine Mischung aus Automatisierungssoftware und menschlichen Compliance-Experten, die jedem Konto zugewiesen sind. Es setzt stärker auf Beratungsunterstützung als die meisten Wettbewerber in diesem Bereich.
Die Plattform verwaltet mehrere Frameworks parallel, statt jede Zertifizierung als separates Projekt zu behandeln.
Am besten für
Start-ups und Mittelstandsteams, die Automatisierung gepaart mit einem namentlich benannten Compliance-Experten wollen.
Wichtige Funktionen
- KI-Agent Scy: Automatisiert Nachweiserfassung, Richtlinienentwürfe und Risikoprüfung, um Risiken früher im Auditprozess zu erkennen.
- Framework-Bibliothek: Unterstützt 80+ Frameworks, darunter SOC 2, HIPAA und PCI DSS, neben der ISO® 27001 Compliance.
- Fester Auditpartner: Weist einen Auditor zu, der direkt in der Plattform arbeitet, sodass das Audit ohne E-Mail-Pingpong läuft.
- Security-Awareness-Schulungen: Liefert eingebaute Schulungsmodule, die sichere Alltagspraktiken im gesamten Team verankern.
- Lieferantenrisikomanagement: Verfolgt und bewertet das Risiko von Drittanbietern im selben Arbeitsbereich wie der Rest des Programms.
Die Kombination verbindet Automatisierung mit einem Ansprechpartner, den man anrufen kann, wenn etwas im Prozess unklar ist.
Preise
Individuell angebotenes Abonnement. Schätzungen Dritter setzen den Einstiegspreis bei rund 7.500 $ pro Jahr für ein einzelnes Framework an.
Strac Comply
Quelle: Screenshot der Website von Strac Comply. Geprüft am 15. September 2026.
Strac Comply baut die Compliance-Überwachung direkt auf einer Engine für Data Loss Prevention und Datenerkennung auf. Die Sicherheitsmaßnahme, die schützt, ist zugleich der Nachweis, den ein Auditor prüft, kein Screenshot, der stellvertretend dafür steht.
Damit laufen Datensicherheitsarbeit und Compliance-Nachverfolgung im selben System, statt als getrennte Tools.
Am besten für
Teams, die native Data Loss Prevention in ihrer Compliance-Plattform brauchen statt eines separaten Produkts.
Wichtige Funktionen
- Automatisierte Nachweiserfassung: Zieht Nachweise kontinuierlich aus 100+ Integrationen und ordnet sie den relevanten Maßnahmen zu.
- Eingebaute DLP und DSPM: Erkennt und schwärzt sensible Daten über SaaS, Cloud und Endgeräte in Echtzeit.
- Framework-übergreifende Maßnahmenzuordnung: Lässt einen einzelnen Nachweis SOC 2, ISO® 27001 und PCI DSS gleichzeitig erfüllen.
- Kontinuierliche Penetrationstests: Führt laufende Tests auf Basis von Threat Intelligence durch statt eines einzelnen jährlichen Scans.
- Auditfertige Nachweisexporte: Erzeugt zeitgestempelte, exportierbare Nachweispakete im Format für Auditoren.
Das Ergebnis ist eine Plattform, in der Audit-Nachweis und zugrunde liegende Maßnahme im selben System leben.
Preise
Individuell angebotenes Abonnement nach Frameworks und Unternehmensgröße. Kein veröffentlichter Einstiegspreis.
LogicGate
Quelle: Screenshot der Website von LogicGate. Geprüft am 15. September 2026.
LogicGate (Risk Cloud) ist eine No-Code-Plattform für Risiko-, Compliance- und Audit-Workflows über viele Programme gleichzeitig. ISO® 27001 wird als ein Workflow unter Dutzenden konfiguriert, nicht als eigener, speziell dafür gebauter Weg.
Diese Breite erlaubt es, die Compliance über weitere Frameworks zu straffen, ohne die Plattform zu wechseln. Sie bedeutet aber auch mehr Einrichtung, als ein Tool für ein einzelnes Framework erfordert.
Am besten für
Größere Organisationen mit eigenem GRC-Team, das mehrere Compliance-Programme gleichzeitig steuert.
Wichtige Funktionen
- No-Code-Workflow-Management: Konfiguriert Maßnahmen, Audits und Lieferantenrisikoprozesse ohne Engineering-Unterstützung.
- Spark AI: Automatisiert Maßnahmentests, entwirft Richtlinientexte und ordnet Maßnahmen über 31 Frameworks hinweg zu.
- Finanzielle Risikoquantifizierung: Übersetzt Risikoexposition mit Monte-Carlo-Simulationen in Geldbeträge für die Geschäftsleitung.
- Zentrales Nachweismanagement: Speichert Nachweise und Auditunterlagen in einem einzigen führenden System über alle Programme hinweg.
- Lieferantenrisikobewertung: Führt strukturierte Fragebögen für Drittanbieter und Risikobewertungen im großen Maßstab durch.
Dieser Kompromiss zahlt sich am meisten für Teams aus, die bereits mehrere Frameworks nebeneinander betreiben.
Preise
Individuell angebotenes Abonnement, bepreist nach Anwendungsmodulen und Nutzerlizenzen. Kein veröffentlichter Einstiegspreis.
Optro
Quelle: Screenshot der Website von Optro. Geprüft am 15. September 2026.
Optro verbindet Compliance-, Risiko- und interne Audit-Aktivitäten in einem gemeinsamen Kern. Ändern Sie eine Risikobewertung oder lassen Sie einen Maßnahmentest fehlschlagen, erscheint diese Änderung überall dort, wo darauf verwiesen wird.
Optro ist darauf ausgelegt, viele Frameworks nebeneinander zu steuern, nicht ISO® 27001 als eigenständiges Programm zu behandeln.
Am besten für
Mittelstands- und Enterprise-Teams, die Compliance-, Risiko- und Audit-Aktivitäten über viele Frameworks und Geschäftsbereiche hinweg verknüpfen müssen.
Wichtige Funktionen
- Vernetzter Risikokern: Verknüpft Risiken, Maßnahmen und Auditpunkte, sodass Änderungen an einer Stelle überall dort erscheinen, wo sie gelten.
- KI-gestützte Lückenanalysen: Erkennt Abdeckungslücken automatisch und schlägt Maßnahmenzuordnungen vor, um sie zu schließen.
- Framework-Bibliothek: Bringt Unterstützung für 40+ Frameworks mit, darunter SOC 2, ISO® 27001 und DSGVO.
- Kontinuierliche Compliance-Überwachung: Zeigt den Compliance-Status in Echtzeit mit vorgefertigten Überwachungsvorlagen.
- Konfigurierbare Reporting-Tools: Verwandelt Risiko- und Compliance-Daten in Compliance-Erkenntnisse für die Geschäftsleitung.
Der gemeinsame Kern sorgt dafür, dass jedes Team aus denselben Risiko- und Maßnahmendaten schöpft, statt aus doppelten Tabellen.
Preise
Individuell angebotenes Abonnement. Kein veröffentlichter Einstiegspreis.
Maßnahmenüberwachung und Datensicherheit: Worauf Sie achten sollten
Jenseits der Anbieternamen trennen einige technische Fähigkeiten echte kontinuierliche Überwachung von einer aufgehübschten Checkliste. Das sollten Sie prüfen.
Echtzeittests gegenüber periodischen Prüfungen
Fragen Sie, ob die Plattform Maßnahmenüberwachung in Echtzeit bietet oder auf periodische Maßnahmentests setzt:
- Werden Maßnahmen kontinuierlich getestet oder nur nach festem Zeitplan?
- Löst die Workflow-Automatisierung sofort einen Alarm aus, wenn eine Maßnahme abdriftet?
- Wie schnell erreicht eine fehlgeschlagene Prüfung den Verantwortlichen der Maßnahme?
Ein Tool, das hier gut abschneidet, zeigt eine fehlgeschlagene Maßnahme innerhalb von Stunden, nicht erst bei der nächsten geplanten Überprüfung.
Native Datensicherheit und Annex-A-Abdeckung
Ebenfalls in einer Demo zu klären:
- Enthält die Plattform native Data Loss Prevention oder verlässt sie sich auf ein separates Tool?
- Deckt sie die Annex-A-Maßnahmen A.8.10 bis A.8.12 ausdrücklich ab?
- Wie werden Klassifizierung und Löschung sensibler Daten tatsächlich gehandhabt?
Diese Fragen zeigen, ob Datenschutz eingebaut ist oder ob Sie ihn weiterhin separat kaufen müssten.
Mehr dazu in unserem Vergleich ISO® 27001 gegenüber ISO® 27002.
Auditmanagement, Nachweisautomatisierung und Zertifizierungsbereitschaft
Überwachung verschafft Ihnen Sichtbarkeit. Was folgt, bringt Sie durch das Zertifizierungsaudit selbst.
Interne Audits und Auditorenzugang
- Achten Sie auf Workflows für interne Audits, die einen vollständigen internen Auditzyklus abdecken, nicht nur die Vorbereitung auf das externe Audit.
- Stellen Sie sicher, dass Auditoren eine eigene, schreibgeschützte Ansicht bekommen, statt sich per Bildschirmfreigabe durch Ihr ganzes System zu klicken.
- Prüfen Sie, dass Managementbewertungen mit klarer Verantwortung protokolliert werden.
- Prüfen Sie, ob die Dokumentation der Managementbewertung automatisch erzeugt wird statt von Hand zusammengestellt.
Eine Plattform, die alle vier Punkte abdeckt, macht aus dem internen Audit statt einer Hektik einen routinemäßigen Kontrollpunkt.
Nachweisautomatisierung und Wirksamkeit der Maßnahmen
- Stellen Sie sicher, dass Nachweise automatisch bestimmten Annex-A-Maßnahmen zugeordnet werden, nicht manuell abgelegt.
- Lassen Sie sich belegen, dass das Tool die Wirksamkeit über einen Beobachtungszeitraum verfolgt, nicht nur als einzelne Momentaufnahme.
- Prüfen Sie, ob die Nachweisautomatisierung jedes Framework abdeckt, das Sie später ergänzen wollen.
Ohne diese Historie verlassen Sie sich weiterhin auf eine punktuelle Vermutung, ob eine Maßnahme tatsächlich funktioniert.
Exportierbare Auditpakete und SoA-Automatisierung
- Stellen Sie sicher, dass die Plattform auf Abruf ein vollständiges, exportierbares Auditpaket erzeugen kann.
- Prüfen Sie, ob sich das Statement of Applicability (SoA) automatisch aktualisiert, wenn sich Maßnahmen ändern.
- Fragen Sie, ob die SoA-Historie versioniert ist, damit Auditoren sehen, was sich wann geändert hat.
Das richtig hinzubekommen, macht oft den Unterschied zwischen einer ruhigen und einer hektischen Auditwoche.
Einen Durchgang dazu finden Sie in unserem Leitfaden zum Statement of Applicability nach ISO® 27001.
So wählen Sie das richtige Tool für Ihr Team
Die Entscheidung für die richtige Compliance-Software oder die richtige Plattform zur Compliance-Automatisierung läuft darauf hinaus, die Tiefe des Tools daran auszurichten, wo Ihr Team tatsächlich steht.
Tool-Tiefe an Teamgröße und Reifegrad ausrichten
- Wählen Sie eine stark automatisierte, kontinuierlich überwachte Plattform, wenn sich Ihr Tech-Stack ständig ändert.
- Priorisieren Sie native Datensicherheit, wenn der Schutz sensibler Informationen eine Kernanforderung ist.
- Wählen Sie eine geführte Plattform mit Vorlagen, wenn die Norm neu für Ihr Team ist und wenig Personal für die laufende Pflege da ist.
- Achten Sie auf Unterstützung mehrerer Frameworks, wenn Sie innerhalb des nächsten Jahres mehr als eines einhalten müssen.
Nichts davon schließt sich gegenseitig aus, aber es legt die Reihenfolge der Prioritäten für eine Shortlist fest.
Welche Option zu welchem Team passt
- Teams, für die ISO® 27001 neu ist und die geführte Vorlagen und praktische Unterstützung wollen, sollten mit Valiido starten.
- Teams, die KI-gestützte Nachweisautomatisierung mit Expertenabsicherung brauchen, sollten sich Scytale ansehen.
- Teams, die native DLP neben ihrem ISMS brauchen, sollten Strac Comply in Betracht ziehen.
- Teams mit individuellen Compliance-Anforderungen über mehrere Programme sollten sich LogicGate oder Optro ansehen.
Die meisten Teams erkennen sich in einem dieser vier Profile wieder, noch bevor sie einen Demo-Termin abgeschlossen haben.
Wenn Geschwindigkeit ohne Konfigurationsaufwand am wichtigsten ist, lesen Sie unseren Leitfaden ISO® 27001 in 12 Wochen für einen realistischen Einführungszeitplan.
Warum Valiido das beste Tool zur ISO® 27001 Compliance-Automatisierung ist
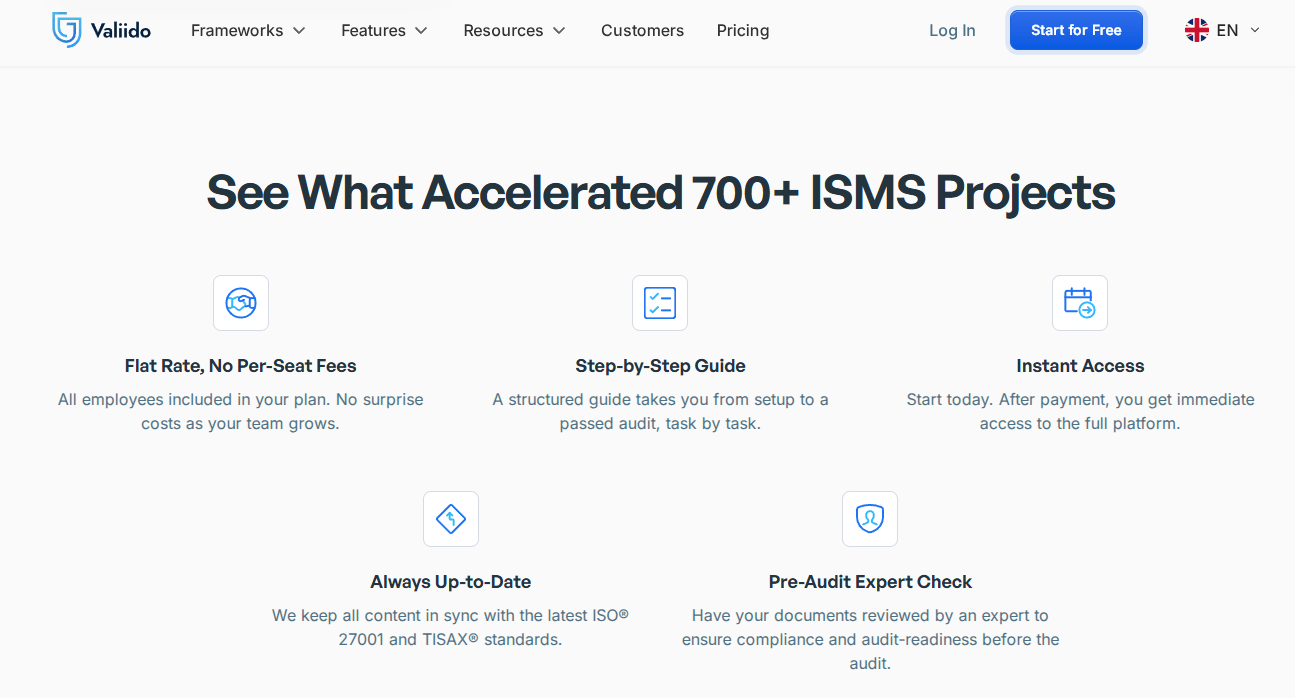
Für die meisten Teams, die eine Zertifizierung ohne großes Budget oder einen Berater auf Abruf anstreben, macht Valiido Sie schneller und günstiger auditbereit als Tabellen, ein Beraterprojekt oder breite Enterprise-GRC-Software.
Es vereinfacht den Compliance-Prozess durchgängig, von Ihrer ersten Richtlinie bis zum abschließenden Audit-Bericht.
Der Valiido-Vorteil, Punkt für Punkt
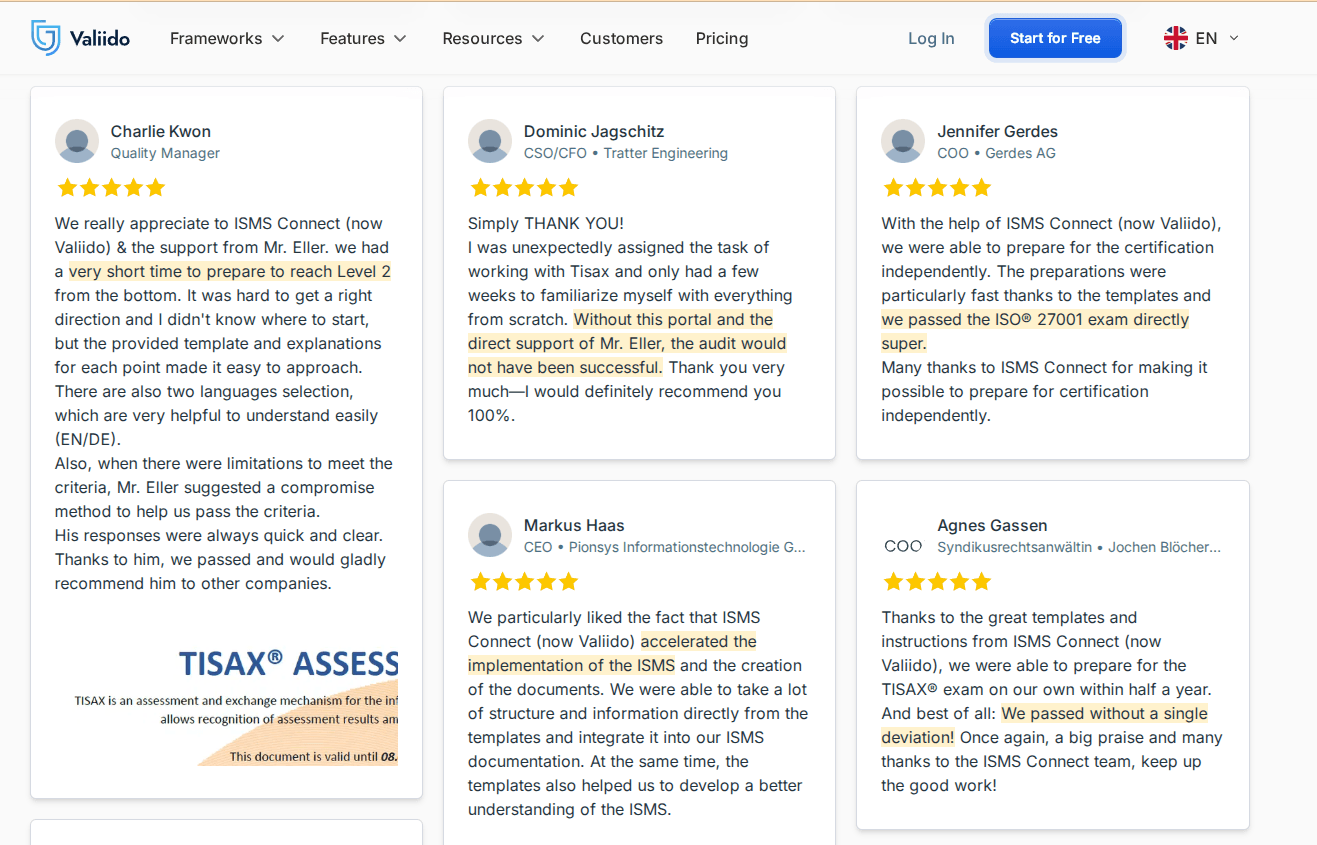
- Das Audit im ersten Anlauf bestehen: 98,7 % der Kunden bestehen im ersten Anlauf, gestützt auf den geführten Pfad und automatische Prüfungen.
- Lücken vor dem Auditor kennen: AuditMagic prüft jedes Dokument, jedes Risiko, jeden Lieferanten und jedes Asset sofort gegen Best Practices und schickt Ihnen jede Woche einen vollständigen Audit-Bericht.
- Leere Seite und Beraterhonorar überspringen: über 200 ausformulierte Vorlagen für Richtlinien, Risiken, Lieferanten und Audits lassen sich mit einem Klick übernehmen, auf Englisch oder Deutsch.
- Nie raten, was als Nächstes kommt: der Valiido Guide führt Teams Kapitel für Kapitel in verständlicher Sprache durch jede Anforderung, mit Aufgaben und verknüpften Tools an jedem Schritt.
- Ein fixer Preis statt Abrechnung pro Person: die Pläne starten bei 149 €/Monat, 50 Mitarbeiter inklusive, ohne Zusatzkosten.
- Bestehende Arbeit kostenlos übernehmen: Teams, die ihre Arbeit bereits in Excel oder Word führen, erhalten eine kostenlose, expertengeführte Migration, statt von vorn zu beginnen.
- Echte Hilfe statt Ticketschlange: jeder Plan enthält unbegrenzten Support per E-Mail und Chat, dazu ein persönlicher monatlicher Experten-Call und ein Pre-Audit-Check vom Experten im Pro-Plan.
- Der Bilanz vertrauen: Valiido hält eine Bewertung von 4,9 von 5 aus 29 Bewertungen von Unternehmen, die damit ihre Compliance erreicht haben.
Jeder Punkt adressiert einen konkreten Grund, aus dem KMU-Teams ISO® 27001 aufgeben, bevor sie anfangen: Kosten, Komplexität oder nicht zu wissen, wo man beginnt.
Valiido gegenüber dem Rest: was den Unterschied macht
| Was Sie bekommen | Tabellen | Typische Enterprise-GRC-Plattform | Valiido |
|---|---|---|---|
| Führung durch die Norm | Keine | Minimal, Selbstbedienung | Vollständiger Guide, Kapitel für Kapitel |
| Automatische Lückenprüfung | Keine | Erfordert Konfiguration | Wöchentlich, automatisch |
| Fertige Vorlagen | Keine | Begrenzt oder gegen Aufpreis | 200+ enthalten |
| Support | Keiner | Ticketbasiert, langsam | Unbegrenzt per Chat, E-Mail, Experten-Calls |
| Preis pro Monat | Kostenlos (aber teuer an Zeit) | Individuelles Angebot | 149 € Flatrate |
Die Anbieterprofile oben teilen dieselbe Reibung: angebotsbasierte Preise, Einrichtungsaufwand und lange Einführungszeiten. Valiido lässt alle drei aus und positioniert sich als günstigere Alternative für das KMU-Segment, für das diese Plattformen nicht gebaut wurden.
Mehr dazu, wie Sie Beraterhonorare ganz vermeiden, in unserem Leitfaden ISMS ohne Berater aufbauen.
Kostenlos starten und den geführten Pfad in Aktion sehen.
Einführungsschritte und letzte Hinweise, bevor Sie sich festlegen
Bevor Sie bei einem Anbieter dieser Liste unterschreiben:
- Führen Sie eine Pilotintegration mit zwei oder drei Finalisten durch, bevor Sie sich langfristig binden.
- Prüfen Sie die Datenhaltung in der EU und klären Sie, wie die Zuordnung des Anbieters zu Ihren konkreten regulatorischen Anforderungen passt.
- Planen Sie vor der Unterschrift eine Demo für Auditoren und ein internes Probeaudit ein.
- Klären Sie, was enthalten ist und was separat berechnet wird, sobald Team und Scope wachsen.
Diese Liste vor jeder Unterschrift durchzugehen, bringt meist Ausschlusskriterien ans Licht, die ein Verkaufsgespräch nicht zeigt.
Unsere Checkliste zur Zertifizierung nach ISO® 27001 ist ein praktischer Begleiter, um eine Shortlist abzuschließen.
Fazit zu Tools zur ISO® 27001 Compliance-Automatisierung
Die richtige Wahl hängt vom Reifegrad Ihres Teams ab, davon, ob native Datensicherheit eine Kernanforderung ist, und davon, wie viel Konfiguration Sie stemmen können.
Für die meisten Teams, die ISO® 27001 und TISAX® ohne großes Budget oder Berater anstreben, bietet Valiido auf dem Weg zur Compliance die beste Balance aus Automatisierung, Anleitung und Preis.
Kostenlos starten und sehen, wie weit ein geführter Pfad Sie vor Ihrem nächsten Audit bringt.
Häufig gestellte Fragen
Was sind die besten Tools zur Compliance-Automatisierung?
Die stärksten Optionen hängen von Ihrem Framework und Ihrer Teamgröße ab. Valiido, Scytale, Strac Comply, LogicGate und Optro führen jeweils in unterschiedlichen Segmenten, von KMU-freundlichen geführten Plattformen bis zu Enterprise-GRC-Suiten.
Was sind die Top 10 der Automatisierungstools?
Über die fünf hier verglichenen hinaus prüfen Teams häufig auch Vanta, Drata, Secureframe, Sprinto und Hyperproof, jeweils mit unterschiedlichen Stärken bei Framework-Abdeckung und Integrationstiefe.
Lässt sich SOC-2-Compliance automatisieren?
Ja. Die meisten Plattformen hier, darunter Scytale und Strac Comply, unterstützen SOC 2 neben ISO® 27001 mit gemeinsamer Nachweiserfassung und Maßnahmenzuordnung, sodass ein Nachweis beides erfüllt.
Was sind die besten Automatisierungstools für Cybersicherheit?
Das hängt vom Bedarf ab: Data Loss Prevention eingebaut in Strac Comply, GRC-Plattformen wie LogicGate und Optro für breiteres Risikomanagement und geführte ISMS-Plattformen wie Valiido für Teams mit Fokus auf die Zertifizierung nach ISO® 27001.
Methodik & Quellen
Dieser Vergleich wurde am 15. September 2026 geprüft. Er nutzt öffentlich verfügbare offizielle Produkt-, Framework- und Preisseiten von Valiido, Scytale, Strac, LogicGate und Optro sowie G2-Bewertungen, wo ein Anbieter keine Listenpreise veröffentlicht. Jede Plattform wurde anhand derselben sechs Faktoren bewertet: Tiefe der kontinuierlichen Kontrollüberwachung, Nachweisautomatisierung und Auditmanagement über die reine Dokumentenablage hinaus, eingebaute Datensicherheitskontrollen, Unterstützung interner Audits mit klarer Kontrollverantwortung, Verfolgung der Wirksamkeit über die Zeit sowie Preistransparenz und Reaktionsfähigkeit des Anbieters. Ausgangspunkt waren etablierte Anbieter für ISO® 27001 Automatisierung und neuere Spezialisten; entfernt wurden Tools, bei denen ISO® 27001 nur ein kleines Zusatzmodul einer breiteren GRC-Suite ist, der Rest wurde nach Passung zur Teamgröße und Automatisierungstiefe eingeordnet. Die Angaben zu Valiido beruhen zusätzlich auf direkter Produktkenntnis. Wo ein Anbieter keine Preise veröffentlicht, weisen wir darauf hin, statt zu schätzen; der Einstiegspreis von Scytale ist eine Schätzung Dritter und als solche gekennzeichnet. Screenshots von Drittanbietern sind mit Quelle und Prüfdatum gekennzeichnet.