Industry Insights
Compliance-Software für TISAX® 2026: Maßnahmen, Level und Einführungsplan

Im Schreiben Ihres OEM steht „TISAX® erforderlich“, und die Frist läuft bereits. Kaum ein Zulieferer hat einen Sicherheitsexperten übrig, also landet die Arbeit bei einem Team, das zwischen Excel-Tabellen, Word-Dateien und Beraterangeboten jongliert.
Compliance-Software für TISAX® nimmt Ihrem Team diese Last ab. Sie ist eine Plattform, die Richtlinien, Risiken, Maßnahmen und Nachweise zentral bündelt, sodass Sie ein TISAX®-Assessment ohne Flickwerk bestehen.
TISAX® ist das Sicherheits-Assessment der Automobilbranche, mit dem Hersteller ihre Zulieferer prüfen. Sie durchlaufen ein TISAX®-Assessment und können das Ergebnis mit mehreren Kunden teilen. Das Ergebnis muss allerdings den Scope, die Assessment-Ziele und das Assessment Level abdecken, die der jeweilige Kunde verlangt.
Von Hand wird das schnell mühsam. Versionschaos und fehlende Nachweise fressen die Wochen, die Sie für die eigentliche Sicherheitsarbeit eingeplant hatten, und die Frist bleibt, wo sie ist.
Dieser Leitfaden zeigt, wie Sie das vermeiden: das Framework, das Mapping der Maßnahmen, die wichtigsten Funktionen, die Assessment Level, ein Blick auf Valiido und ein Einführungsplan.
Was ist Compliance-Software für TISAX® und warum brauchen Automobilzulieferer sie?
Compliance-Software für TISAX® gibt Zulieferern eine Plattform für Richtlinien, Risiken, Maßnahmen, Nachweise, Lieferanten und Audits. Wenn Sie in der automobilen Lieferkette arbeiten und Daten von Partnern verarbeiten, begegnet Ihnen diese Anforderung früher oder später.
Fahrzeughersteller (OEMs) der deutschen Automobilindustrie erwarten von Zulieferern, dass sie vertrauliche Daten und geistiges Eigentum schützen. Geschäftspartner müssen das in einem formalen Assessment nachweisen.
Neu im Thema? Lesen Sie zuerst, was eine TISAX®-Zertifizierung umfasst.
Software ersetzt Dateien, die über Laufwerke und Postfächer verstreut sind, durch eine zentrale Steuerung. Valiido, eine All-in-One-ISMS-Plattform für TISAX® und ISO® 27001, ist ein Beispiel dafür.
Kernfunktionen von Compliance-Software für TISAX®
Sie ordnet Anforderungen den Maßnahmen zu, weist Verantwortliche zu, speichert Nachweise und meldet Lücken, bevor ein Auditor sie findet. So wird aus einem einmaligen Self-Assessment eine laufende Compliance.
Außerdem macht sie den TISAX®-Prozess über Ihr gesamtes TISAX®-Programm hinweg wiederholbar.
Software vs. Excel-Tabellen vs. Berater
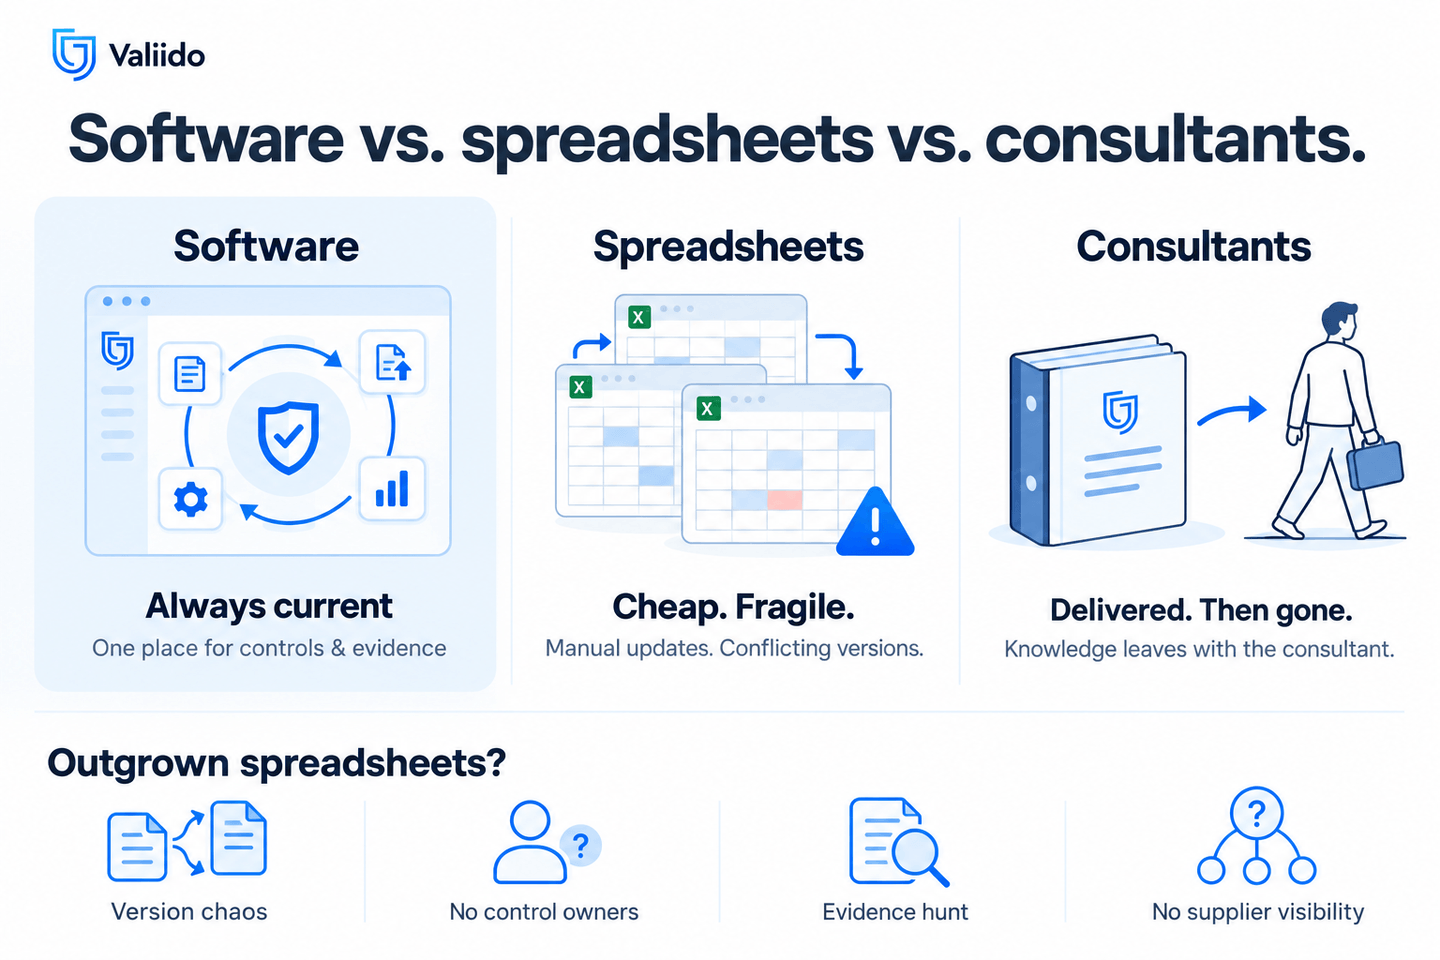
Excel-Tabellen und Beratungsprojekte enden mit der Übergabe. Excel-Tabellen sind billig, aber fehleranfällig. Ein Berater übergibt Ihnen einen Ordner, und das Wissen geht mit ihm.
Software hält die Compliance zwischen den Audits lebendig. Sie hält Ihr Informationssicherheits-Managementsystem (ISMS, die Gesamtheit der Richtlinien und Maßnahmen, die Unternehmensdaten schützt) aktuell. Und sie bündelt alle Assessment-Ergebnisse an einem Ort.
An diesen Anzeichen erkennen Sie, dass Excel-Tabellen nicht mehr ausreichen:
- Versionschaos: drei Kopien des Risikoregisters widersprechen sich.
- Keine Verantwortlichen für Maßnahmen: niemand weiß, wer welche Anforderung pflegt.
- Nachweisjagd: die Woche vor dem Audit geht für die Suche nach Screenshots drauf.
- Kein Überblick über Lieferanten: Sie können nicht sagen, welche Lieferanten wann geprüft wurden.
TISAX®-Framework und Grundlagen der Informationssicherheit
TISAX® (Trusted Information Security Assessment Exchange) ist das gemeinsame Assessment- und Label-System der Automobilbranche. Die ENX® Association, ein Zusammenschluss von Herstellern und Zulieferern, betreibt es im Auftrag des VDA®, des Verbands der Automobilindustrie.
Die Hersteller haben TISAX® geschaffen, damit Zulieferer nicht mehr von jedem Kunden einzeln auditiert werden. Ein passendes TISAX®-Ergebnis kann doppelte Kundenaudits ersparen, sofern es den relevanten Scope und die Anforderungen abdeckt und dem Kunden über das ENX®-Portal freigegeben wird.
Der VDA® ISA-Katalog ist der Fragenkatalog hinter jedem Assessment, aktuelle Grundlage ist ISA 6. Details finden Sie in dieser Anleitung zur Umsetzung des VDA® ISA-Katalogs 6.0.
Gute Software unterstützt den Assessment-Prozess in drei Schritten:
- Den Scope nach dem ENX®-Standard festlegen.
- Die ISA-Maßnahmen Ihren bestehenden Prozessen zuordnen.
- Jeder Anforderung einen Verantwortlichen zuweisen.
Scope und Ziele des Assessments festlegen
Der Scope bestimmt Kosten und Aufwand, also legen Sie ihn früh fest. Typische Entscheidungen:
- Welche Standorte und Gesellschaften im Scope sind
- Welche IT-Systeme, Cloud-Dienste und Cloud-Anbieter Partnerdaten verarbeiten
- Welche Module gelten: Informationssicherheit, Prototypenschutz oder Datenschutz
- Welche Label-Stufe Ihr Kunde verlangt
Für jede Anforderung einen Verantwortlichen benennen
Jede TISAX®-Anforderung braucht eine benannte Person, ein Fälligkeitsdatum und einen Status. Verantwortliche, die nur ihre eigenen Aufgaben sehen, sind schneller fertig als ein Team, das mit einer gemeinsamen Tabelle arbeitet.
TISAX®-Anforderungen auf Maßnahmen mappen
Das Mapping verbindet jede Anforderung mit einer Maßnahme und mit dem Ort, an dem ihr Nachweis liegt. Beginnen Sie mit einer Bestandsaufnahme Ihrer technischen und organisatorischen Maßnahmen.
Ein sauberes Mapping hält Ihre Antworten im Self-Assessment über Monate konsistent. Und es macht das Sammeln von Nachweisen zur Routine statt zur Hektik vor dem Audit.
Laut der ENX® Association wurde VDA® ISA 2027 am 1. Juli 2026 veröffentlicht. ISA 6 bleibt der geprüfte Katalog, bis ENX® einen Umstellungstermin festlegt.
Ihre Software muss die Mappings aktuell halten. Lesen Sie dazu die Änderungen von VDA® ISA 2027 für TISAX®.
ISO® 27001-Maßnahmen für TISAX® wiederverwenden
ISO® 27001, die internationale Norm für Informationssicherheits-Managementsysteme, ist die Grundlage jedes Cybersecurity-Managementsystems. ISA 6 überschneidet sich stark mit ihr.
Laut Valiidos Mapping-Analyse deckt sich der VDA® ISA-Katalog zu etwa 70 bis 80 % mit Annex A der ISO® 27001. Was Sie für das eine tun, zählt also weitgehend auch für das andere, und Ihre bestehenden Sicherheitspraktiken sind der natürliche Ausgangspunkt.
Sie starten mit einem ISMS als Basis? Nutzen Sie diese ISO® 27001-Checkliste.
Ablageorte der Nachweise für Auditoren dokumentieren
Halten Sie die genaue Quelle jedes Nachweises fest, etwa eine Richtlinienversion, ein Ticket oder eine Zugriffsliste, und bewahren Sie ihn sicher auf. Eine gute Mapping-Ansicht zeigt drei Dinge:
- Die Anforderung und ihre ISA-Frage
- Die Maßnahme, die sie erfüllt
- Den Nachweis, mit Verantwortlichem und Datum
Mit einem so definierten Compliance-Prozess finden Auditoren Antworten in Minuten.
Wichtige Funktionen von Compliance-Software für TISAX®: Maßnahmen, Überwachung und Integrationen
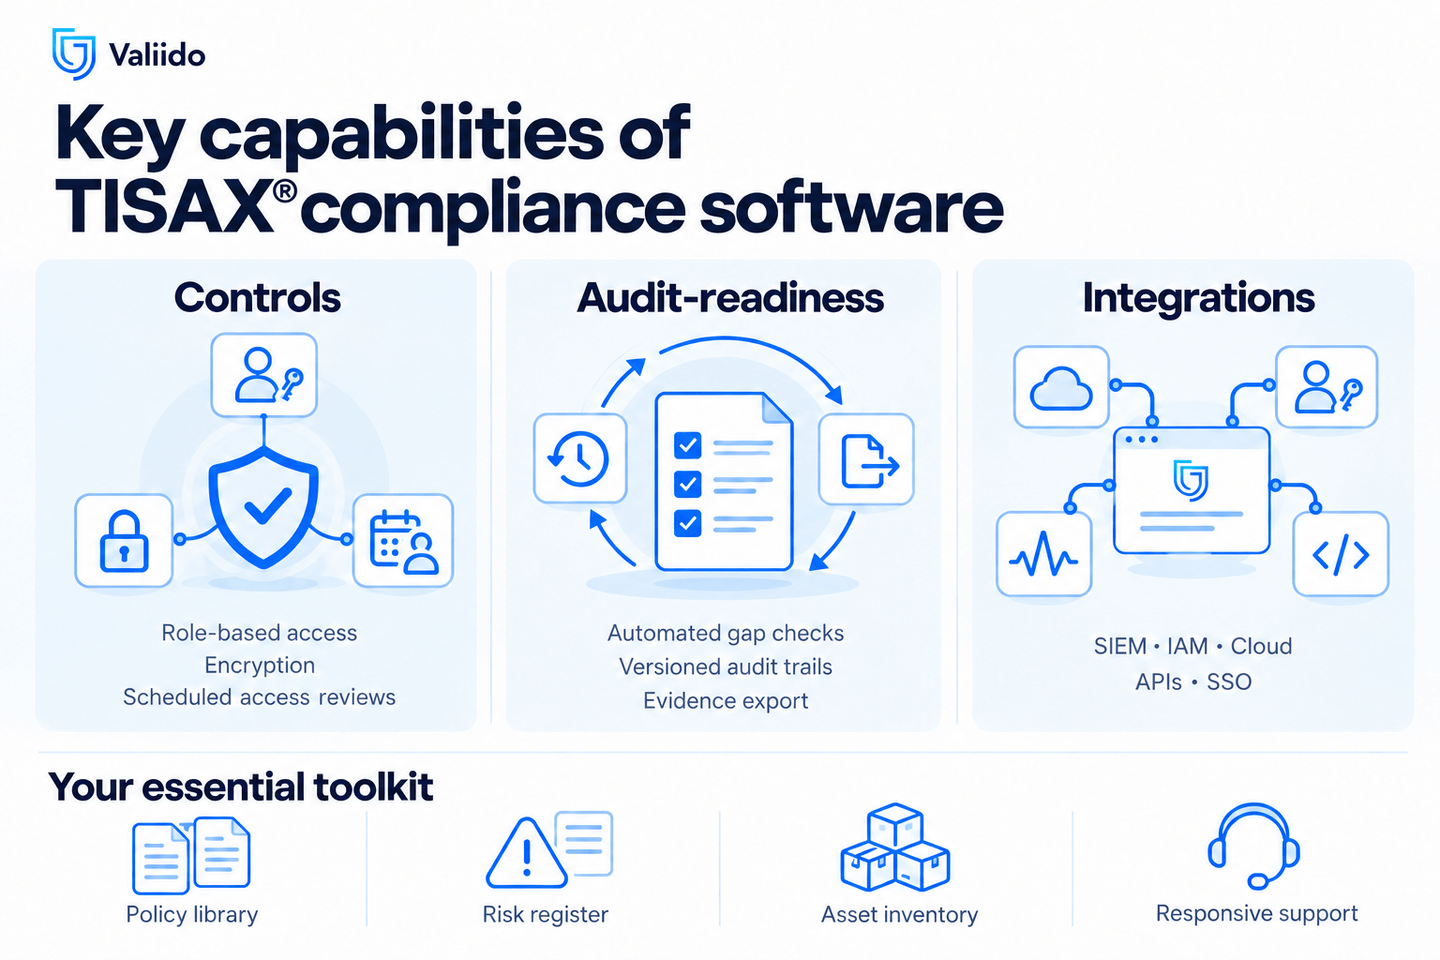
Beim Kauf von Tools für TISAX® kommt es auf drei Prüfpunkte an: Maßnahmen, Auditbereitschaft und Integrationen. Tools für Compliance in der Automobilbranche unterscheiden sich stark.
Enterprise-Produkte legen den Schwerpunkt auf das Einsammeln von Logs. Kleinere Zulieferer brauchen vor allem Richtlinien, Risiken, Nachweise und Anleitung. Klären Sie, zu welcher Gruppe Sie gehören, bevor Sie Anbieter vergleichen.
Auf diese Maßnahmen zur Informationssicherheit sollten Sie achten
Achten Sie auf rollenbasierte Zugriffskontrollen für wichtige Assets, Verschlüsselung sensibler Informationen im Ruhezustand und freigegebene Kommunikationsprotokolle bei der Übertragung. Ergänzen Sie geplante Überprüfungen der Benutzerzugriffe.
Zusammen zeigen diese Schutzvorkehrungen und robusten Sicherheitsmaßnahmen einem Auditor, dass Sie Ihre Sicherheitslage steuern, statt sie nur anzunehmen.
Überwachung, Integrationen und Auditbereitschaft
Starke Tools führen automatische Prüfungen durch, erstellen Lückenberichte und führen eine versionierte Historie mit unveränderlichen Audit-Spuren. Fragen Sie nach SIEM (Überwachung von Sicherheitsereignissen), IAM (Identitätsmanagement), Cloud-Konnektoren, APIs und SSO.
Eine kontinuierliche Überwachung erkennt Abweichungen zwischen den Assessments und unterstützt eine kontinuierliche Compliance.
Unverzichtbare Funktionen:
- Richtlinienbibliothek auf Basis einer soliden Informationssicherheitsrichtlinie
- Risikoregister
- Asset-Inventar
- Planung der Zugriffsüberprüfungen
- Versionierte Historie
- Automatische Lückenprüfung
- Export von Nachweisen
- Reaktionsschneller Support
Incident Response und Incident Management
Der Umgang mit Vorfällen ist ein Kernbereich der ISA, deshalb erwarten Auditoren Belege dafür, dass Sie Incidents bis zum Abschluss verfolgen. Ein gutes Incident-Modul erfasst Nachweise mit Zeitstempel, leitet jeden Fall an einen Verantwortlichen weiter und verfolgt die Behebung, bis der Fall abgeschlossen ist.
Was ein Incident-Management-Modul erfassen sollte
Dokumentieren Sie Erkennungszeitpunkt, betroffene Assets, Schweregrad, Entscheidungen und Lessons Learned. Diese detaillierten Aufzeichnungen unterstützen die Notfallplanung.
Außerdem helfen sie Ihnen, nach einer Datenpanne Fragen von Kunden zu deren Daten zu beantworten.
Runbooks und Tabletop-Übungen, die im Audit bestehen
Ein Runbook ist eine Schritt-für-Schritt-Anleitung für einen Vorfallstyp. Eine Tabletop-Übung ist ein gemeinsamer Probedurchlauf, der das Runbook testet. Bewahren Sie das Protokoll als Nachweis auf.
Schreiben Sie für jeden dieser Fälle ein Runbook:
- Phishing
- Verlorenes Gerät
- Sicherheitsvorfall bei einem Lieferanten
- Ransomware
Risiken in der Lieferkette und Lieferantenmanagement
Lieferantenrisiken werden beherrschbar, sobald Sie jeden Lieferanten nach Plan aufnehmen, bewerten und überprüfen. Ohne diese Routine bleiben Risiken durch Dritte unsichtbar.
Ein strukturiertes Risikomanagement beginnt mit regelmäßigen Risikobewertungen jedes Lieferanten. Mit den Änderungen in ISA 2027 steigen außerdem die Nachweispflichten für Lieferanten bei hohem und sehr hohem Schutzbedarf.
Lieferanten aufnehmen und bewerten
Schicken Sie bei der Aufnahme einen Vorab-Fragebogen und bewerten Sie den Lieferanten dann nach den Daten, mit denen er in Berührung kommt. Wer Lieferanten nach Risikoklasse sortiert, sieht, wo sich Cyberrisiken bündeln.
Lieferanten risikobasiert neu bewerten
Lieferanten mit hohem Risiko brauchen eine jährliche Überprüfung, bei geringem Risiko reichen längere Abstände. Jeder Lieferanten-Datensatz braucht:
- Risikoklasse vor und nach Maßnahmen
- Freigabestatus
- Verträge
- Nachweise
TISAX® Assessment Level, Labels und automatisierte Nachweise
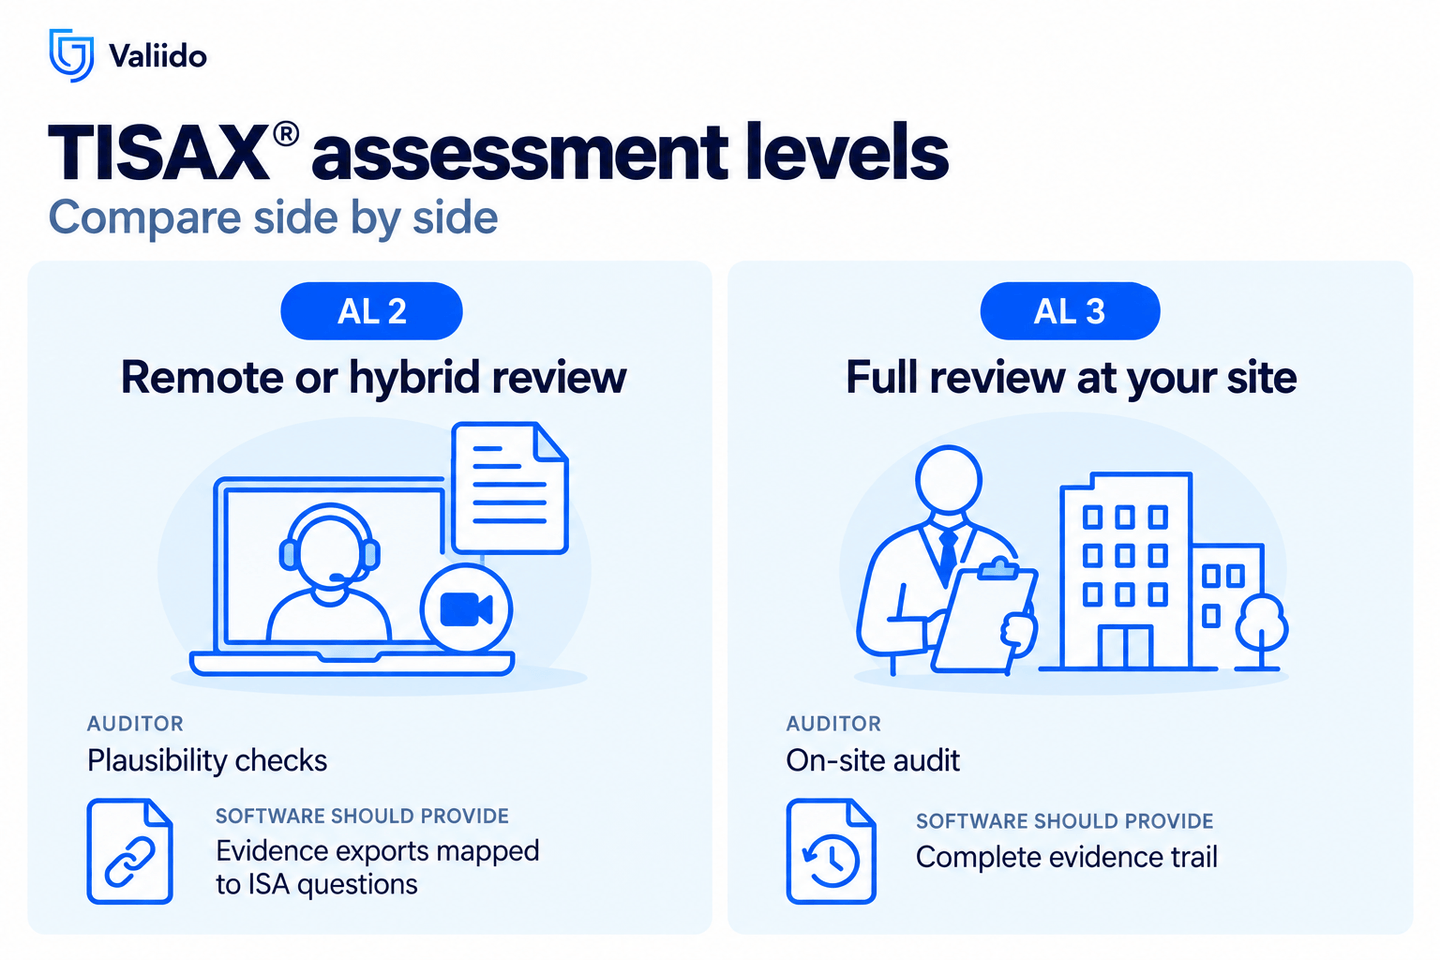
TISAX® definiert drei Assessment Level (AL). AL 1 ist ein Self-Assessment, AL 2 ergänzt eine Remote-Prüfung und AL 3 eine Prüfung vor Ort.
AL 2 und AL 3 bringen eine externe Bestätigung. Ein akkreditierter TISAX®-Prüfdienstleister prüft Ihre Nachweise, und Sie wählen und beauftragen diesen Prüfdienstleister selbst.
Laut der ENX® Association sind Labels drei Jahre gültig. Sie teilen sie über das ENX®-Portal.
Zielen Sie auf den Reifegrad 3. Details finden Sie in diesem Leitfaden zur Compliance mit VDA® ISA.
TISAX® Assessment Level im direkten Vergleich
| Level | Ablauf | Rolle des Auditors | Was die Software leisten sollte |
|---|---|---|---|
| AL 1 | Self-Assessment | Keine | Fragenvorlagen und Bewertung |
| AL 2 | Remote- oder hybride Prüfung | Plausibilitätsprüfung | Export der Nachweise, gemappt auf ISA-Fragen |
| AL 3 | Vollständige Prüfung an Ihrem Standort | Audit vor Ort | Lückenlose Nachweiskette |
AL 3 gilt, wenn Sie mit Prototypendaten arbeiten, einschließlich Testdaten aus Fahrzeugerprobungen. TISAX®-Audits auf diesem Level umfassen immer einen Besuch an Ihrem Standort.
Nachweise und Label-Verlängerung automatisieren
Software senkt den Aufwand durch Vorlagen je Level, auditbereite Exporte, Erinnerungen vor Ablauf des Labels und Nachweise, die auf ISA-Fragen gemappt sind. Die Audit-Vorbereitung wird zur Routine statt zur Hektik.
Bleibt die Frage, welches Tool all das zu einem Preis liefert, den ein kleiner Zulieferer rechtfertigen kann.
Valiido: Compliance-Software für TISAX®, gebaut für Automobilzulieferer
Valiido für TISAX®, eine All-in-One-ISMS-Plattform für TISAX® und ISO® 27001, beantwortet diese Frage für Zulieferer, die die Arbeit lieber selbst erledigen. Sie führt Sie durch jede Anforderung, sodass Sie Ihr Label schneller erhalten, ohne Beratertagessätze.
Zwei Schritte bleiben bei Ihnen: die Registrierung bei ENX® und die Beauftragung Ihres Prüfdienstleisters. Valiido übernimmt die Vorbereitung, und die ist der größte variable Posten im Prozess.
Für wen Valiido gedacht ist und was es kostet
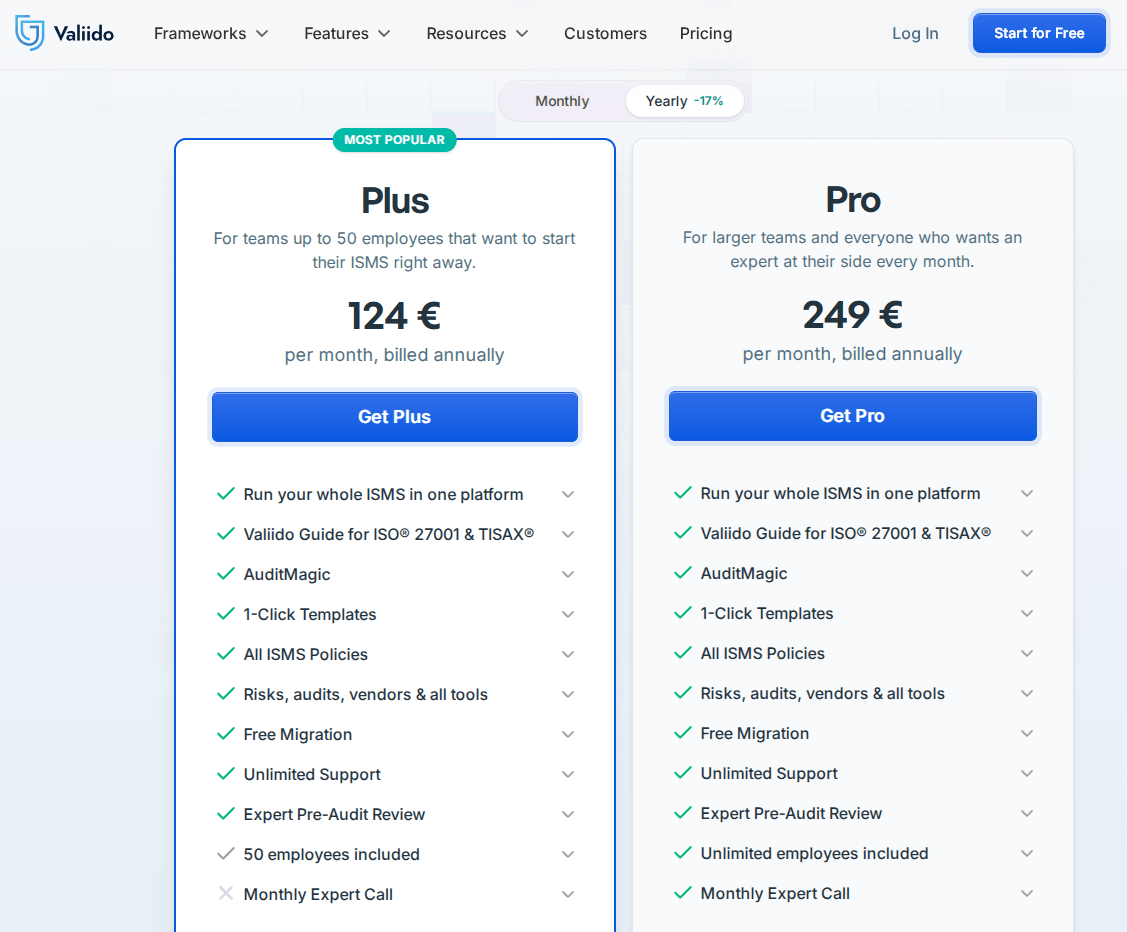
Valiido, ehemals ISMS Connect, ist für Zulieferer und Dienstleister der Automobilbranche mit kleinen Teams und knappen Budgets gebaut. Es ersetzt ein Beratungsprojekt durch einen fixen Monatspreis ohne Kosten pro Person.
Der Plus-Plan deckt bis zu 50 Mitarbeiter ab und kostet 149 € pro Monat. Der Pro-Plan kostet 299 € mit unbegrenzt vielen Mitarbeitern, und bei jährlicher Zahlung sparen Sie 17 %. Beide enthalten die kostenlose Migration aus Word oder Excel.
Guide, AuditMagic und 1-Klick-Vorlagen
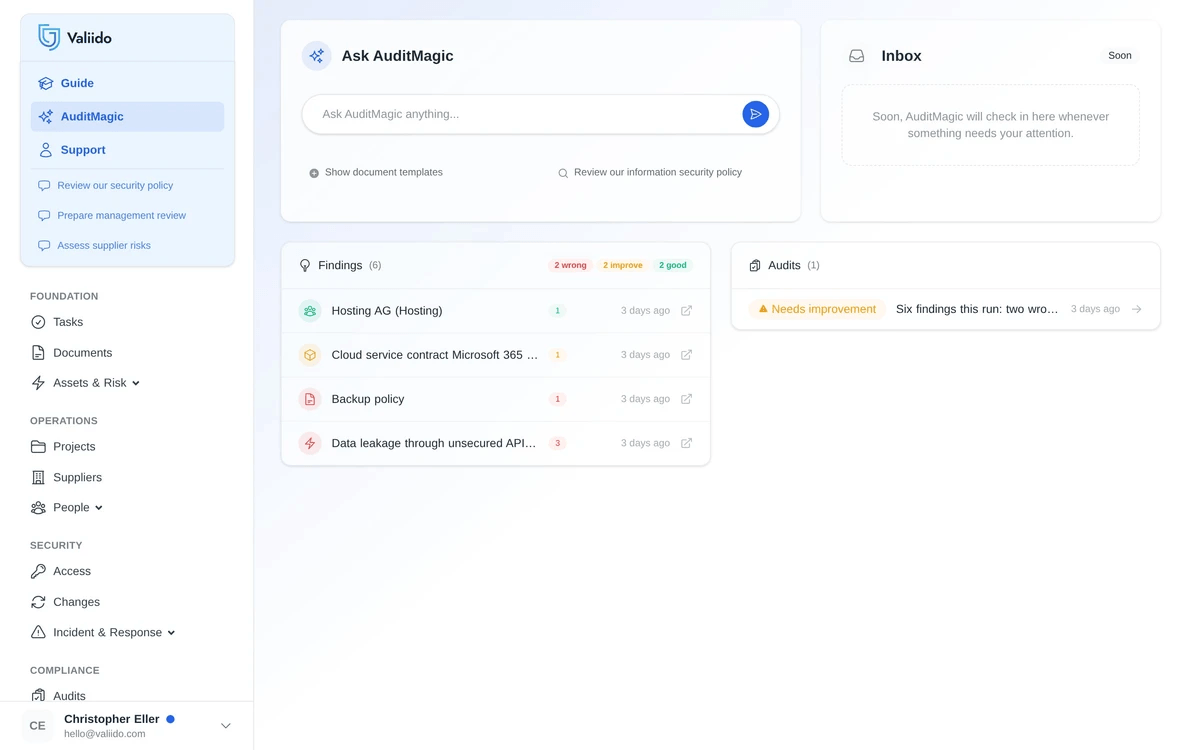
Der Valiido Guide führt Sie Kapitel für Kapitel durch ISO® 27001 und TISAX®, mit Erläuterungen in verständlicher Sprache. Er verzweigt nach Label-Stufe AL 2 oder AL 3, sodass der Pfad zu Ihrem Ziel passt.
1-Klick-Vorlagen ersparen Ihnen das leere Blatt. Mehr als 200 Vorlagen auf Deutsch und Englisch, darunter 40+ vorgemappte Richtlinien, Verfahren und Register, decken auch den Prototypenschutz ab, etwa Zonenkonzept, Schlüsselplan und Geheimhaltungsverpflichtung.
AuditMagic prüft dann Ihre Arbeit. Es prüft jeden Datensatz gegen ISO® 27001 und TISAX®, sortiert Findings nach Schweregrad und schickt jeden Montag einen vollständigen Audit-Bericht. Sie schließen Lücken, bevor ein Auditor sie sieht.
Berater-Unterstützung inklusive
Software ersetzt kein Urteilsvermögen, deshalb stellt Valiido Menschen dazu. Beide Pläne enthalten unbegrenzten Support per E-Mail und Chat sowie einen monatlichen Experten-Call.
Gründer Christopher Eller übernimmt außerdem den Pre-Audit-Check. Er ist TÜV-SÜD-zertifizierter ISO® 27001-Auditor mit über 16 Jahren Erfahrung und kommt aus der Automobilbranche.
Valiido vs. Excel vs. GRC-Tools
Excel kostet nichts, überlässt das Mapping aber Ihnen. GRC-Plattformen decken viele Frameworks ab, behandeln TISAX® aber oft nur nebenbei. Valiido baut das TISAX®-Mapping in jeden Datensatz ein.
| Kriterium | Excel + Fragebogen | GRC-Tools | Valiido |
|---|---|---|---|
| TISAX®-Mapping | Manuell | Oft nebensächlich | Eingebaut, an jedem Datensatz |
| Label-Stufen AL 2 und AL 3 | Manuell | Je nach Tool | Eingebaut, per Umschalter |
| Maßnahmen zum Prototypenschutz | Keine | Je nach Tool | Eigenes Modul |
| Vorlagen | Selbst erstellt | Generisch | 200+ in DE und EN |
| ISO® 27001 + TISAX® kombiniert | Getrennte Dateien | Oft getrennte Scopes | Derselbe Datensatz |
| Preis pro Monat | „Kostenlos“, plus Ihre Zeit | Höher, auf Großunternehmen ausgerichtet | Ab 149 €, Flatrate |
Belege: Ergebnisse aus echten TISAX®-Projekten
Laut Rückmeldungen unserer Nutzer bestehen 98,7 % unserer Kunden im ersten Anlauf. Außerdem bewerten sie die Plattform mit 4,9 von 5 aus 29 Bewertungen.
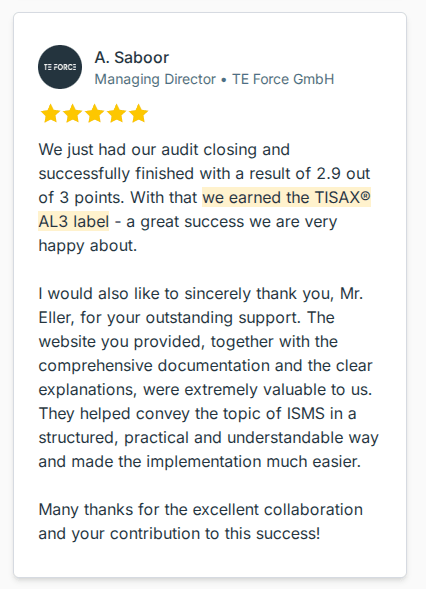
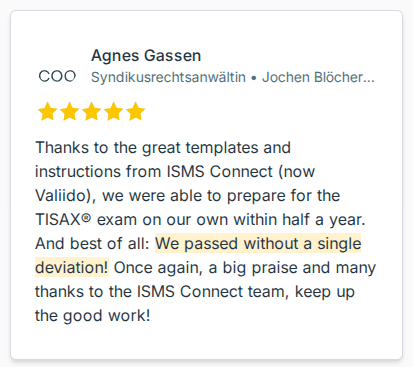
Unsere Kundengeschichten zeigen, wie das in der Praxis aussieht. TE Force GmbH hat ein TISAX®-AL-3-Label mit 2,9 von 3,0 Punkten erhalten, und Jochen Blöcher GmbH sagte nach dem Audit: „Wir haben ohne eine einzige Abweichung bestanden!“
Warum Teams sich für Valiido entscheiden:
- TISAX®-Mapping in jeden Datensatz eingebaut
- Umschalter für AL 2 und AL 3
- Modul für Prototypenschutz
- ISO® 27001 und TISAX® im selben Datensatz
- Flatrate ohne Kosten pro Person
Sie vergleichen noch? Dieser Vergleich von Compliance-Management-Software zeigt den breiteren Markt. Wenn Valiido passt, starten Sie kostenlos und sehen Sie, wie es Ihre ersten Maßnahmen mappt.
Einführungsplan, Reporting und kontinuierliche Verbesserung
Der TISAX®-Zertifizierungsprozess hat feste Kosten: die Registrierung bei ENX® und die Gebühren des Prüfdienstleisters. Die Vorbereitung ist der große variable Posten, und Valiido, eine All-in-One-ISMS-Plattform für TISAX® und ISO® 27001, senkt ihn.
Betrachten Sie die Arbeit als Compliance-Projekt in vier Phasen: Gap-Analyse, minimaler Scope, Nachweise und Pre-Audit-Check.
Einführungsplan Schritt für Schritt
| Phase | Kernaufgaben | Typisches Ergebnis | Wie Valiido hilft |
|---|---|---|---|
| 1. Gap-Analyse | Ist-Zustand mit der Ziel-Stufe vergleichen | Liste der Lücken | Guide und AuditMagic |
| 2. Minimaler Scope | Scope des ersten Assessments festlegen | Scope-Beschreibung | Umschalter für die Label-Stufe |
| 3. Nachweise | Nachweise für die Assets im Scope sammeln | Verknüpfte Nachweise | Vorlagen, versionierte Datensätze |
| 4. Pre-Audit-Check | Interne Prüfung vor dem externen Audit | Geschlossene Lücken | Wöchentlicher Bericht, Check vom Experten |
Messen, berichten und verbessern
Dashboards und vierteljährliche Reviews machen aus Findings konkrete Korrekturen. Beginnen Sie früh mit der Vorbereitung auf die Label-Verlängerung.
Berichten Sie vier Kennzahlen:
- Offene Lücken
- Überfällige Aufgaben
- Reaktionszeit bei Incidents
- Fällige Neubewertungen von Lieferanten
Wenn Sie doch Hilfe von außen brauchen, lesen Sie, wie Sie einen Berater für ISO® 27001 auswählen. Letzte Tipps finden Sie im Artikel, wie Sie Ihre Chancen auf die TISAX®-Zertifizierung erhöhen.
Ihr nächster Schritt mit Compliance-Software für TISAX®
Drei Gewohnheiten machen TISAX® beherrschbar: Compliance auf einer Plattform bündeln, Maßnahmen und Nachweise früh mappen und Lücken automatisch finden lassen, bevor der Auditor es tut. Dafür brauchen Sie weder ein Beratungsprojekt noch einen Stapel Tabellen.
Valiido, die All-in-One-ISMS-Plattform für TISAX® und ISO® 27001, ist der schnellste Weg, Ihr Label selbst zu erreichen. Kostenlos starten und noch heute Ihre ersten Maßnahmen mappen.
Häufig gestellte Fragen
Was ist TISAX®?
TISAX® ist ein gemeinsames Assessment- und Label-System der Automobilbranche, das die ENX® Association für den VDA® betreibt. Zulieferer durchlaufen ein Assessment und teilen das Ergebnis über das ENX®-Portal mit jedem Kunden. Das ersetzt separate Kundenaudits.
Wie unterscheidet sich TISAX® von ISO® 27001?
ISO® 27001 ist ein branchenunabhängiges Zertifikat. TISAX® ist ein Assessment-Label der Automobilbranche, das über das ENX®-Portal geteilt wird, mit den Stufen AL 2 und AL 3. Der VDA® ISA-Katalog deckt sich zu etwa 70 bis 80 % mit Annex A der ISO® 27001, sodass ein ISMS beides bedient. TISAX® ergänzt Maßnahmen zum Prototypenschutz, die es nur in der Automobilbranche gibt.
Wer verlangt TISAX®?
Automobilhersteller wie der VW-Konzern, BMW und Mercedes-Benz verlangen TISAX® von Zulieferern, Dienstleistern und Partnern, die mit sensiblen Daten oder Prototypen arbeiten. Der Kunde nennt die geforderte Label-Stufe in seinem Anforderungsschreiben. TISAX® ist ein Assessment, das zu einem Label führt, nicht zu einem Zertifikat.
Was ist die beste Compliance-Software?
Für KMU, die TISAX® oder ISO® 27001 ohne Berater angehen, passt Valiido, eine All-in-One-ISMS-Plattform für TISAX® und ISO® 27001, am besten. Sie bietet einen geführten Pfad, 200+ Vorlagen, AuditMagic und eine Flatrate ab 149 € pro Monat. Enterprise-GRC-Tools eignen sich für Programme mit vielen Frameworks, kosten aber mehr.
Was kostet eine TISAX®-Zertifizierung?
Die Kosten setzen sich aus festen Gebühren für die ENX®-Registrierung und den Prüfdienstleister sowie der Vorbereitung zusammen, dem größten variablen Posten. Laut Valiidos Kostenleitfaden liegt eine Beratung bei 10.000 bis 100.000 €, während Valiido bei 149 € pro Monat beginnt. Ein Re-Assessment kostet etwa zwei Drittel des ursprünglichen Preises. Die Details zeigt diese Übersicht der TISAX®-Kosten.
Wann läuft TISAX® ab?
Ein Label ist laut der ENX® Association drei Jahre gültig. Zulieferer verlängern es, indem sie vor Ablauf ein neues Assessment durchlaufen, und Kunden prüfen Labels im ENX®-Portal. Planen Sie die Verlängerung sechs Monate im Voraus, damit keine Lücke das Kundengeschäft unterbricht.
Methodik & Quellen
Dieser Leitfaden wurde am 7. Oktober 2026 geprüft. Die Aussagen zu TISAX®, Assessment Level, Gültigkeit der Labels und VDA® ISA 2027 beruhen auf den unten genannten offiziellen Veröffentlichungen von ENX® und VDA®. Der Überschneidungswert zwischen VDA® ISA und Annex A der ISO® 27001 stammt aus Valiidos eigener Mapping-Analyse. Produktangaben, Preise und Kundenzahlen zu Valiido entsprechen dem Stand von valiido.com am Prüfdatum. Maßgeblich sind ausschließlich die Originalveröffentlichungen von ENX®, VDA® und ISO®.