Industry Insights
Die 5 besten IT-Compliance-Tools 2026

IT-Compliance-Tools sind die Softwareplattformen, die verstreute Tabellen durch eine jederzeit aktuelle Sicht auf Ihren Compliance-Status ersetzen, damit Sie vor einem Audit nichts überrascht.
Wenn Ihre Nachweise noch in einem Dutzend Tabellen liegen und niemand den aktuellen Compliance-Status benennen kann, wissen Sie bereits, warum das zählt.
Dieser Artikel vergleicht die fünf besten Plattformen zur Compliance-Automatisierung, auf die Teams für Auditbereitschaft am häufigsten setzen, und erklärt, wie wir bewertet haben, was sie kosten und zu welchem Team sie jeweils passen.
Er richtet sich an Verantwortliche aus IT, Sicherheit und Compliance, die ein Compliance-Management-System suchen, das Tabellen, einen Berater oder eine nicht mehr mitwachsende Software ablöst.
Was sind IT-Compliance-Tools?
IT-Compliance-Tools sind Softwareplattformen, die das Compliance-Management über alle Frameworks abbilden, denen Ihr Unternehmen unterliegt. Sie ersetzen manuelle Tabellen durch zentrale Nachverfolgung, automatisierte Nachweiserfassung und eine aktuelle Sicht auf Ihre Compliance-Lage statt einer vierteljährlichen Schätzung.
Warum manuelle Compliance-Nachverfolgung nicht skaliert
Manuelle Compliance-Aufgaben halten mit modernen regulatorischen Anforderungen nicht mehr Schritt, sobald ein Unternehmen über eine Handvoll Mitarbeiter oder ein Framework hinauswächst. Diese Anzeichen sprechen dafür:
- Sie bedienen mehrere Frameworks gleichzeitig, und kein einziges Dokument zeigt, wo sich die Maßnahmen überschneiden.
- Nachweise liegen in E-Mail-Verläufen, Tabellen und geteilten Laufwerken statt in einem System.
- Ihre Sicherheitsteams haben keine kontinuierliche Überwachung, sodass eine abgedriftete Maßnahme erst auffällt, wenn ein Auditor sie bemängelt.
- Das Lieferantenrisiko steht in einer Tabelle, die seit der letzten Verlängerung niemand geöffnet hat.
In jede dieser Lücken schleichen sich menschliche Fehler ein. So beginnen die meisten Compliance-Verstöße, und eine saubere Risikobewertung ist der schnellste Weg, sie früh zu erkennen.
Kommt Ihnen das bekannt vor, sehen Sie sich an, was Valiido dagegen mitbringt, ohne einen Berater zu engagieren oder Sicherheitstools zu kaufen, die Sie nie vollständig nutzen.
So haben wir diese Compliance-Tools bewertet
Wir haben jedes dieser Compliance-Management-Tools anhand von sechs Kriterien geprüft:
- Integrationsfähigkeit mit Ihren bestehenden Systemen, einschließlich Cloud-Plattformen, Identity-Providern, HR-Systemen und Ticketsystemen.
- Automatisierte Workflows und kontinuierliche Maßnahmenüberwachung statt einer Checkliste, die einmal im Quartal ausgefüllt wird.
- Framework-Abdeckung, von SOC 2 und ISO® 27001 bis zu neueren Regulierungen, gemessen an Ihren tatsächlichen Anforderungen.
- Skalierbarkeit und Zugriffssteuerung, damit die Plattform mit Ihren Compliance-Teams mitwächst und kein Plattformwechsel nötig wird.
- Preistransparenz, denn individuelle Angebote erschweren die Budgetplanung für das kommende Jahr.
- Support und Einführungsgeschwindigkeit, denn ein Tool, das niemand einrichten kann, verkürzt keinen Auditprozess.
Das Interesse an der Überschneidung von SOC 2 und ISO® 27001 steigt weiter, weil immer mehr Unternehmen beides gleichzeitig anstreben. Unsere Übersicht der 10 besten ISMS-Software-Tools prüft zehn weitere Plattformen zur Compliance-Überwachung mit demselben Blick, mit Fokus auf Risikomanagement für ISO®-getriebene Programme.
Kurzvergleich: Die wichtigsten IT-Compliance-Tools auf einen Blick
Hier die Kurzfassung, wenn Sie schnell eine Shortlist an Compliance-Management-Software brauchen. Die Wahl läuft auf Zertifizierungsbegleitung gegen Prüfungen auf Infrastrukturebene hinaus.
| Tool | G2-Bewertung | Am besten für | Unterscheidungsmerkmal | Einstiegspreis |
|---|---|---|---|---|
| Valiido | 4,9/5 | KMU, die ISO® 27001 oder TISAX® ohne Berater anstreben | Geführter Weg, 200+ Vorlagen und ein automatischer Wochenbericht | 149 €/Monat |
| OneTrust | 4,6/5 | Großunternehmen, die Datenschutz, Technologierisiken und AI-Governance zusammen steuern | 50+ vorkonfigurierte Frameworks auf einem gemeinsamen Datenmodell | Individuelles Angebot |
| MetricStream | 4,0/5 | Fortune-500-Unternehmen mit komplexen GRC-Programmen über mehrere Frameworks | Föderierte Inhaltsbibliothek, die Tausende Maßnahmen auf Regulierungen abbildet | Individuelles Angebot |
| Prisma Cloud | 4,4/5 | Cloud-Security-Teams, die Multicloud-Infrastruktur überwachen | 100+ eingebaute Frameworks mit Bewertung in Echtzeit | Individuelles Angebot |
| AuditBoard (jetzt Optro) | 4,6/5 | Mittelstand und Großunternehmen, die Compliance mit Audit und Risiko verbinden | Gemeinsame Maßnahmenbibliothek über ISO® 27001, SOC 2 und NIST | Individuelles Angebot |
Valiido führt bei transparenten, fixen Preisen, anders als die individuellen Angebote der darunter genannten GRC-Suiten. Die Valiido-Pläne zeigen alle Details.
Die wichtigsten IT-Compliance-Tools im Einzelnen
Nachfolgend ein genauerer Blick auf jedes Tool, beginnend mit Valiido. Jeder Eintrag beschreibt, was es leistet, für wen es gebaut ist, welche Funktionen herausstechen und was es kostet.
Valiido
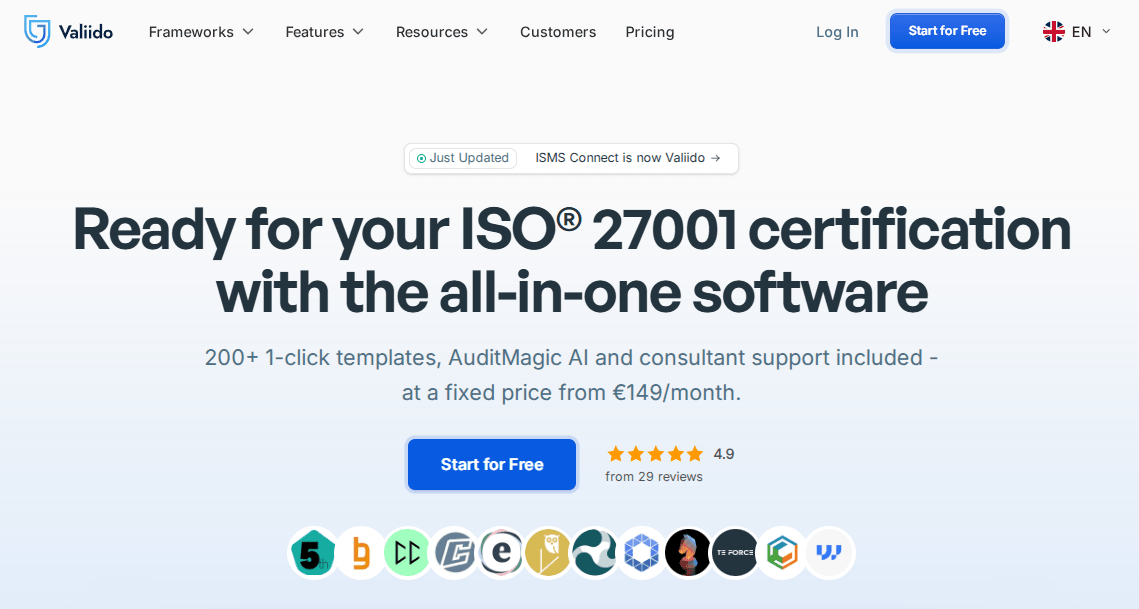
Valiido ist eine All-in-one-Compliance-Management-Software für Unternehmen, die eine Zertifizierung nach ISO® 27001 oder TISAX® anstreben.
Früher bekannt als ISMS Connect, positioniert sie sich als günstigere Alternative zu einem beratergeführten Projekt oder einem selbstgebauten ISMS in Word und Excel. Die automatisierte Nachverfolgung sorgt dafür, dass Audits Teams nicht mehr unvorbereitet treffen.
Mehr als 700 Organisationen aus verschiedenen Branchen haben Valiido genutzt, um die Zertifizierung nach ISO® 27001 oder TISAX® zu erreichen, ohne fünf- oder sechsstellige Beratungsrechnung.
Am besten für
Kleine und mittlere Unternehmen, typischerweise unter 150 Mitarbeitern, die ihr Zertifizierungsprojekt ohne externen Berater selbst führen.
Wichtige Funktionen
- Valiido Guide: Ein Pfad Kapitel für Kapitel, der in verständlicher Sprache erklärt, was Ihr Unternehmen tun muss, um die Anforderungen von ISO® 27001 und TISAX® zu erfüllen.
- 1-Klick-Vorlagen: Über 200 einsatzfertige Richtlinien und Dokumente auf Deutsch und Englisch, damit Teams vorhandene Formulierungen übernehmen, statt vor einer leeren Seite zu sitzen.
- AuditMagic: Eine automatische Prüfung, die jedes Dokument, jedes Risiko, jeden Lieferanten und jedes Asset gegen Best Practices prüft und wöchentlich einen vollständigen Audit-Bericht liefert. Das senkt den Aufwand für die Auditvorbereitung auf ein Minimum.
- Risikoregister: Ersetzt die Risikomatrix in der Tabelle durch einen laufenden Datensatz mit Eintrittswahrscheinlichkeit, Auswirkung, Verantwortlichem und Maßnahme je Risiko, verknüpft mit den Richtlinien und Aufgaben, die es schließen.
- Lieferanten- und Asset-Management: Führt jeden Lieferanten und jedes IT-Asset in einem Portfolio, mit Risikoklassifizierung, die Prüfungen nach zwölf Monaten automatisch als überfällig markiert.
Hier finden Sie die vollständige Funktionsübersicht von Valiido.
Preise
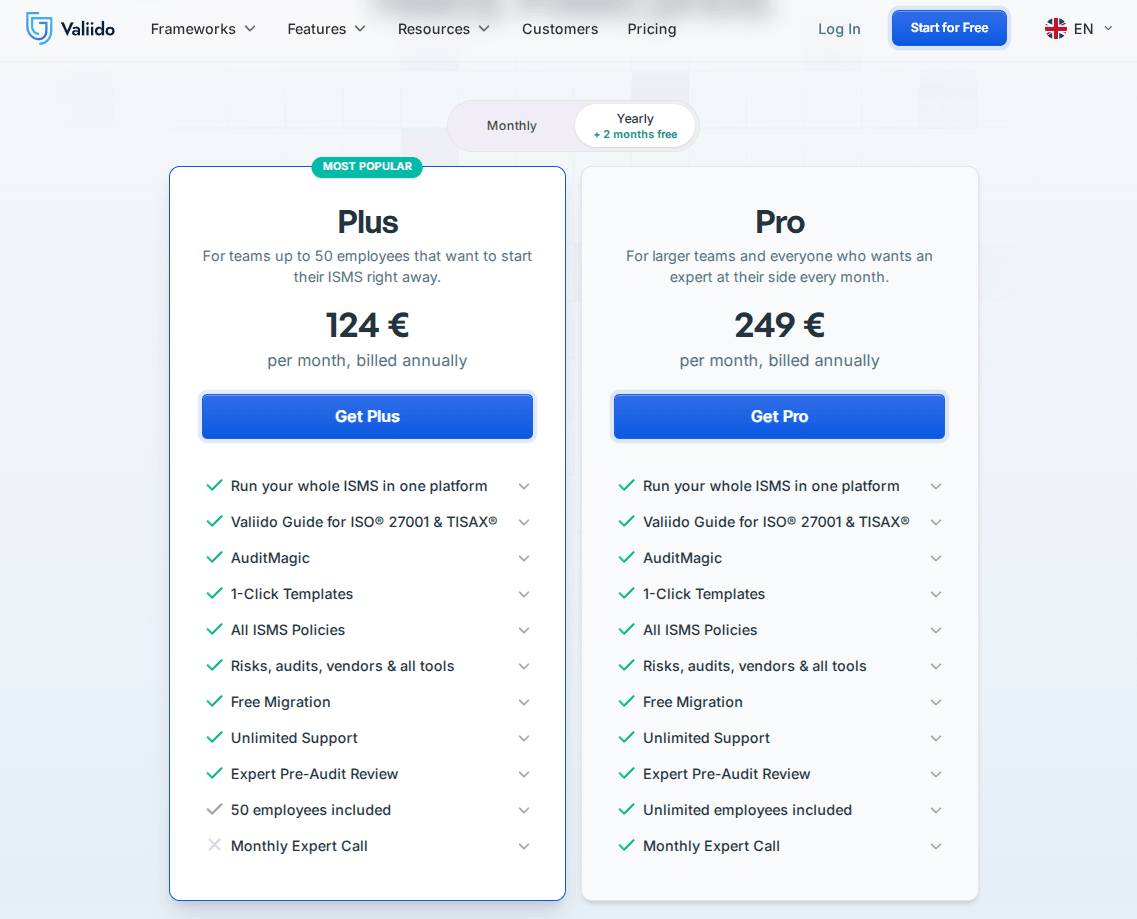
Die Pläne starten bei 149 € pro Monat oder 124 € pro Monat bei jährlicher Abrechnung (zwei Monate gratis), inklusive bis zu 50 Mitarbeitern ohne Aufpreis und ohne Abrechnung pro Person.
Kostenlos starten, um die vollständige Plattform zu sehen, bevor Sie sich für einen Plan entscheiden.
OneTrust
Quelle: Screenshot der Website von OneTrust. Geprüft am 8. September 2026.
OneTrust ist eine integrierte Plattform für Datenschutz, Sicherheit und Governance mit Hauptsitz in Atlanta. Sie hilft großen Organisationen, Compliance-Pflichten aus DSGVO, CCPA, ISO® 27001 und Dutzenden weiteren Regulierungen zu steuern.
Was rund um das Inkrafttreten der DSGVO als datenschutzfokussierte Plattform begann, deckt heute auch Risiko-, Drittparteien- und AI-Governance ab und dient damit als gemeinsames Führungssystem über mehrere Compliance-Bereiche hinweg.
Am besten für
Großunternehmen, die Datenschutz, Drittparteienrisiko und Technologierisiken auf einem gemeinsamen Datenmodell führen wollen.
Wichtige Funktionen
- Compliance-Automatisierung: Übersetzt regulatorische Pflichten in Nachweisaufgaben über 50+ Frameworks und zieht Nachweise aus dem Quellsystem.
- Richtlinienmanagement: Erstellt, prüft und verfolgt Richtlinienfreigaben in einem Portal.
- Datenschutz-Risikoworkflows: Führt Datenschutz-Folgenabschätzungen durch und übernimmt die Ergebnisse direkt in denselben Compliance-Datensatz.
- Drittparteien-Risikomanagement: Automatisiert Lieferantenaufnahme, Risikobewertung und laufende Überwachung, statt Lieferanten in einer Tabelle zu führen.
- AI-Governance: Ordnet KI-Risikobewertungen Frameworks wie dem EU AI Act, NIST und ISO® 42001 zu und führt Modelle, Agenten und Datensätze in einem Inventar.
Preise
OneTrust veröffentlicht keine Listenpreise. Die Pläne richten sich nach Admin-Nutzern und Inventargröße; Angebote beginnen typischerweise im Bereich von mehreren zehntausend US-Dollar pro Jahr.
MetricStream
Quelle: Screenshot der Website von MetricStream. Geprüft am 8. September 2026.
MetricStream ist eine Enterprise-GRC-Plattform für Organisationen mit komplexen Compliance-Prozessen über mehrere Frameworks und große Belegschaften.
Sie führt Compliance-Daten, Maßnahmentests und Berichterstattung in einem Datensatz zusammen und unterstützt vorausschauendes Risikomanagement statt Tabellenarbeit.
Aufgesetzt auf der breiteren MetricStream-Plattform reicht sie in angrenzende Bereiche wie Unternehmensrisiko und interne Revision hinein, sodass Compliance nicht losgelöst vom übrigen Risikoprogramm steht.
Am besten für
Fortune-500-Unternehmen mit eigenen GRC-Teams, die Dutzende Regulierungen über viele Geschäftsbereiche hinweg steuern.
Wichtige Funktionen
- Compliance-Bestätigungen: Bereichsleitungen bestätigen, dass ihre Teams schwache Maßnahmen adressiert haben, was einen Nachweispfad für Auditfeststellungen schafft.
- Erweiterte Maßnahmentests: Priorisiert Maßnahmentests nach Risikoeinstufung, damit Teams dort prüfen, wo die Exposition am höchsten ist.
- Föderierte Inhaltsbibliothek: Ordnet Tausende IT-Maßnahmen mehr als tausend Regulierungen zu und verschafft Compliance-Teams einen Vorsprung.
- Berichtsfunktionen: Vereinfacht Compliance-Workflows für Teams, die mehrere Frameworks parallel führen.
- Intelligentes Maßnahmenmanagement: Nutzt KI, um doppelte Feststellungen zu erkennen, Klassifizierungen vorzuschlagen und Behebungsworkflows sowie Benachrichtigungen zu automatisieren.
Preise
MetricStream nennt keine öffentlichen Preise. Die Lizenzierung erfolgt angebotsbasiert nach Modulen, Nutzern und benötigten Standards.
Prisma Cloud (Palo Alto)
Quelle: Screenshot der Website von Palo Alto Networks. Geprüft am 8. September 2026.
Prisma Cloud, eine Cloud-native Application Protection Platform des Cybersicherheitsunternehmens Palo Alto Networks, wirkt eher als Überwachungswerkzeug für die Compliance der Infrastruktur denn als dokumentenbasierte ISMS-Plattform.
Sie verfolgt Konfigurationsabweichungen gegen 100+ eingebaute Frameworks, darunter DSGVO, HIPAA, ISO® 27001, PCI DSS und SOC 2.
Die Plattform sichert über vier Milliarden Cloud-Ressourcen und wertet täglich mehr als eine Billion Ereignisse über ihren Kundenstamm aus, wobei Fehlkonfigurationen mit weiteren Signalen korreliert statt isoliert gemeldet werden.
Am besten für
Cloud-Security-Teams, die Compliance über AWS, Azure, Google Cloud und weitere Infrastruktur nahezu in Echtzeit überwachen müssen.
Wichtige Funktionen
- Richtlinienbibliothek: Liefert 1.500+ Richtlinien, die Sicherheitsmaßnahmen und Compliance-Frameworks zugeordnet sind, sodass Teams keine Erkennungsregeln von Grund auf bauen.
- Berichte per Klick: Erzeugt Compliance-Berichte und Behebungshinweise für Fehlkonfigurationen und ergänzt die Werkzeuge zur Risikobewertung, die Ihr Sicherheitsteam bereits nutzt.
- Kontinuierliche Erkennung: Erfasst neue Cloud-Ressourcen bei der Bereitstellung und meldet Abweichungen, bevor sie die Sicherheitslage schwächen.
- Prisma Cloud Copilot: Erlaubt Fragen zu Cloud-Risiken in natürlicher Sprache, unterstützt von Precision AI von Palo Alto Networks.
- Multicloud-Abdeckung: Unterstützt AWS, Azure, Google Cloud, Alibaba Cloud und Oracle Cloud Infrastructure aus einer Konsole.
Preise
Die Preise von Prisma Cloud sind individuell und richten sich nach Workload-Volumen und lizenzierten Modulen. Palo Alto Networks erstellt Angebote auf Basis eines Scoping-Gesprächs, statt einen Einstiegspreis zu veröffentlichen.
AuditBoard (jetzt Optro)
Quelle: Screenshot der Website von Optro. Geprüft am 8. September 2026.
AuditBoard ist eine Plattform für verbundenes Risiko- und Compliance-Management, die Compliance, Audit und Unternehmensrisiko zusammenführt, statt sie als getrennte Systeme zu behandeln.
Es ersetzt manuelle Nachweiserfassung durch einen laufend gegen Maßnahmen getesteten Datensatz. Zur Produktfamilie gehören CrossComply für Compliance-Management, SOXHUB für Finanzkontrollen, OpsAudit für interne Revision und RiskOversight für Unternehmensrisiko.
Abgedeckt sind Frameworks von SOC 2 und ISO® 27001 bis SOX, DSGVO, HIPAA und NIST.
Am besten für
Mittelstand und Großunternehmen, die Compliance-Aktivitäten direkt mit Audit- und Risikoprogrammen verbinden wollen, statt sie isoliert zu führen.
Wichtige Funktionen
- Gemeinsame Maßnahmenbibliothek: Bildet Maßnahmen einmal über ISO® 27001, SOC 2 und NIST ab, sodass keine getrennten Maßnahmensätze je Framework gepflegt werden müssen.
- Vorlagen für kontinuierliche Überwachung: Fertige Vorlagen liefern ein Echtzeitbild Ihrer Maßnahmen statt einer Momentaufnahme.
- Workflow-Automatisierung: Leitet Nachweisanfragen über Jira und Slack, sodass Maßnahmenverantwortliche in ihren gewohnten Werkzeugen arbeiten.
- KI-gestützte Lückenanalysen: Markiert Abdeckungslücken und ordnet Maßnahmen automatisch über Frameworks hinweg zu, statt manuell zu prüfen.
- Verbundene Risikosicht: Verknüpft Richtlinien, Feststellungen und Ausnahmen mit Cyberrisikodaten für eine gemeinsame Sicht über Compliance, Audit und Unternehmensrisiko.
Preise
AuditBoard veröffentlicht keine Preise. Pakete werden nach Modulen, Nutzern und zu prüfenden Einheiten angeboten.
Warum Valiido das beste IT-Compliance-Tool ist
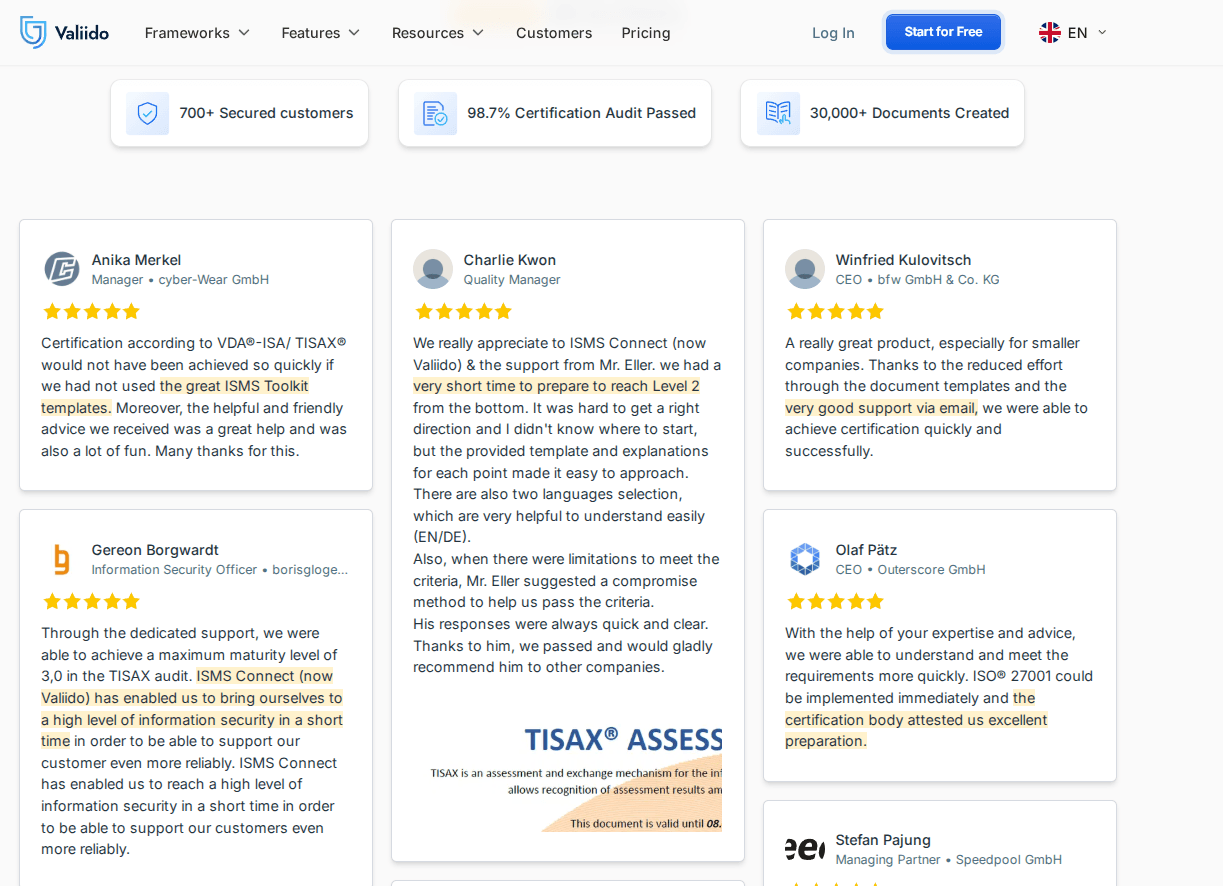
Teams werden mit Valiido schneller und mit geringerem Compliance-Aufwand auditbereit als mit Excel, einem Berater oder einer Enterprise-GRC-Suite. Deshalb ist es die richtige Software zur Compliance-Überwachung für Ihr Unternehmen.
- Das Audit im ersten Anlauf bestehen. Rund 98 % der Kundenaudits werden im ersten Anlauf bestanden, dank automatischer Prüfungen.
- Lücken vor dem Auditor kennen. Jedes Dokument, jedes Risiko, jeder Lieferant und jedes Asset wird sofort gegen ISO® 27001 und TISAX® geprüft, mit einem vollständigen Audit-Bericht pro Woche.
- Leere Seite und Beraterhonorar überspringen. Mehr als 200 vorformulierte Vorlagen für Richtlinien, Risiken, Lieferanten und Audits lassen sich mit einem Klick übernehmen, auf Deutsch oder Englisch.
- Nie raten, was als Nächstes kommt. Der Valiido Guide führt Ihr Team Kapitel für Kapitel in verständlicher Sprache durch jede Anforderung, mit Aufgaben und verknüpften Tools an jedem Schritt.
- Ein fixer Preis statt Abrechnung pro Person. Die Pläne starten bei 149 € pro Monat inklusive 50 Mitarbeitern, gegenüber den vierstelligen Monatsangeboten typischer Enterprise-GRC-Suiten.
- Bestehende Arbeit kostenlos übernehmen. Teams, die ihr ISMS in Excel oder Word führen, erhalten eine kostenlose, expertengeführte Migration nach Valiido.
- Echte Hilfe statt Ticketschlange. Unbegrenzter Support per E-Mail und Chat ist in jedem Plan enthalten, dazu ein monatlicher Experten-Call und ein Pre-Audit-Check vom Experten im Pro-Plan.
- Der Bilanz vertrauen. Valiido hält eine Bewertung von 4,9 von 5 aus 29 Bewertungen von Unternehmen, die die Zertifizierung nach ISO® 27001 und TISAX® erreicht haben.
Jeder Plan ist darauf ausgelegt, Compliance ab der ersten Anmeldung zu automatisieren. Ein Unternehmen mit eigenem GRC-Team, das Dutzende voneinander unabhängige Regulierungen steuert, braucht möglicherweise weiterhin eine schwerere, modulbasierte Plattform.
Valiido gegenüber anderen IT-Compliance-Tools: was den Unterschied macht
| Was Sie bekommen | Excel oder Word | Typische Enterprise-GRC-Suite | Valiido |
|---|---|---|---|
| Führung durch die Norm | Keine | Begrenzt, oft als Zusatzberatung | Vollständiger kapitelweiser Leitfaden |
| Automatische Lückenprüfung | Keine | Je nach gekauftem Modul | Wöchentlich, in jedem Plan enthalten |
| Fertige Vorlagen | Keine | Meist Aufpreis | 200+ ab dem ersten Tag enthalten |
| Support | Keiner | Ticketbasiert, gestaffelt | Unbegrenzt per E-Mail und Chat, jeder Plan |
| Preis pro Monat | Kostenlos, aber versteckte Beraterkosten | Vierstelliges Individualangebot | 149 € pro Monat, Flatrate |
Der Abstand zwischen Tabellen und einem echten Compliance-Management-System ist größer, als die meisten Teams erwarten, bis eine Auditfrist ihn sichtbar macht. Wenn Sie externe Hilfe abwägen: Dieser Leitfaden, wie Sie ein ISMS ohne Berater aufbauen, zeigt, was intern machbar ist.
Kostenlos starten und sehen, wie viel Auditvorbereitung Valiido abnimmt, bevor Sie sich für einen Plan entscheiden.
Fazit zu IT-Compliance-Tools
Das richtige Compliance-Tool hängt von Ihrem Reifegrad und Anwendungsfall ab, nicht von einer allgemeingültigen Rangliste. Ein Start-up mit fünf Personen und eine regulierte Bank brauchen selten dieselbe Software.
Nicht jedes Unternehmen braucht dieselben Werkzeuge zur Compliance-Automatisierung, und unterschiedliche Compliance-Regulierungen verlangen unterschiedliche Tiefe. Die meisten wachsenden Teams brauchen aber keine sechsstellige GRC-Suite.
Für IT-sicherheitsgetriebene Compliance bietet Valiido in dieser Liste die beste Balance aus Automatisierung, geführter Umsetzung und Preis.
Kostenlos mit Valiido starten und den ersten Lückenbericht sehen, bevor die nächste Auditfrist näher rückt.
Häufig gestellte Fragen
Was sind Compliance-Tools?
Compliance-Tools sind Softwareplattformen, die Organisationen helfen, die Einhaltung von Regulierungen, Branchenstandards und internen Richtlinien zu verfolgen, zu automatisieren und nachzuweisen. Sie ersetzen manuelle Tabellen durch zentrale Dashboards und Benachrichtigungen. Die meisten decken Dokumentenlenkung, Risikoverfolgung und Berichterstattung in einem System ab.
Was sind die 7 Säulen der Compliance?
Die sieben Säulen sind schriftliche Richtlinien, ein benannter Compliance-Verantwortlicher, wirksame Schulungen, offene Kommunikationswege, interne Überwachung und Prüfung, konsequente Durchsetzung der Vorgaben und eine zügige Reaktion auf Probleme.
Was ist IT-Compliance?
IT-Compliance bezeichnet die Einhaltung der rechtlichen, regulatorischen und internen Sicherheitsvorgaben dafür, wie eine Organisation Technologie und Daten handhabt. Je nach Branche und Region betrifft das Frameworks wie ISO® 27001, SOC 2 und TISAX®. In der Praxis bedeutet regulatorische Compliance dokumentierte Richtlinien, Zugriffskontrollen und regelmäßige Audits, die die laufende Einhaltung belegen.
Ist NIST 800-53 ein Compliance-Standard?
Ja. NIST 800-53 ist ein Katalog von Sicherheits- und Datenschutzmaßnahmen, den das National Institute of Standards and Technology für US-Bundesinformationssysteme veröffentlicht. Für Bundesbehörden ist er verpflichtend, und Auftragnehmer mit FedRAMP-Ambitionen nutzen ihn breit. Viele kommerzielle GRC-Tools bilden ihre Maßnahmen ebenfalls darauf ab.
Ersetzen IT-Compliance-Tools den Berater?
Für viele kleine und mittlere Teams ja. Plattformen wie Valiido bündeln die Anleitung, Vorlagen und Lückenprüfung, für die ein Berater sonst Honorar berechnet. Große Organisationen mit ungewöhnlich komplexen Anforderungen über mehrere Rechtsräume holen für einzelne Zertifizierungen oder die rechtliche Prüfung weiterhin externe Expertise dazu.
Methodik & Quellen
Dieser Vergleich wurde am 8. September 2026 geprüft. Er nutzt öffentlich verfügbare offizielle Produkt-, Framework- und Preisseiten von Valiido, OneTrust, MetricStream, Palo Alto Networks und Optro (früher AuditBoard) sowie G2-Bewertungen, wo ein Anbieter keine Listenpreise veröffentlicht. Bewertet wurde jede Plattform anhand von sechs Kriterien: Integrationsabdeckung, automatisierte Workflows und kontinuierliche Kontrollüberwachung, Framework-Abdeckung, Skalierbarkeit und Zugriffssteuerung, Preistransparenz sowie Support und Einführungsgeschwindigkeit. Bewusst wurden verschiedene Kategorien gemischt, damit die Liste fokussierte Zertifizierungssoftware, Enterprise-GRC-Suiten und Compliance-Überwachung auf Infrastrukturebene abdeckt. Die Angaben zu Valiido beruhen zusätzlich auf direkter Produktkenntnis, einschließlich Daten aus über 700 Kundenprojekten. Wo ein Anbieter keine Preise veröffentlicht, weisen wir darauf hin, statt zu schätzen.
- Valiido - Features
- Valiido - Pricing
- OneTrust - Platform
- OneTrust - Privacy Automation
- MetricStream - Compliance Management
- MetricStream - Platform
- Palo Alto Networks - Prisma Cloud
- Palo Alto Networks - Compliance Monitoring
- Optro - AuditBoard is Now Optro
- Optro - Products
- NIST - SP 800-53 Rev. 5
- ISO - ISO/IEC 27001