Industry Insights
Die beste Software zur Compliance-Automatisierung 2026: 5 Plattformen im Vergleich

Manuelles Sammeln von Nachweisen, Excel-Tabellen und Audit-Fristen zehren kleine Sicherheitsteams aus. Man denke an Screenshots um Mitternacht und eine Liste, der niemand traut. Die beste Software zur Compliance-Automatisierung ersetzt dieses Durcheinander durch ein System, das Nachweise sammelt, Maßnahmen verfolgt und Lücken meldet.
Eine Auditbereitschaft, die nur einmal im Jahr hergestellt wird, verfällt schnell: Maßnahmen weichen ab, Nachweise veralten. Tools für kontinuierliche Compliance halten Sie das ganze Jahr über bereit.
Dieser Leitfaden richtet sich an Verantwortliche für Sicherheit, IT und Compliance in wachsenden Unternehmen, denen ein Audit bevorsteht. Sie erhalten fünf Plattformen im Vergleich nach Funktionen, Preisen und Eignung, dazu eine Empfehlung für einen geführten Pfad zum Festpreis.
Offen gesagt: Valiido, die ISMS-Software (Informationssicherheits-Managementsystem) für ISO® 27001 und TISAX®, ist unser Produkt. Wir haben jedes Tool an denselben Kriterien gemessen.
Was ist Software zur Compliance-Automatisierung?
Compliance-Automatisierung bedeutet, mit Software Nachweise zu sammeln, Maßnahmen zu überwachen, Richtlinien zu verwalten und Audits nach Frameworks wie ISO® 27001, SOC 2, TISAX®, HIPAA und DSGVO vorzubereiten. Stellen Sie sich einen einzigen Stand vor, der Fortschritt, Lücken und Verantwortliche zeigt.
Plattformen zur automatisierten Compliance gibt es in drei Arten. GRC-Suiten (Governance, Risk und Compliance) decken Risiko und Audit im ganzen Unternehmen ab, automatisierungsorientierte Tools konzentrieren sich auf Nachweise. ISMS-Plattformen helfen, regulatorische Anforderungen entlang eines Standards zu erfüllen.
Typische Ziele eines ISMS sind ISO®/IEC 27001, die internationale Norm für Informationssicherheit, und TISAX®, das Assessment der Automobilbranche, das die ENX® Association betreibt.
Sie ziehen auch SOC 2 in Betracht? Unser Vergleich ISO® 27001 vs. SOC 2 stellt beide gegenüber.
So funktioniert Compliance-Automatisierung
Die meisten Tools zur Compliance-Automatisierung erfüllen vier Kernfunktionen:
- Automatisches Sammeln von Nachweisen: Holt Logs aus Cloud-, Identitäts- und HR-Systemen.
- Kontinuierliche Überwachung der Maßnahmen: Führt Tests durch, die bestätigen, dass interne Maßnahmen noch wirken.
- Richtlinien- und Risikomanagement: Hält Dokumente und Risikobewertungen aktuell.
- Audit-Reporting: Ordnet Nachweise den Compliance-Anforderungen zu und verkürzt den Audit-Prozess.
Die Tiefe ist allerdings sehr unterschiedlich. Manche Tools speichern nur Ihre Screenshots.
Warum Compliance-Automatisierung wichtig ist
Wer Compliance automatisiert, macht aus der jährlichen Audit-Hektik eine Routine, die auch schlanke Compliance-Teams durchhalten. Warum scheitern manuelle Compliance-Prozesse? Aus drei Gründen: veraltete Risikoregister, Maßnahmen ohne Nachweis und ein zu spätes internes Audit.
Das sind zugleich die häufigsten Gründe, warum ein ISMS nicht auditbereit ist. Software meldet jeden davon früh.
Laut dem Data Breach Investigations Report 2025 von Verizon hat sich der Anteil von Sicherheitsvorfällen mit Beteiligung Dritter auf 30 % verdoppelt.
Fünf Vorteile der Compliance-Automatisierung
- Zeitersparnis: Automatische Compliance-Prüfungen statt Jagd nach Screenshots.
- Weniger Findings: Zeigt Compliance-Lücken, solange noch Zeit für die Behebung ist.
- Durchgehender Überblick: Zeigt Ihren Compliance-Stand an jedem beliebigen Tag.
- Saubere Audit-Spur: Belegt, wer was wann freigegeben hat.
- Weniger Beraterkosten: Übernimmt Dokumentationsarbeit, die kleine Teams oft auslagern.
So haben wir die beste Software zur Compliance-Automatisierung bewertet
Wir haben fünf Plattformen für unterschiedliche Anforderungen ausgewählt, von schlanken ISMS-Tools bis zu GRC-Suiten für Großunternehmen. Passung schlägt Bekanntheit.
Wo Anbieter nur auf Anfrage Preise nennen, haben wir Daten von Drittanbietern wie Vendr und Costbench genutzt. Diese Preise sind als grobe Richtwerte zu verstehen.
- Framework-Abdeckung: Prüft, ob das Tool mehrere Frameworks ohne doppelte Arbeit abdeckt.
- Automatisierungstiefe und Integrationen: Misst, wie viel Nachweisverwaltung und Maßnahmentests ohne Zutun laufen, bis hin zur umfassenden Automatisierung.
- Skalierbarkeit: Prüft, ob die Plattform ein laufendes Compliance-Management trägt, wenn Audits und Teams wachsen.
- Einrichtungsaufwand: Bewertet, wie schnell ein kleines Team ohne Hilfe von außen einen ersten Nutzen erreicht.
- Preistransparenz: Zeigt, ob die Kosten öffentlich sind oder nur auf Anfrage genannt werden.
Diese Kriterien entsprechen den Fragen, die Sie vor dem Kauf eines ISMS-Tools stellen sollten.
Die beste Software zur Compliance-Automatisierung auf einen Blick
Die Tabelle vergleicht die G2-Bewertung (Oktober 2026), die Eignung und das Preismodell jeder Plattform.
| Tool | G2-Bewertung | Am besten für | Wichtigste Frameworks oder Schwerpunkt | Preismodell |
|---|---|---|---|---|
| Valiido | 4,9/5 | KMU, die ISO® 27001 oder TISAX® ohne Berater erreichen wollen | ISO® 27001, TISAX® | Öffentlich, ab 149 €/Monat |
| Optro | 4,6/5 | Großunternehmen, die Audit und Risiko zusammenführen | SOX, Audit, GRC für Großunternehmen | Individuelles Angebot |
| Hyperproof | 4,5/5 | Mapping von Maßnahmen im Mittelstand | 160+ Frameworks | Individuelles Angebot |
| Secureframe | 4,7/5 | SaaS-Start-ups auf dem Weg zum ersten SOC 2 | SOC 2, ISO® 27001, HIPAA, CMMC | Individuelles Angebot |
| Vanta | 4,6/5 | Schnell wachsende SaaS-Unternehmen | 35+ Frameworks | Individuelles Angebot |
Die 5 besten Lösungen zur Compliance-Automatisierung im Einzelnen
Jede Besprechung zeigt, was das Tool leistet, für wen es passt, fünf Funktionen und die Preise. Wo Anbieter keine Preise veröffentlichen, kennzeichnen wir Schätzungen von Dritten.
Valiido
Valiido, die ISMS-Software für ISO® 27001 und TISAX®, macht Compliance-Management zu einer Aufgabe, die auch Nicht-Spezialisten selbst erledigen können. Valiido, ehemals ISMS Connect, deckt zwei Frameworks in der Tiefe ab statt Dutzende an der Oberfläche.
Hier sehen Sie alle Funktionen von Valiido.
Am besten für
Unternehmen mit weniger als 150 Mitarbeitern, die ISO® 27001 oder TISAX® mit knappem Budget erreichen und ihre Compliance-Arbeit selbst erledigen wollen.
Wichtige Funktionen
- Valiido Guide: Führt Sie Kapitel für Kapitel durch jede Anforderung, mit Aufgaben, die mit den passenden Tools verknüpft sind.
- 1-Klick-Vorlagen: 200+ Richtlinien und Dokumente auf Deutsch und Englisch, vorgemappt auf beide Frameworks.
- AuditMagic: Prüft jeden ISMS-Datensatz gegen beide Standards und schickt einen wöchentlichen Bericht.
- 10+ integrierte Module: Verknüpft Risiken, Assets und Lieferanten und deckt interne und externe Audits ab.
- Kostenlose Migration und Pre-Audit-Check: Ein Experte überträgt Ihr ISMS und prüft es vor der Zertifizierung.
Preise
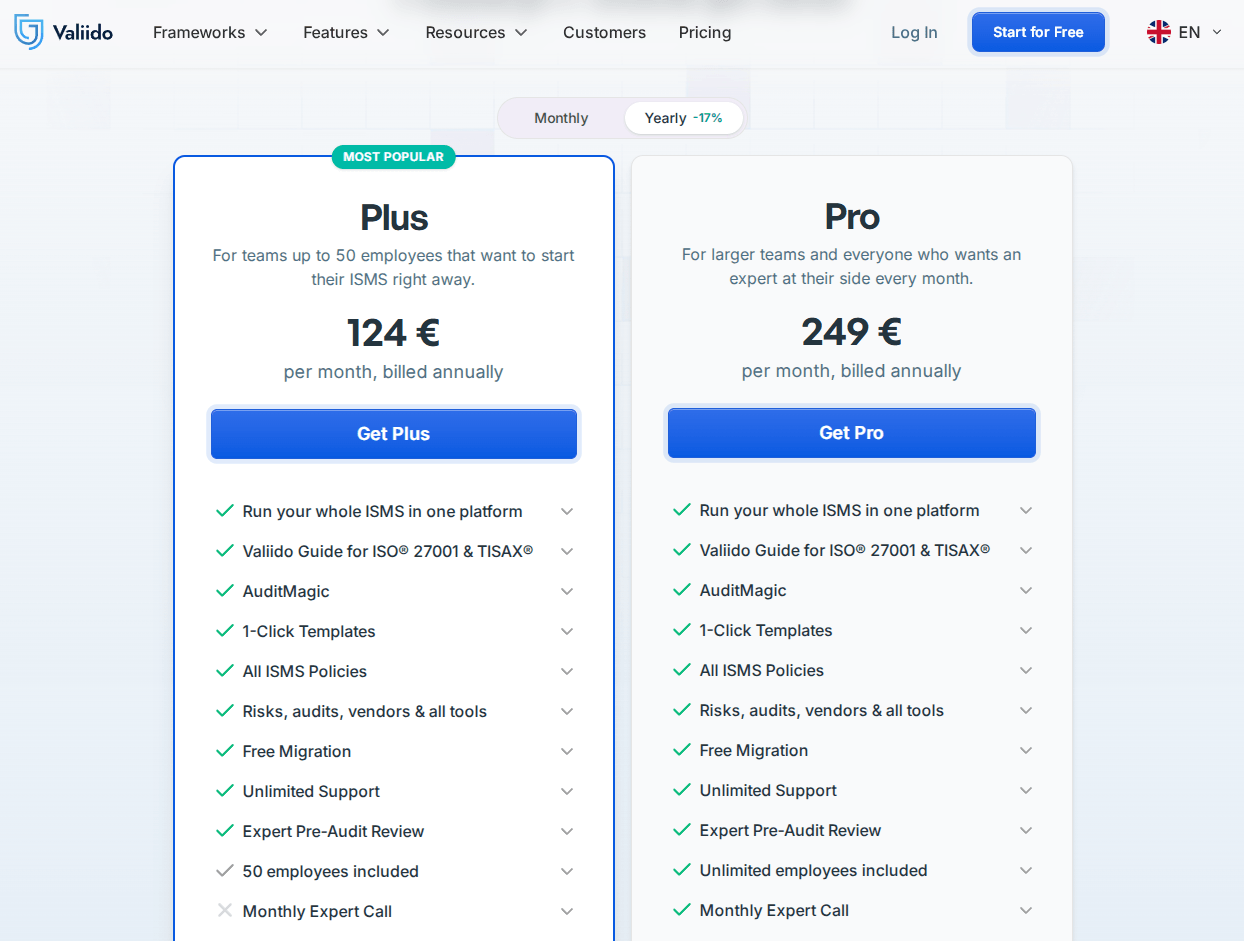
Valiido veröffentlicht seine Preise. Plus kostet 149 €/Monat für bis zu 50 Mitarbeiter, Pro kostet 299 €/Monat mit unbegrenzt vielen Mitarbeitern und einem monatlichen Experten-Call.
Bei jährlicher Abrechnung sinkt Plus auf 124 €/Monat. Hier lesen Sie, was der Plan für 149 € im Monat enthält.
Kostenlos starten und die Plattform testen, bevor Sie einen Plan wählen. Keine Kreditkarte nötig.
Optro
Quelle: Screenshot der Website von Optro. Geprüft am 13. Oktober 2026.
Optro, die KI-gestützte GRC-Plattform, die früher AuditBoard hieß, hat sich im März 2026 neu aufgestellt und deckt Audit, Risiko, Informationssicherheit und Compliance ab. Dank eines verbundenen Datenmodells kann eine Maßnahme gleichzeitig für SOX (Sarbanes-Oxley), Audit und regulatorische Compliance genutzt werden.
Nach Angaben von Optro hat Gartner, das Technologie-Research- und Beratungsunternehmen, Optro 2025 im Magic Quadrant für GRC-Tools als Leader eingestuft.
Am besten für
Großunternehmen, die umfassende Funktionen für das Risikomanagement brauchen und Compliance mit dem unternehmensweiten Risikomanagement verbinden wollen. Ein Unternehmen mit 40 Mitarbeitern, das ein einzelnes Zertifikat anstrebt, braucht so viel Plattform nicht.
Wichtige Funktionen
- CrossComply: Mappt Maßnahmen über regulatorische Frameworks hinweg, sodass ein Test mehrere abdeckt.
- Autonomous Testing: Lässt KI-Agenten Maßnahmentests mit weniger manuellen Stichproben durchführen.
- RiskOversight: Bewertet, verfolgt und berichtet Unternehmensrisiken an die Geschäftsleitung.
- Risikomanagement für Dritte: Bündelt die Sicherheitsbewertungen von Dienstleistern und Lieferanten.
- OpsAudit: Deckt das Audit-Management von der Planung bis zur Nachverfolgung von Feststellungen ab.
Preise
Optro erstellt Angebote je Projekt. Laut Vendr liegt der Median bei etwa 45.947 $ pro Jahr (Schätzung eines Drittanbieters, Daten aus der Zeit vor der Umbenennung).
Hyperproof
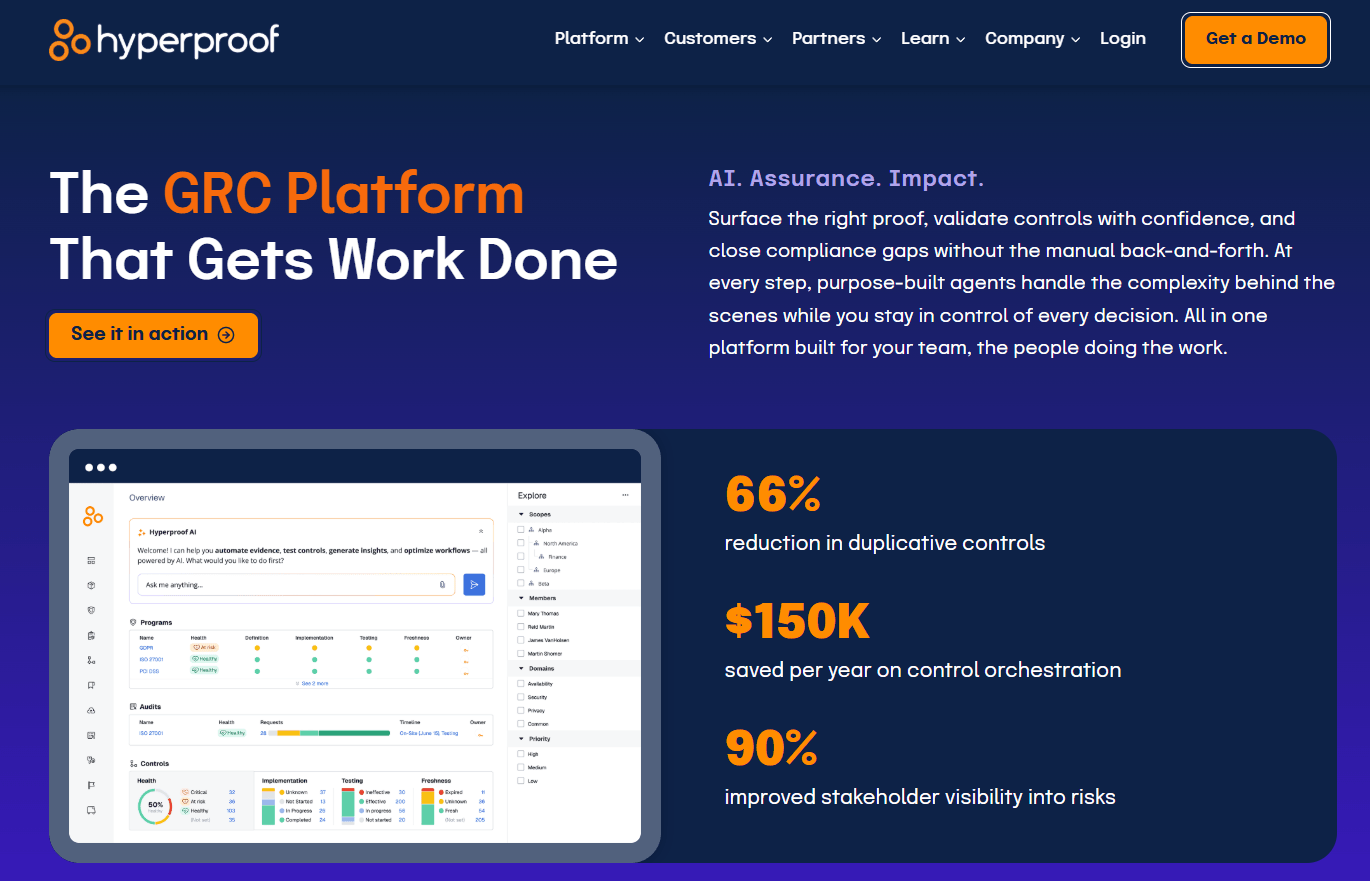
Quelle: Screenshot der Website von Hyperproof. Geprüft am 13. Oktober 2026.
Hyperproof, eine Plattform für Compliance-Operations, behandelt Audits als laufende Teamarbeit statt als jährliches Projekt. Sie weisen eine Maßnahme einmal nach und verwenden diesen Nachweis in mehreren Audits wieder, sodass wachsende Compliance-Programme beherrschbar bleiben.
Am besten für
Teams im Mittelstand und in Großunternehmen, die mehrere Compliance-Frameworks aus einem gemeinsamen Satz von Maßnahmen betreiben.
Wichtige Funktionen
- Automatisches Mapping von Maßnahmen: Verknüpft jede Maßnahme mit internen und externen Standards aus 160+ vorgefertigten Frameworks.
- 200+ Integrationen: Bindet Tools wie Jira und ServiceNow für automatisierte Workflows an.
- Risikoregister: Bewertet und behandelt Risiken, verknüpft mit ihren Maßnahmen und Nachweisen.
- Lieferantenrisikomanagement: Bündelt Fragebögen und Findings zu Lieferanten, mit KI-gestützten Bewertungen.
- Dashboards und Berichte: Zeigt der Leitung den Compliance-Stand nach Framework oder Team.
Preise
Auch Hyperproof erstellt Angebote je Projekt. Laut Vendr liegt der Median bei etwa 41.400 $ pro Jahr, mit einer Spanne von 22.215 $ bis 70.000 $ (Schätzung eines Drittanbieters).
Secureframe
Quelle: Screenshot der Website von Secureframe. Geprüft am 13. Oktober 2026.
Secureframe, eine Plattform für Security-Compliance, kombiniert seine Software mit mehr als 30 eigenen Compliance-Experten und ehemaligen Auditoren. Das ist unter Self-Service-Tools selten. Für ISO® 27001 und TISAX® lesen Sie Valiido vs. Secureframe.
Mehr dazu in unserem Artikel über Secureframe-Konkurrenten.
Am besten für
SaaS-Start-ups, die vor einer Vertriebsfrist ihren ersten SOC-2- oder ISO® 27001-Bericht brauchen.
Wichtige Funktionen
- Automatische Tests: Prüft Cloud-Einstellungen gegen Sicherheitsmaßnahmen und meldet Fehler.
- Comply AI: Schlägt Korrekturen vor und entwirft Risikobehandlungen für fehlgeschlagene Tests.
- Automatisierte Fragebögen: Beantwortet Sicherheitsfragebögen per KI auf Basis Ihrer vorhandenen Nachweise.
- Trust Center: Teilt Zertifizierungen und Sicherheitsdokumente mit Interessenten.
- Personalverwaltung: Verfolgt Onboarding, Offboarding und die Compliance-Aufgaben jedes Mitarbeiters.
Preise
Secureframe nennt für alle drei Pläne nur Preise auf Anfrage. Schätzungen von Dritten beginnen bei etwa 7.500 $ pro Jahr für ein Framework, der von Vendr berichtete Median liegt bei etwa 20.000 $.
Vanta
Quelle: Screenshot der Website von Vanta. Geprüft am 13. Oktober 2026.
Vanta, eine Plattform für Trust-Management, ist für schnelles, automatisiertes Compliance-Management im SaaS-Umfeld bekannt. Vanta zieht Daten aus 400+ Tools, der größten Integrationsbibliothek in dieser Liste, und hat über 16.000 Kunden.
Am besten für
SaaS-Unternehmen, die SOC 2 oder ISO® 27001 schnell brauchen und später weitere Frameworks ergänzen. Ist ISO® 27001 oder TISAX® Ihr Hauptziel, vergleichen Sie Valiido vs. Vanta.
Wichtige Funktionen
- Kontinuierliche Compliance-Überwachung: Testet Maßnahmen rund um die Uhr und alarmiert die Verantwortlichen bei Fehlern.
- Vanta AI Agent: Entwirft Richtlinien, füllt Fragebögen aus und markiert Probleme zur Prüfung.
- Trust Center: Teilt den aktuellen Compliance-Stand mit Kunden und Interessenten.
- Mapping über mehrere Frameworks: Verwendet Maßnahmen und Nachweise in 35+ Frameworks wieder, darunter ISO® 42001.
- Öffentliche API: Ermöglicht Entwicklern, eigene Nachweise und Tests einzuspielen.
Preise
Vanta nennt für alle vier Stufen nur Preise auf Anfrage. Laut Costbench beginnt Essentials bei etwa 10.000 $ pro Jahr für ein Framework, der Median liegt bei etwa 20.000 $ (Schätzung eines Drittanbieters).
So wählen Sie die richtige Software zur Compliance-Automatisierung
Bei der Wahl der Compliance-Software kommt es auf drei Dinge an: Ihr Framework, die Größe Ihres Teams und wie viel Ihrer IT-Landschaft laufend geprüft werden muss.
ISMS-Plattformen passen zu ISO® 27001 und TISAX®. Breite Automatisierungs-Suiten bedienen SaaS-Unternehmen, und GRC für Großunternehmen trägt große Risikoprogramme.
Software passend zu Teamgröße und Reifegrad wählen
Kleine Teams brauchen geführte Tools und Vorlagen, um zwischen den Audits compliant zu bleiben, ohne Compliance-Workflows von Grund auf zu entwerfen. Großunternehmen brauchen integriertes Risikomanagement, rollenbasierte Zugriffe und Berichte für den Vorstand.
Eine Agentur mit 30 Mitarbeitern und eine Bank mit 3.000 Mitarbeitern sollten nicht dasselbe Tool kaufen.
Integrationstiefe und Workflow-Passung prüfen
Die Integrationstiefe entscheidet, wie viele Nachweise von selbst eintreffen. Achten Sie auf Konnektoren für Cloud und Identitäten, Echtzeit-Warnungen und eine Workflow-Automatisierung, die Aufgaben mit Jira synchronisiert.
Automatisierte Compliance-Workflows zahlen sich nur aus, wenn sie die Systeme erreichen, die Ihr Team ohnehin nutzt. Arbeiten Ihre Entwickler in Jira, setzt sich ein Tool, das dort keine Tickets anlegen kann, nicht durch.
Kontinuierliche Compliance vs. Auditbereitschaft zum Stichtag
Kontinuierliche Überwachung prüft Maßnahmen jeden Tag, während eine Auditbereitschaft zum Stichtag die Compliance nur für ein Audit-Datum belegt. Tägliche Prüfungen passen zu großen, sich schnell ändernden Cloud-Umgebungen.
Laut dem Cost of a Data Breach Report 2026 von IBM erreichten die durchschnittlichen Kosten eines Datenlecks weltweit den Rekordwert von 4,99 Mio. $.
Für eine einmalige Zertifizierung oder eine stabile Büro-IT reicht ein schlankeres Tool mit geplanten Prüfungen. So oder so ist eine laufende Kontrolle besser, als vor jedem Audit die Nachweise neu aufzubauen, und sie macht dauerhafte Compliance günstiger.
Sechs Fragen an Anbieter vor dem Kauf
- Wie übernimmt das Tool Nachweise, und wie oft?
- Welche Integrationen und APIs sind enthalten?
- Wie mappt es Frameworks und Maßnahmen automatisch?
- Führt es Audit-Spuren und eine Versionshistorie?
- Wie lange dauert das Onboarding, und welchen Support erhalten Sie?
- Wie sieht das Preismodell aus, und welche Kosten liegen außerhalb davon?
Welche Lösung zu Ihrem Anwendungsfall passt
- Valiido: Ein geführter Pfad zum Festpreis zu ISO® 27001 und TISAX®.
- Vanta: Schnelles Onboarding für SOC 2 und ISO® 27001.
- Optro: Compliance, verbunden mit Audit und Risiko im ganzen Unternehmen.
- Hyperproof: Detailliertes Mapping von Maßnahmen und Reporting.
- Secureframe: Schnelle Audit-Vorbereitung mit Unterstützung durch Experten.
Sie möchten weitere Optionen sehen? Lesen Sie unsere Liste der besten ISMS-Software.
Warum Valiido die beste Software zur Compliance-Automatisierung ist
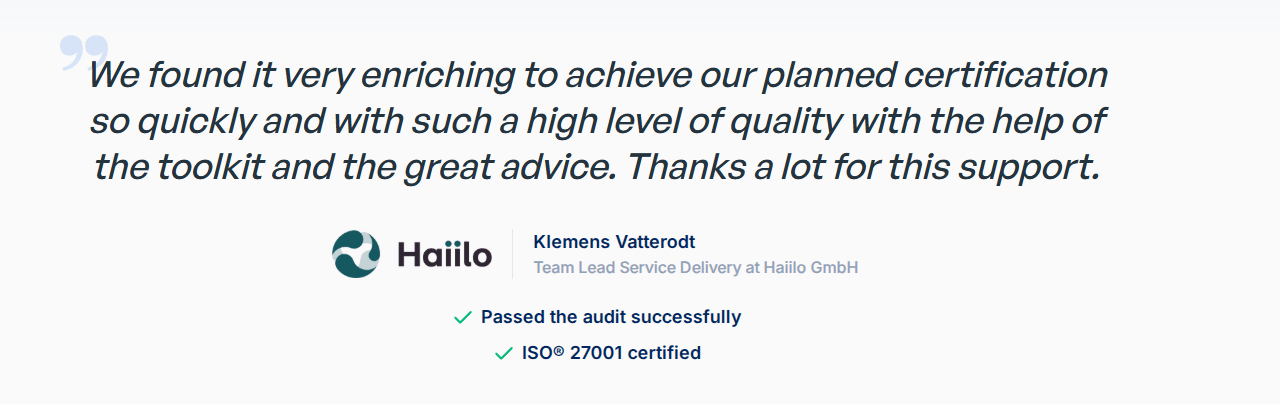
Sie wollen Ihr Audit im ersten Anlauf bestehen, ohne einen Berater dafür zu bezahlen. Unsere Kunden bestehen 98,7 % ihrer Audits im ersten Anlauf. Sie bewerten Valiido, die ISMS-Software für ISO® 27001 und TISAX®, mit 4,9 von 5 aus 29 Bewertungen.
Sie brauchen weder einen internen Experten noch einen Berater auf Abruf. Ein geführter Pfad zeigt Ihrem Team den nächsten Schritt. Wöchentliche automatische Prüfungen finden Lücken früh, und öffentliche Festpreise schließen Überraschungen bei der Verlängerung aus.
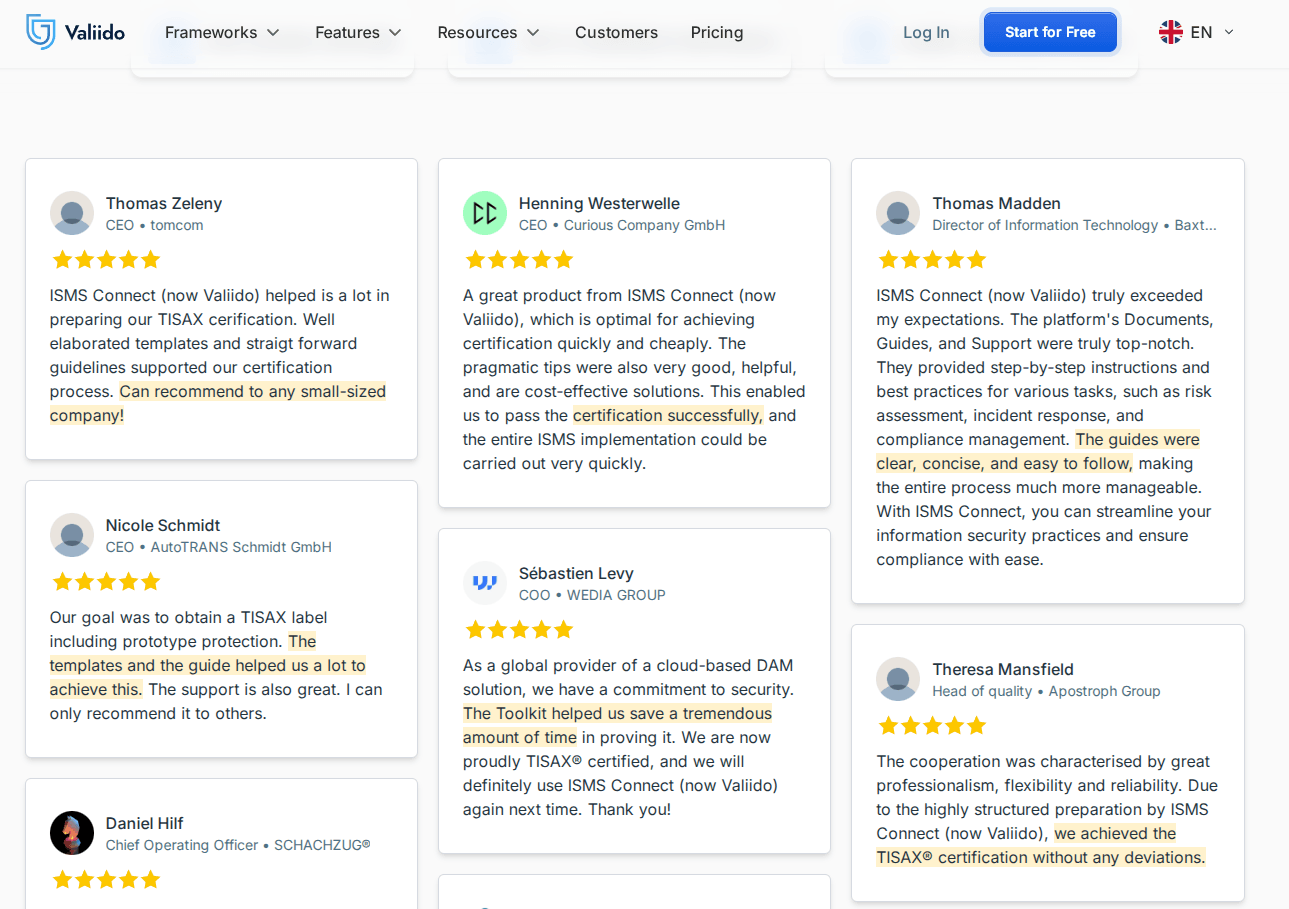
Zusammen halten sie die Compliance-Arbeit kleiner Unternehmen im Budget und im Zeitplan. TE Force GmbH zum Beispiel hat das TISAX®-AL-3-Label mit 2,9 von 3 Punkten erhalten.
Passt Valiido für alle? Nein. Valiido deckt nur ISO® 27001 und TISAX® ab. Brauchen Sie SOC 2 oder 30+ Frameworks, sollten Sie das zuerst abwägen.
Was Valiido unterscheidet
- Immer ein klarer nächster Schritt: Der Guide führt Nicht-Spezialisten Kapitel für Kapitel durch den gesamten Compliance-Prozess.
- Lücken finden, bevor der Auditor es tut: AuditMagic, unser automatisches ISMS-Audit-Tool, prüft Datensätze schon beim Bearbeiten und sorgt so für laufende Auditbereitschaft.
- Kein Zusatzverkauf von Modulen: Jeder Plan enthält jedes Modul, von Risiken und Lieferanten bis zu Assets und Audits.
- Sicher planen: Die Pläne kosten 149 € oder 299 € pro Monat, offen auf der Website veröffentlicht.
- Ihre bisherige Arbeit bleibt erhalten: Ein Experte migriert Ihr bestehendes ISMS kostenlos und prüft es vor dem Audit.
Valiido im Vergleich mit anderen Tools zur Compliance-Automatisierung
| Valiido | Optro | Hyperproof | Secureframe | Vanta | |
|---|---|---|---|---|---|
| Einrichtung | Geführter Self-Service | Rollout im Großunternehmen | Begleitetes Onboarding | Onboarding durch Experten | Self-Service |
| Preistransparenz | Öffentlicher Festpreis | Nur auf Anfrage | Nur auf Anfrage | Nur auf Anfrage | Nur auf Anfrage |
| Enthaltene Module | Alle, in jedem Plan | Getrennte Produkte | Je nach Plan | Gestaffelt | Gestaffelt |
| Berater nötig | Nein | Optional | Optional | Optional; Experten inklusive | Optional |
| Framework-Schwerpunkt | ISO® 27001, TISAX® | SOX, GRC für Großunternehmen | 160+ Frameworks | SOC 2, CMMC und mehr | 35+ Frameworks |
| Erfolgsquote im Audit | 98,7 % im ersten Anlauf | Nicht veröffentlicht | Nicht veröffentlicht | Nicht veröffentlicht | Nicht veröffentlicht |
Sie möchten sehen, wie schnell Sie auditbereit sein könnten? Kostenlos starten und noch heute Ihr erstes Kapitel öffnen, ohne Kreditkarte.
Eine Checkliste in sechs Schritten für die Auditbereitschaft
Ein fokussiertes KMU-Team kann sein ISMS in sechs Schritten abbilden, aufbauen, testen und dokumentieren. Mit der richtigen Plattform folgen Sie danach einem Plan für die ISO® 27001-Zertifizierung in 12 Wochen.
Ihre ersten 30 Tage mit einer Plattform zur Compliance-Automatisierung
- Frameworks erfassen: Listen Sie Ihre regulatorischen Anforderungen auf und führen Sie gemeinsame Maßnahmen an einer Stelle.
- Integrationen prüfen: Bestätigen Sie mit der IT die Konnektoren für Cloud, Identitäten und Personaldaten.
- Verantwortliche benennen: Geben Sie jeder Maßnahme und jeder wiederkehrenden Aufgabe genau einen Verantwortlichen.
- Vorlagen übernehmen und Risiken bewerten: Starten Sie mit Vorlagen, bewerten Sie Ihre Bedrohungen und planen Sie, wie Sie Risiken senken.
- Überwachung pilotieren: Schalten Sie automatische Prüfungen für einen Bereich ein und beheben Sie, was sie melden.
- Nutzen dokumentieren: Halten Sie die eingesparten Stunden fest, um den Effizienzgewinn zu belegen.
Fazit zur besten Software zur Compliance-Automatisierung
Automatisierung nimmt kleinen Teams die manuelle Nachweisarbeit ab, die sie auszehrt. Achten Sie nur darauf, dass der Umfang der Plattform zu diesem Audit und den nächsten passt.
Optro passt zu Audit und Risiko im Großunternehmen, Hyperproof bewältigt komplexes Mapping. Secureframe beschleunigt die Arbeit an SOC 2, Vanta passt zum schnellen Onboarding im SaaS-Umfeld.
Valiido ist die beste Wahl, wenn Sie einen geführten Pfad zum Festpreis zu ISO® 27001 und TISAX® suchen. Software hilft Ihnen, Compliance-Standards zu halten, aber Risiken bewerten und Lücken schließen müssen weiterhin Menschen.
Kostenlos starten und noch diese Woche Ihre ersten Lücken sehen.
Häufig gestellte Fragen
Was sind die besten Tools zur Compliance-Automatisierung?
Fünf führende Optionen sind Valiido für die geführte Vorbereitung auf ISO® 27001 und TISAX®, Vanta für schnelles Onboarding im SaaS-Umfeld und Secureframe für erste SOC-2-Audits. Hyperproof ist beim Mapping von Maßnahmen führend, Optro deckt GRC im Großunternehmen ab. Die Vergleichstabelle zeigt G2-Bewertungen und Preise.
Was sind die 5 besten GRC-Tools?
Fünf weit verbreitete GRC-Tools sind Optro, Hyperproof, ServiceNow GRC, Archer und MetricStream. GRC-Suiten steuern Risiko, Audit und regulatorische Anforderungen im ganzen Unternehmen, während automatisierungsorientierte Tools sich auf Nachweise konzentrieren. Optro und Hyperproof verbinden beides und ergänzen klassische Risiko- und Compliance-Arbeit um automatisierte Tests.
Was ist die beste Software, um Compliance nachzuverfolgen?
Die beste Software zur Nachverfolgung von Compliance passt zu dem, was Sie am meisten verfolgen. Vanta und Secureframe übernehmen laufende Tests von Cloud-Maßnahmen, Optro deckt Audit-Pläne ab. Valiido und Hyperproof sind stark im Richtlinienmanagement, und mit jedem davon behalten Sie den Compliance-Stand in einem Dashboard im Blick.
Was ist die beste Software für Compliance-Schulungen?
Compliance-Schulungen laufen meist auf einer eigenen Plattform für Security Awareness mit Kursen, Phishing-Simulationen und Nachverfolgung der Teilnahme. Vanta und Secureframe bieten einfache Awareness-Module. Ergänzen Sie auch eine Datenschutzschulung, denn Datenschutzvorschriften wie die DSGVO betreffen die tägliche Arbeit aller.
Methodik & Quellen
Dieser Vergleich wurde am 13. Oktober 2026 geprüft. Er nutzt öffentlich verfügbare offizielle Produkt- und Preisseiten von Valiido, Optro, Hyperproof, Secureframe und Vanta, G2-Bewertungen mit Stand Oktober 2026 und Preisdaten der Drittanbieter Vendr und Costbench, wo ein Anbieter keine Listenpreise veröffentlicht. Jede Plattform wurde anhand derselben fünf Kriterien bewertet: Framework-Abdeckung, Automatisierungstiefe und Integrationen, Skalierbarkeit, Einrichtungsaufwand und Preistransparenz. Die Angaben zu Valiido beruhen zusätzlich auf direkter Produktkenntnis. Preisschätzungen von Drittanbietern sind als solche gekennzeichnet, Screenshots von Drittanbietern mit Quelle und Prüfdatum.